Home
» Hoe
»
Breng de SLES 15 STIG veilig aan met OpenSCAP
Breng de SLES 15 STIG veilig aan met OpenSCAP
Gebruik het door SUSE ondersteunde DISA STIG-profiel voor SLES 15, scan de server met OpenSCAP en voer de herstelmaatregelen pas uit nadat u de basislijn op een testsysteem hebt beoordeeld. Stel u bijvoorbeeld een fictieve beheerder voor, genaamd Alex, die een SLES 15-server voorbereidt voor een gereguleerde dienst: Alex gebruikt de onderstaande workflow om bevindingen te identificeren, wijzigingen te testen en bewijsmateriaal te verzamelen, maar beschouwt een schone geautomatiseerde scan niet als een goedkeuring voor naleving.
De commando's volgen de huidige STIG-richtlijnen van SUSE voor SLES 15. De inhoud van het profiel kan veranderen met pakketupdates en DISA-benchmarkreleases, dus controleer de toepasselijke release en systeemspecifieke vereisten voordat u deze procedure gebruikt. De terminalafbeeldingen illustreren de commando's en tonen geen daadwerkelijke scanuitvoer.
1. Bevestig het doel en de huidige benchmark
Begin met het vastleggen van het SLES-servicepack, het doel, de netwerkrol en de applicaties van de host. Alex noteert welke services beschikbaar moeten blijven, hoe beheerders verbinding maken en de herstelmethode als een beveiligingswijziging de toegang verstoort. Deze reikwijdte is belangrijk: een databasehost en een algemene server kunnen verschillende goedgekeurde uitzonderingen hebben, zelfs als beide hetzelfde STIG-profiel van het besturingssysteem gebruiken.
Een terminal geeft commando's weer om de versie van het besturingssysteem en de hostidentiteit te controleren voordat STIG aan de slag gaat.
Controleer de geïnstalleerde versie voordat u inhoud selecteert:
cat /etc/os-release
hostnamectl
Download vervolgens de toepasselijke SLES 15 STIG-checklist en benchmarkrevisie via de officiële DISA STIG-downloadpagina . Stem de checklist af op de systeemfamilie en volg de beoordelingsinstructies van uw organisatie. SUSE-documenten ondersteunen het SCAP-profiel "DISA STIG for SUSE Linux Enterprise 15", maar dat alleen bepaalt niet welke release uw instantie vereist of certificeert een host.
2. Installeer en controleer de SCAP-inhoud
Installeer op een geregistreerd SLES-systeem met toegang tot de juiste repositories de OpenSCAP-opdrachtregelprogramma's en de inhoud van de SCAP-beveiligingshandleiding:
Conceptuele weergave van het zypper install-commando in de terminal; de algemene voortgangsbalken geven geen geverifieerd resultaat van de pakketinstallatie weer.
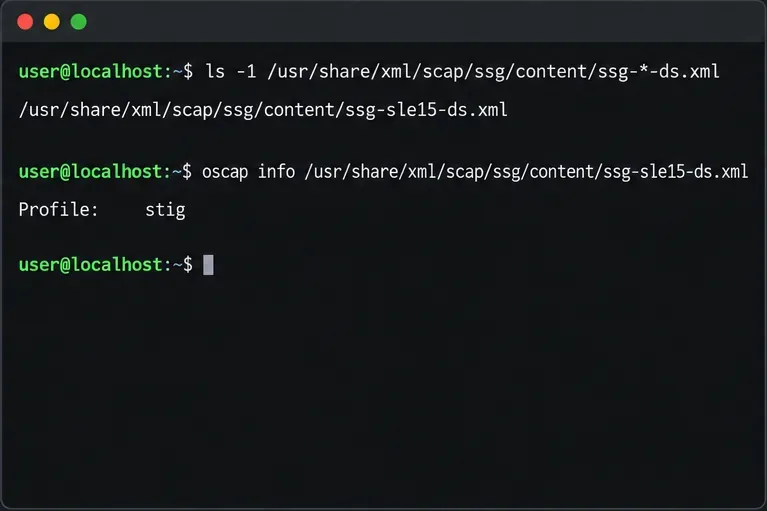
De pakketnamen en de locatie van de SLES 15-datastream hieronder zijn gedocumenteerd in de OpenSCAP-beveiligingshandleiding van SUSE en de STIG-procedure van SUSE . Pakketrepository's en profielrevisies kunnen verschillen per servicepack en updateniveau. Geef een overzicht van de geïnstalleerde datastreams en controleer het betreffende bestand in plaats van een bestandsnaam of profiel aan te nemen:
Een terminal toont de SLES 15 SCAP-datastroom en controleert het beschikbare profiel met oscap info.
ls -1 /usr/share/xml/scap/ssg/content/ssg-*-ds.xml
oscap info /usr/share/xml/scap/ssg/content/ssg-sle15-ds.xml
Controleer of de SLES 15-datastroom aanwezig is en of de profiellijst het juiste bestand of profiel bevat stig. Als het bestand of profiel ontbreekt, stop dan en los de pakket- of repository-mismatch op; gebruik geen benchmark van een ander besturingssysteem.
3. Stel een nulmeting vast en test vervolgens de herstelmaatregelen.
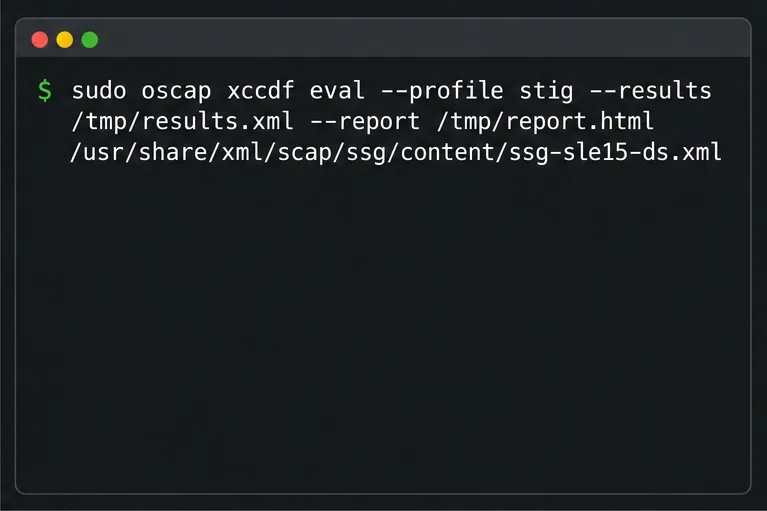
Maak een beveiligde map voor bewijsmateriaal aan voordat u rapporten genereert. Scan eerst, zonder de systeeminstellingen te wijzigen:
In een terminal wordt de standaard OpenSCAP-evaluatieopdracht weergegeven, inclusief paden naar de XML- en HTML-rapporten.
Open het HTML-rapport en bekijk elk resultaat, met name de fouten, mislukkingen en regels die niet konden worden gecontroleerd. Bewaar de XML en het rapport als gevoelige configuratiegegevens. Deze kunnen details over de host en de beveiligingsstatus onthullen, dus bewaar of verzend ze alleen via goedgekeurde kanalen.
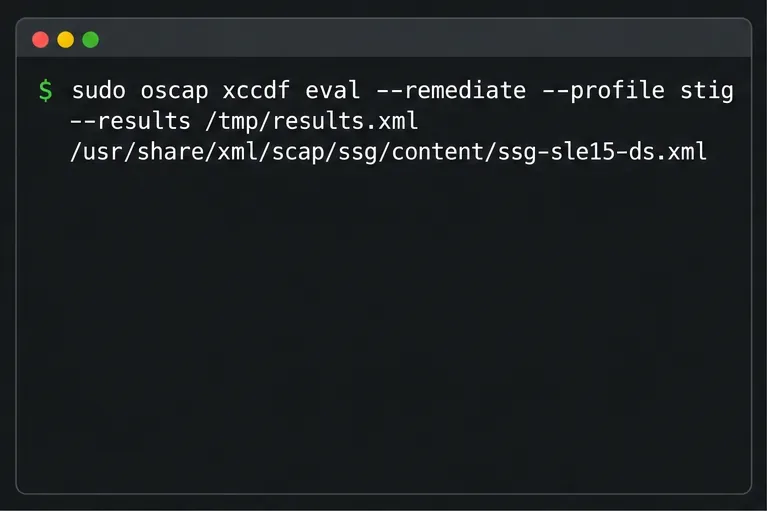
Vervolgens kloont of maakt u een snapshot van de server in een niet-productieomgeving. Valideer het applicatiegedrag, de identiteitstoegang, het netwerk, de monitoring en het herstel voordat u de geautomatiseerde wijzigingen toepast. SUSE waarschuwt beheerders om herstelmaatregelen eerst buiten de productieomgeving te testen, omdat deze de systeemconfiguratie wijzigen. Op de testhost is de gedocumenteerde on-the-fly-methode als volgt:
In een terminal wordt de STIG-herstelopdracht weergegeven, die eerst op een geïsoleerd testsysteem moet worden uitgevoerd.
Het gegenereerde resultaat kan een testresultaat vóór en na de herstelactie bevatten. Een gemarkeerde regel fixedgeeft aan dat de automatische correctie is toegepast en dat de regel de evaluatie heeft doorstaan; een negatieve errorstatus betekent dat de herstelactie voor die regel is mislukt. Geen van beide statussen vervangt operationele tests of een beoordeling van de onderliggende vereiste.
4. Opnieuw scannen, uitzonderingen oplossen en bewijsmateriaal bewaren
Na het beoordelen van het testgedrag, voert u een aparte scan uit met nieuwe uitvoerpaden. Een evaluatie op basis van alleen de scan helpt om de huidige status te onderscheiden van de herstelprocedure:
In de terminal wordt de scanopdracht weergegeven waarmee na de correctie een nieuw XML-resultaat en een HTML-rapport worden gegenereerd.
Ga er niet vanuit dat elke regel automatisch kan worden opgelost. Onderzoek tekortkomingen aan de hand van de volledige controle- en oplossingsbeschrijving van de regel in de exacte DISA-checklistversie die voor het systeem is geselecteerd. Sommige regels vereisen een weloverwogen beslissing van de service-eigenaar, een locatiespecifieke configuratie of handmatig bewijs. Als een regel niet van toepassing is of niet kan worden nageleefd, documenteer dan de onderbouwing en de compenserende maatregelen via de formele uitzonderingsprocedure van de organisatie; het wijzigen of aanpassen van een profiel zorgt er op zichzelf niet voor dat aan een vereiste wordt voldaan.
Voor het controleren van de checklist beschrijft SUSE de export van een XCCDF-bestand dat kan worden geïmporteerd in DISA STIG Viewer. Genereer het bestand met de ondersteunde optie en importeer het vervolgens in de Viewer volgens de huidige gebruikersinstructies.
In een terminalvenster wordt de oscap-optie weergegeven voor het exporteren van een XCCDF-resultaat voor beoordeling in DISA STIG Viewer.
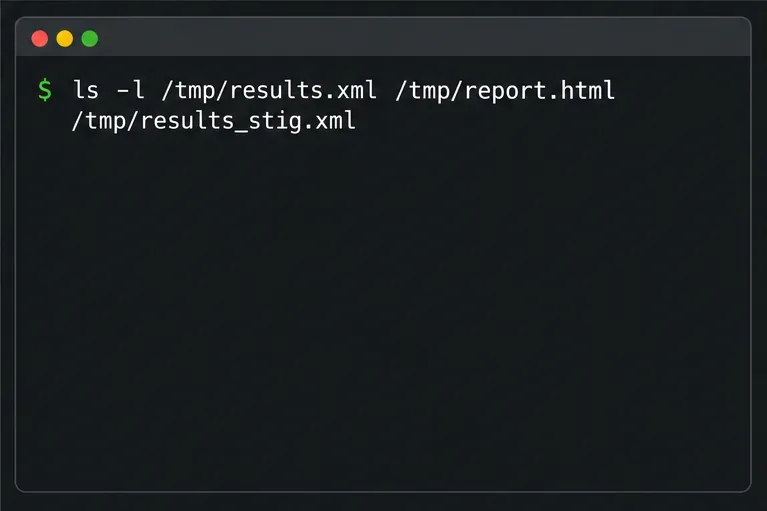
Het bewijsmateriaal van Alex voor de fictieve server bevat de volgende gegevens: host- en servicepack-identiteit, benchmarkrevisie, SCAP-contentversie, scandatum, basislijn- en eindrapporten, herstelacties, handmatige controles en goedgekeurde uitzonderingen. Bevestig dat de bestanden bestaan en alleen leesbaar zijn voor geautoriseerde beoordelaars.
In de terminal wordt een commando weergegeven om te controleren of de verwachte scanbewijsbestanden aanwezig zijn; er wordt geen uitvoerbestand weergegeven.
sudo ls -l /root/stig-review
Voordat u de taak als voltooid verklaart, controleert u of het eindrapport een scan na de wijzigingen weergeeft, of elke resterende bevinding een eigenaar en afhandeling heeft en of de vereiste services van de server nog steeds werken. STIG-conformiteit is een beoordeelde status die gekoppeld is aan een specifieke benchmark en systeemomvang; OpenSCAP ondersteunt deze beoordeling, maar verleent geen accreditatie en garandeert niet dat aan alle sitevereisten is voldaan.