Hoe

Zorg ervoor dat de revisies van de auteur zichtbaar blijven bij het exporteren naar DOCX.

Zorg ervoor dat de revisies van de auteur zichtbaar blijven bij het exporteren naar DOCX.

Houd wijzigingen bij in Writer, bewaar een bewerkbare ODT-bron en controleer het geëxporteerde DOCX-bestand in Word voordat u het deelt.


Schakel de FIPS-modus in op SLES 15 en controleer de opstartstatus.

Schakel de FIPS-modus in op SLES 15 en controleer de opstartstatus.

Volg de procedure van SUSE SP7 om de FIPS-modus in te schakelen, de computer veilig opnieuw op te starten, het actieve beleid te controleren en na te gaan of uw compliance-vereisten gevalideerde modules vereisen.

Een LUKS-versleuteld gegevensvolume instellen op SLES

Een LUKS-versleuteld gegevensvolume instellen op SLES

Vergelijk YaST en cryptsetup voor een nieuw versleuteld SLES-datavolume, kies LUKS1 of LUKS2 en controleer het ontgrendelings- en koppelgedrag op een veilige manier.

Bouw een lokale SUSE-updateserver met RMT op SLES 15

Bouw een lokale SUSE-updateserver met RMT op SLES 15

Configureer RMT op SLES 15, spiegel de geautoriseerde repositories en controleer de HTTPS-registratie en pakkettoegang vanaf een testclient.

Koppel SLES 15 aan Active Directory met SSSD in YaST

Koppel SLES 15 aan Active Directory met SSSD in YaST

Verbind SLES 15 met Active Directory via het SSSD-gebaseerde aanmeldingsbeheer van YaST en controleer vervolgens de directory-lookup, de domeinaanmelding en de Kerberos-tickets.

Schakel SLES Live Patching in en controleer een kernelcorrectie.

Schakel SLES Live Patching in en controleer een kernelcorrectie.

Stel het juiste Live Patching-pad in voor SLES 16.0 of 15 SP7, pas de relevante kernelpatches toe en controleer wat actief is zonder dit te verwarren met een kernelupdate waarvoor een herstart vereist is.

Zorg ervoor dat services beschikbaar blijven tijdens een upgrade van SLES 15 SP5 naar SP6.

Zorg ervoor dat services beschikbaar blijven tijdens een upgrade van SLES 15 SP5 naar SP6.

SLES 15 SP5 kan online worden gemigreerd naar SP6, maar elk knooppunt moet opnieuw worden opgestart. Gebruik een geteste rolling upgrade of blue-green cutover om de workloads bereikbaar te houden.

Een aangepast AppArmor-profiel maken op SUSE Linux

Een aangepast AppArmor-profiel maken op SUSE Linux

Maak, verfijn en verifieer een AppArmor-profiel met minimale privileges op SLES 15 SP7, met een duidelijke vermelding van de SELinux-standaardinstellingen van SLES 16.

Breng de SLES 15 STIG veilig aan met OpenSCAP

Breng de SLES 15 STIG veilig aan met OpenSCAP

Gebruik het door SUSE ondersteunde STIG-profiel om SLES 15 te scannen, remediëring te testen, resterende bevindingen te bekijken en beoordelingsbewijs te bewaren.

Herstel de Cockpit-toegang tot SUSE Linux Enterprise Server

Herstel de Cockpit-toegang tot SUSE Linux Enterprise Server

Traceer een mislukte Cockpit-verbinding via DNS, poort 9090, de systemd-socket, firewalld, TLS en inloginstellingen met behulp van de huidige SUSE-richtlijnen.

Configureer betrouwbare Ethernet-failover met SLES 15-bonding.

Configureer betrouwbare Ethernet-failover met SLES 15-bonding.

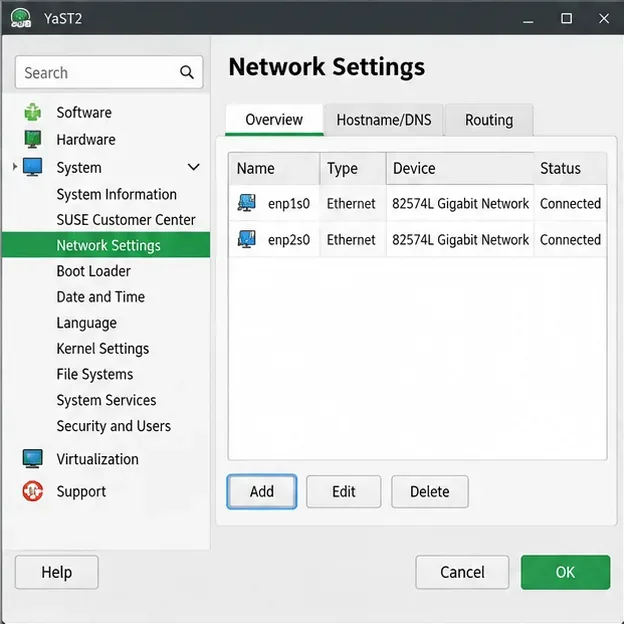
Maak een redundante Ethernet-verbinding op SLES 15 met YaST en Wicked, configureer actieve-back-up bonding en controleer beide poorten en failover.

Maak een herbruikbaar AutoYaST-profiel voor SLES 15-installaties.

Maak een herbruikbaar AutoYaST-profiel voor SLES 15-installaties.

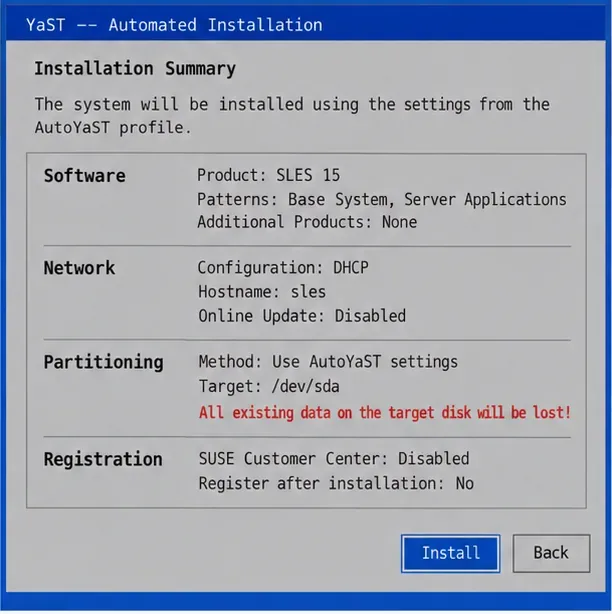
Zet een bestaand SLES 15-systeem om in een gecontroleerd AutoYaST-profiel, valideer het en gebruik het om een ​​testserver te implementeren met minder handmatige stappen.

SLES 15 KVM-configuratie: Geselecteerde VM's automatisch laten opstarten bij het opstarten

SLES 15 KVM-configuratie: Geselecteerde VM's automatisch laten opstarten bij het opstarten

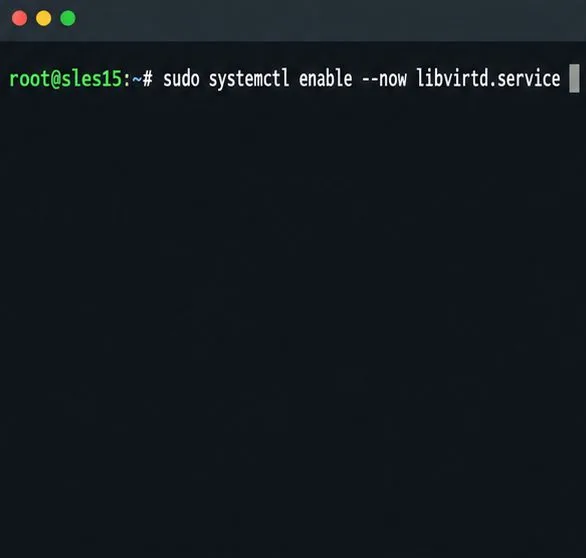
Installeer de SLES 15 KVM- en libvirt-tools, schakel de juiste hostservice in en configureer de geselecteerde virtuele machines om na een herstart op te starten.

Een SUSE-server diagnosticeren die vastloopt op het systemd-afsluitscherm.

Een SUSE-server diagnosticeren die vastloopt op het systemd-afsluitscherm.

Gebruik systemd-taken en het vorige opstartlogboek om een ​​trage service, mount of opslagafhankelijkheid te lokaliseren en corrigeer deze vervolgens zonder de oorzaak te verbergen.

Open alleen het webverkeer dat uw SLES 15-server nodig heeft.

Open alleen het webverkeer dat uw SLES 15-server nodig heeft.

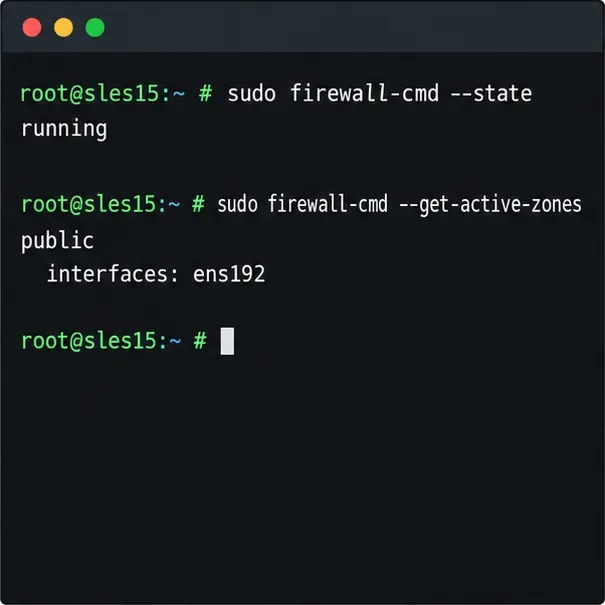
Gebruik firewall-cmd om de actieve zone te inspecteren, HTTP veilig toe te staan, SSH-toegang te behouden en te controleren of de regel na een herstart op SLES 15 blijft werken.

Diagnoseer SLES PAM-aanmeldingsproblemen zonder uzelf buiten te sluiten.

Diagnoseer SLES PAM-aanmeldingsproblemen zonder uzelf buiten te sluiten.

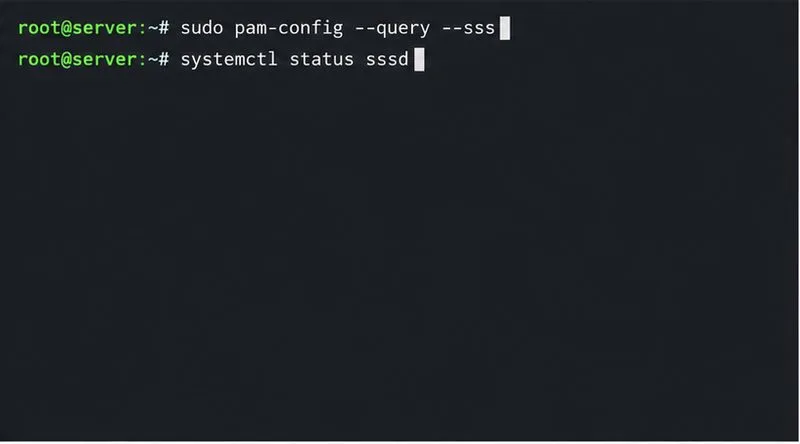
Spoor een PAM-fout op naar de betreffende service, het accountbeleid of de identiteitsprovider, en herstel vervolgens de juiste SLES-configuratie met behoud van een werkende beheerderssessie.

Synchroniseer Active Directory-gebruikers met ONLYOFFICE DocSpace via LDAP.

Synchroniseer Active Directory-gebruikers met ONLYOFFICE DocSpace via LDAP.

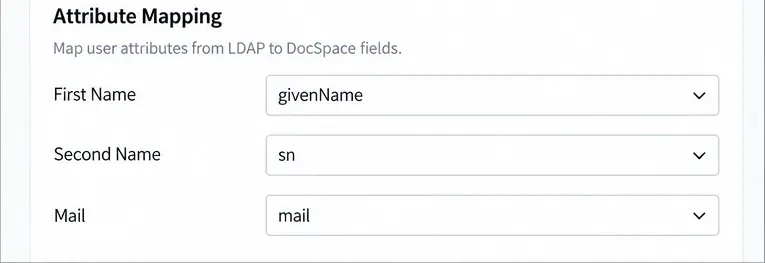
Verbind ONLYOFFICE DocSpace met Active Directory of OpenLDAP, importeer gebruikers en groepen veilig, koppel accountvelden en plan betrouwbare synchronisatie.

Automatiseer consistente Nextcloud-backups met Restic en Cron.

Automatiseer consistente Nextcloud-backups met Restic en Cron.

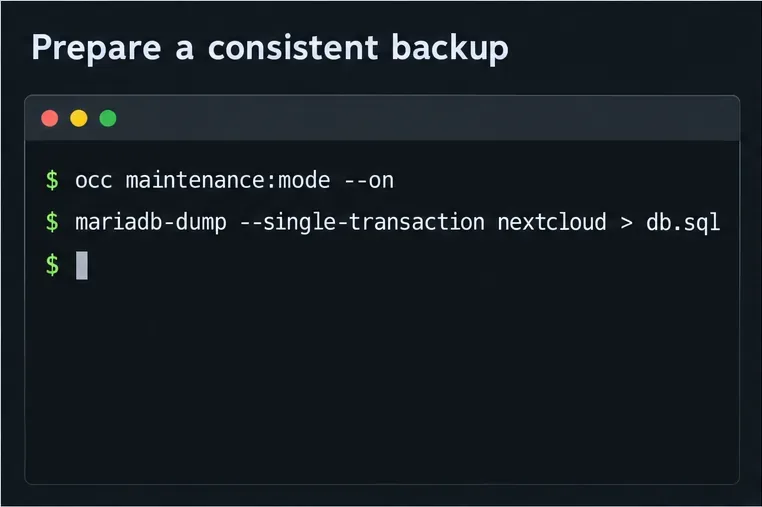
Maak een back-up van Nextcloud-bestanden en MariaDB, plan versleutelde Restic-snapshots met cron en controleer het herstel zonder de live server in gevaar te brengen.

Een Zimbra CE-mailbox back-uppen en herstellen met behulp van TGZ-exports.

Een Zimbra CE-mailbox back-uppen en herstellen met behulp van TGZ-exports.

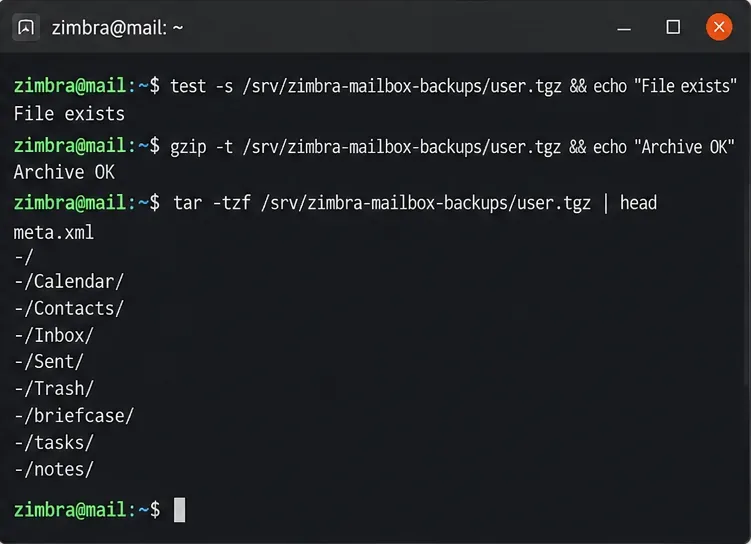
Exporteer een individuele Zimbra Community Edition-mailbox, valideer de TGZ-back-up ervan en herstel ontbrekende items zonder bestaande e-mails te overschrijven.

Debian 12 op een VPS met weinig RAM: Hoe MySQL OOM-crashes te verminderen

Debian 12 op een VPS met weinig RAM: Hoe MySQL OOM-crashes te verminderen

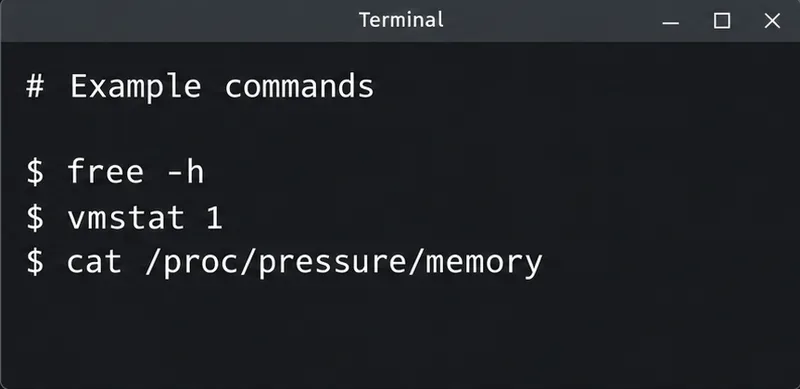
Diagnoseer MySQL OOM-kills op Debian 12, controleer de geheugenlimieten van de VPS, configureer swap en optimaliseer het databasegeheugen en de gelijktijdigheid, zonder een universele oplossing te beloven.

Sta geautoriseerde gebruikers toe om Jitsi-rooms aan te maken met Keycloak-aanmelding.

Sta geautoriseerde gebruikers toe om Jitsi-rooms aan te maken met Keycloak-aanmelding.

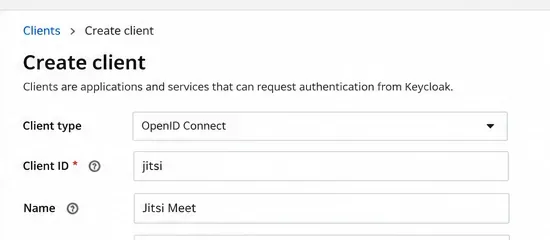
Sta alleen goedgekeurde accounts toe om Jitsi Meet-rooms te starten met Keycloak en tokenverificatie, terwijl de mogelijkheid voor gasten om deel te nemen beschikbaar blijft wanneer nodig.

Hoe koppel je automatisch een externe SSHFS-directory bij het opstarten in Debian?

Hoe koppel je automatisch een externe SSHFS-directory bij het opstarten in Debian?

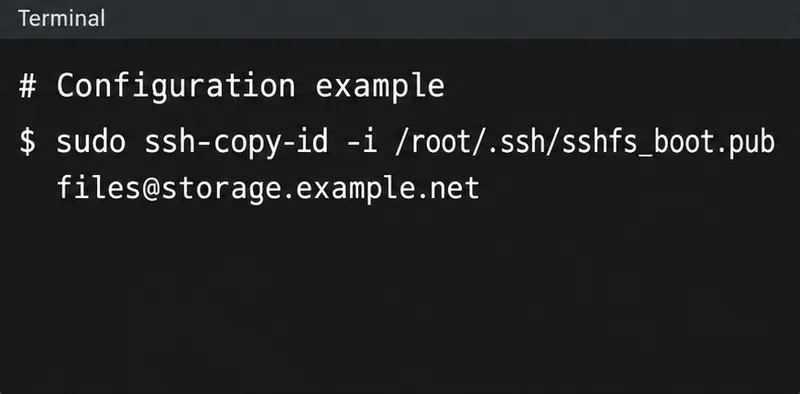
Configureer een SSHFS-opstartmount in Debian met SSH-sleutels, fstab en systemd automount. Inclusief controles op herstarten, machtigingen, time-outs en probleemoplossing.

Plaats ONLYOFFICE-documenten achter HAProxy zonder dat bewerken wordt onderbroken.

Plaats ONLYOFFICE-documenten achter HAProxy zonder dat bewerken wordt onderbroken.

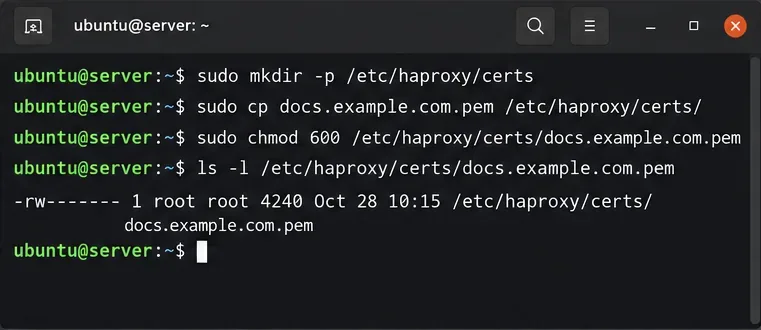
Configureer HAProxy HTTPS, het doorsturen van headers, WebSocket-time-outs en health checks voor ONLYOFFICE Docs en controleer vervolgens of het bewerken en opslaan werkt.

Lettertypen toevoegen aan ONLYOFFICE Document Server: Docker versus Linux

Lettertypen toevoegen aan ONLYOFFICE Document Server: Docker versus Linux

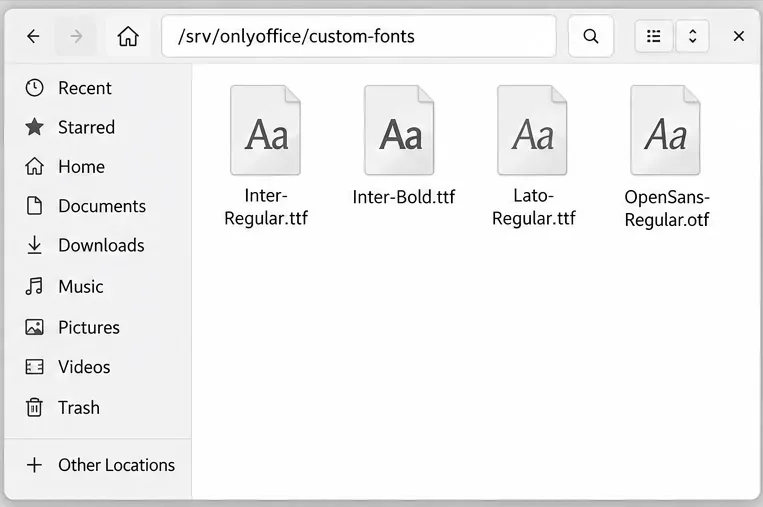
Installeer aangepaste lettertypen in ONLYOFFICE Document Server, vergelijk permanente Docker-koppelingen met directe kopieën, herbouw de lettertypenlijst en controleer het resultaat.

Aangepaste kernelmodules installeren en ondertekenen op SLES 15 Secure Boot

Aangepaste kernelmodules installeren en ondertekenen op SLES 15 Secure Boot

Laad een aangepaste SLES 15-kernelmodule zonder Secure Boot uit te schakelen. Stem de module af op de actieve kernel, onderteken het .ko-bestand, registreer een MOK-sleutel en verifieer het laden.

Beveiligde SLES Syslog-doorsturing met rsyslog en Mutual TLS

Beveiligde SLES Syslog-doorsturing met rsyslog en Mutual TLS

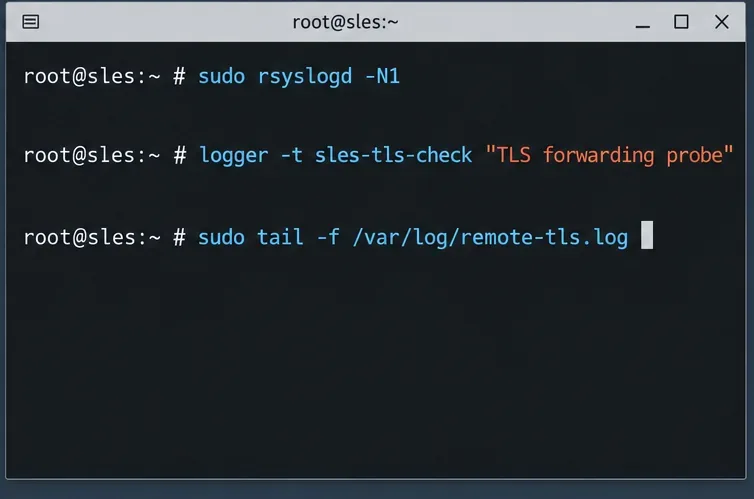
Verzend SLES-systeemlogboeken naar een externe rsyslog-collector via geauthenticeerde TLS, met certificaatcontroles, buffering bij storingen en afleveringstests.

Ubuntu Server opstarten in noodmodus: een stapsgewijze handleiding voor noodgevallen

Ubuntu Server opstarten in noodmodus: een stapsgewijze handleiding voor noodgevallen

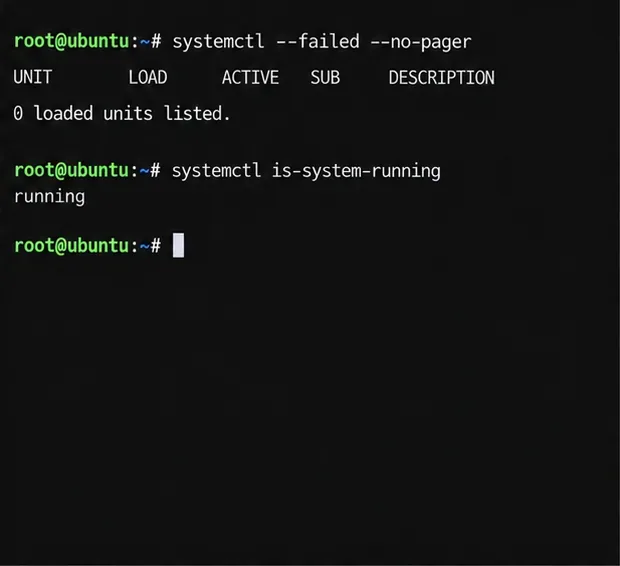
Diagnoseer Ubuntu Server in noodmodus op een veilige manier. Lees opstartlogboeken, controleer root- en fstab-mounts, repareer een defecte eenheid, behandel bestandssysteemfouten en verifieer een schone herstart.

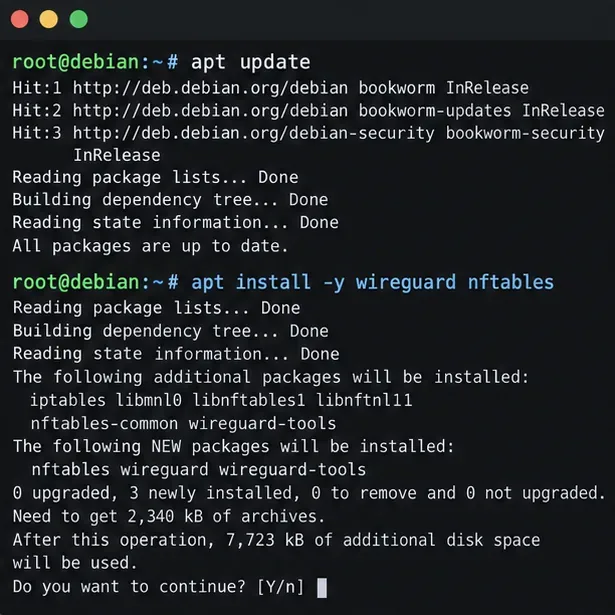
Hoe configureer je een WireGuard point-to-site VPN op Debian 12?

Hoe configureer je een WireGuard point-to-site VPN op Debian 12?

Stel een WireGuard VPN-server op voor Debian 12 voor één externe client. Configureer sleutels, IPv4-forwarding, nftables NAT, firewalltoegang en verbindingscontroles.

Stapsgewijze handleiding voor het beveiligen van Debian 12 voor CIS-conformiteit

Stapsgewijze handleiding voor het beveiligen van Debian 12 voor CIS-conformiteit

Beveilig een Debian 12-werkstation met een zorgvuldige CIS Benchmark-workflow: selecteer het juiste profiel, patch veilig, controleer services en toegang, configureer nftables en documenteer het bewijsmateriaal.

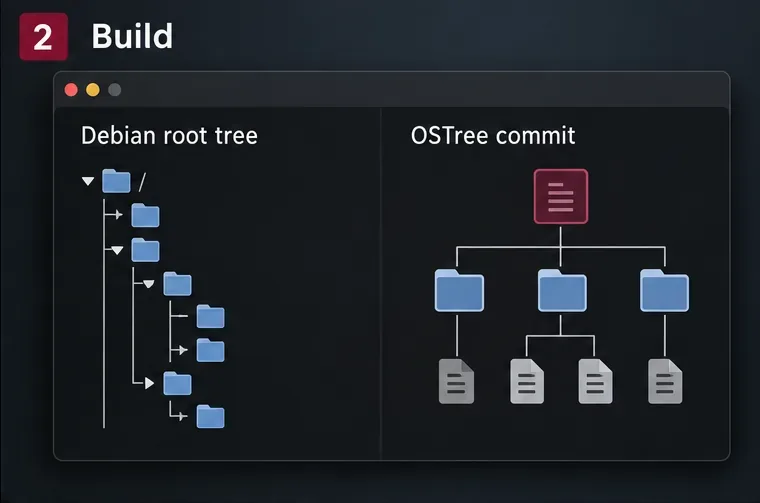
Hoe bouw je een Debian-desktop als een op OSTree gebaseerd, onveranderlijk systeem?

Hoe bouw je een Debian-desktop als een op OSTree gebaseerd, onveranderlijk systeem?

Leer hoe je een op Debian gebaseerde OSTree-desktop in een virtuele machine kunt maken en testen, inclusief het voorbereiden van de systeemstructuur, het integreren met het opstartproces, het controleren van de implementatie en het terugdraaien van wijzigingen.

Ontdek hoe-tips, handleidingen en fixes voor technologie, smartphones en nieuwe auto's. Stap-voor-stap guides om alles zelf te doen op WEBTECH 360.