Home
» Hoe
»
Koppel SLES 15 aan Active Directory met SSSD in YaST
Koppel SLES 15 aan Active Directory met SSSD in YaST
Voor een typisch SLES 15-werkstation of -server die Active Directory-ondersteunde gebruikers en aanmeldingen nodig heeft, gebruikt u de YaST- User Logon Managementmodule en selecteert u Microsoft Active Directory voor zowel identiteit als authenticatie; dit is de SSSD-gebaseerde aanpak van SUSE. In deze handleiding wordt bijvoorbeeld een fictieve host met de naam linux01en het domein gebruikt ad.example.com. Deze handleiding is van toepassing wanneer de client de AD DNS- en tijdservices kan bereiken en u beschikt over geautoriseerde computerinschrijvingsgegevens.
Deze procedure volgt de SUSE SLES 15 SP7 Security and Hardening Guide. Eerdere servicepacks kunnen andere YaST-schermen of pakketdetails hebben, dus gebruik de handleiding die overeenkomt met de geïnstalleerde servicepack. Als uw vereiste specifiek NTLM-ondersteuning of cross-forest trusts vereist, geeft SUSE aan dat de aparte Windows Domain Membership-module, gebaseerd op Winbind, de beste oplossing is.
Controleer vóór deelname de DNS, de tijd en de hostidentiteit.
AD-detectie is gebaseerd op DNS-records en Kerberos-authenticatie is afhankelijk van een nauwkeurige klok. Richt de SLES-client op een DNS-server die het AD-domein en de bijbehorende domeincontrollers kan oplossen; in een gangbare configuratie betekent dit het gebruik van de AD DNS-server in plaats van een openbare resolver. Synchroniseer de client met de tijdbron die is goedgekeurd voor uw domein.
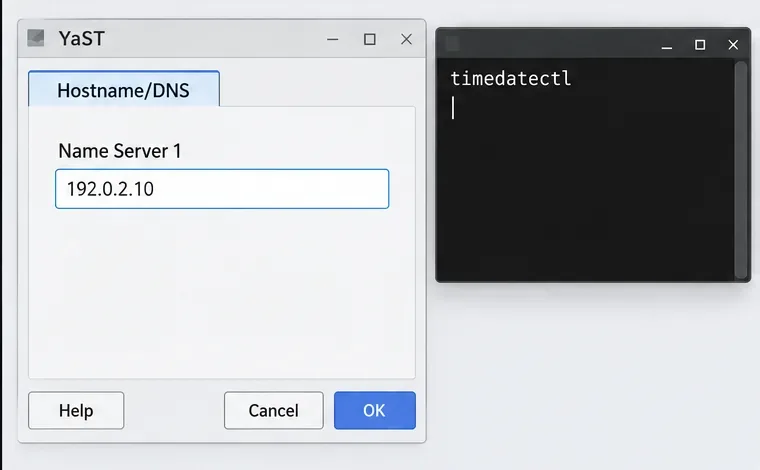
YaST Hostname/DNS toont het veld Naamserver 1 met een voorbeeldadres, naast een terminalvenster dat timedatectl weergeeft. Dit is een illustratie van de interface, geen vastgelegd configuratieresultaat.
Open YaST Network Settings, selecteer Hostname/DNSen stel in Name Server 1op het AD DNS-serveradres. Het adres in de afbeelding is slechts een voorbeeld. Controleer vervolgens de lokale hostnaam en de tijdstatus:
hostname
timedatectl status
Vergelijk de computernaam met de naam die ervoor is geregistreerd in Active Directory. Als deze verschillen, biedt het dialoogvenster voor het koppelen van computers in SUSE een AD hostnameveld hiervoor. Schakel de firewall niet uit als snelle manier om computers te detecteren; vraag het netwerkteam om het benodigde verkeer tussen de client en de domeincontroller toe te staan volgens de regels van uw organisatie. SUSE waarschuwt ook dat namen die eindigen op een .DNS-extensie .localconflicten kunnen veroorzaken met multicast DNS, dus controleer uw DNS-configuratie als dit uw domeinextensie is.
Selecteer de SSSD-module en voeg het AD-domein toe.
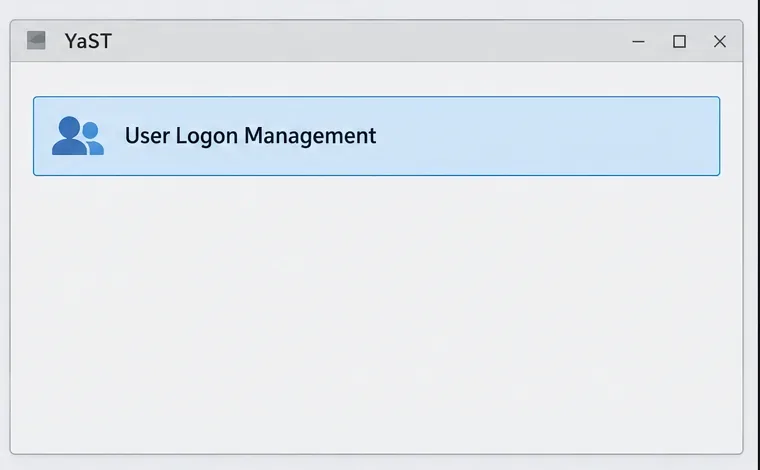
Open YaST User Logon Management. Kies niet Windows Domain Membershipvoor deze procedure: SUSE beschrijft die module als Winbind-gebaseerd, terwijl Gebruikersaanmeldingsbeheer de optie is die gebaseerd is op SSSD en over het algemeen de voorkeur geniet voor AD-authenticatie.
De YaST-moduleselectie markeert Gebruikersaanmeldingsbeheer. Dit is een interface-illustratie, geen vastgelegd configuratieresultaat.
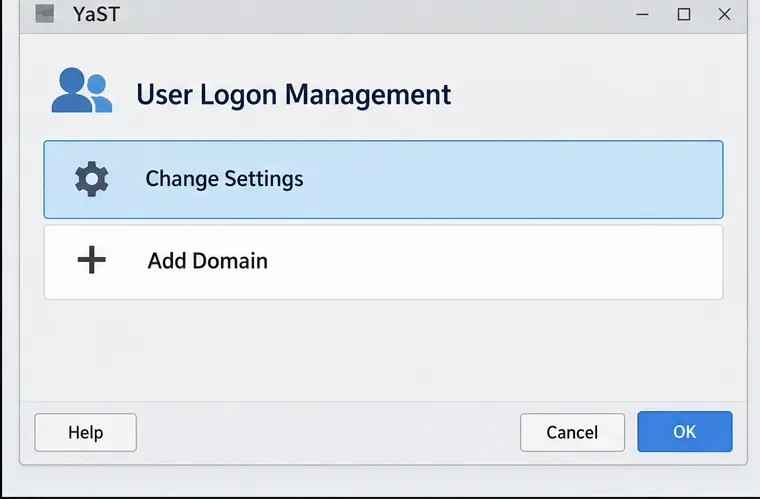
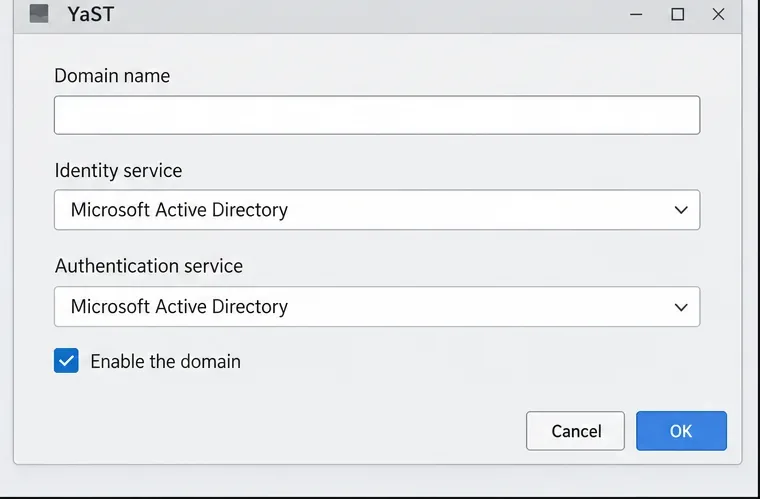
Open Change Settings, selecteer Add Domainen voer de DNS-naam van het domein in, bijvoorbeeld ad.example.com. Stel zowel de identiteitsservice als de authenticatieservice in op Microsoft Active Directoryen zorg ervoor Enable the domaindat is geselecteerd.
Het scherm Gebruikersaanmeldingsbeheer toont Instellingen wijzigen en Domein toevoegen. Dit is een illustratie van de interface, geen vastgelegd configuratieresultaat.In het dialoogvenster 'Domein toevoegen' is Microsoft Active Directory geselecteerd voor identiteit en authenticatie, met 'Domein inschakelen' aangevinkt. Dit is een illustratie van de interface, geen vastgelegd configuratieresultaat.
Behoud de overige standaardinstellingen, tenzij uw omgeving een specifieke AD-hostnaam of een vaste lijst met domeincontrollers vereist. Als automatische DNS-detectie niet geschikt is, voer dan de hostnamen van de domeincontrollers in die u van uw AD-team hebt ontvangen. Selecteer deze optie OKzodat YaST eventuele ontbrekende software kan installeren en kan controleren of een controller bereikbaar is.
Registreer de host en schakel domeinaanmeldingen in.
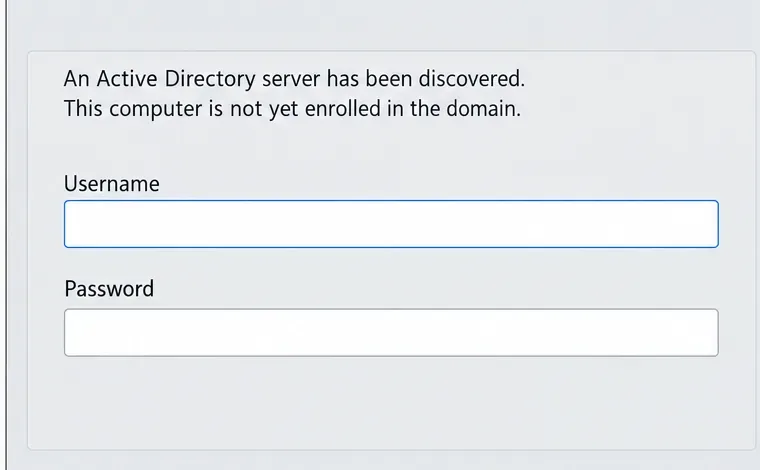
Als YaST meldt dat er een AD-server is gevonden, maar de computer nog niet is ingeschreven, voer dan het geautoriseerde inschrijvingsaccount en wachtwoord in. Het gedocumenteerde dialoogvenster van SUSE gebruikt een AD-beheerdersaccount; volg de goedgekeurde procedure van uw directoryteam voor computerinschrijving en plaats het wachtwoord nooit in een script of artikel. Als het dialoogvenster geen server kan vinden, ga dan terug naar de DNS- en hostnaamcontroles voordat u het opnieuw probeert.
Het inschrijfdialoogvenster geeft aan dat er een Active Directory-server is gevonden en toont lege velden voor gebruikersnaam en wachtwoord. Dit is een illustratie van de interface, geen vastgelegd configuratieresultaat.
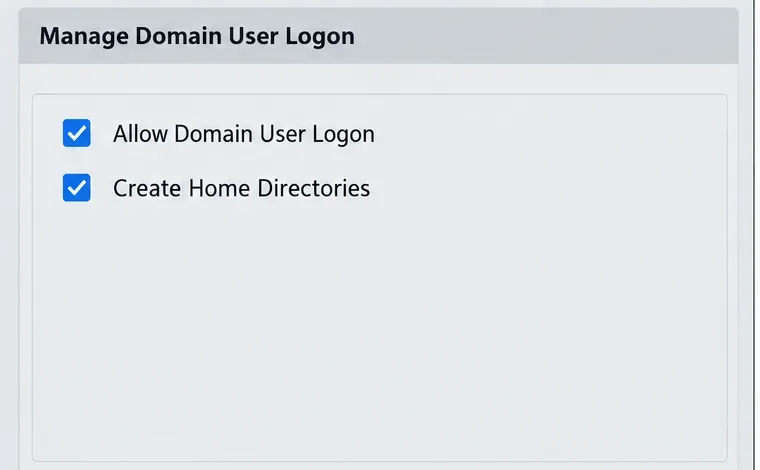
Na de inschrijving kunt u deze functie inschakelen Allow Domain User Logon. Beslis of u deze functie wilt inschakelen Create Home Directoriesop basis van het gebruikersgegevensbeleid van de server. Hiermee worden lokale thuismapjes voor AD-gebruikers aangemaakt bij de eerste aanmelding; dit is handig voor een machine die lokale thuismapgegevens moet bewaren, maar het maakt of beheert het gebruikersaccount niet in AD.
In 'Manage Domain User Logon' worden de opties 'Allow Domain User Logon' en 'Create Home Directorys' weergegeven. Dit is een illustratie van de interface, geen vastgelegd configuratieresultaat.
Als Active Directory al de attributen van elke gebruiker levert UnixHomeDirectory, controleer dan of deze zijn ingevuld en beschikbaar zoals vereist door uw directory-ontwerp. Wanneer de client een fallback-pad nodig heeft, gebruikt u Service Options> Name switch> Extended Optionsom dit te configureren fallback_homedir, bijvoorbeeld /home/%u. SUSE documenteert dat een fallback-pad wordt gebruikt wanneer er geen AD-pad is opgegeven; override_homedirin plaats daarvan krijgt de clientwaarde voorrang. Kies er pas een nadat u uw home-directorybeleid hebt gecontroleerd.
De uitgebreide opties van de Name-switch tonen fallback_homedir ingesteld op /home/%u. Dit is een illustratie van de interface, geen vastgelegd configuratieresultaat.
Sla de instellingen op en bekijk het resulterende configuratieoverzicht. Als het systeem ook Samba gebruikt, selecteer dan alleen een optie om de Samba-configuratie te overschrijven wanneer die integratie bedoeld is; dit staat los van het inschakelen van SSSD-gebaseerde gebruikersaanmelding.
Controleer SSSD, gebruikersopzoeking en Kerberos-aanmelding.
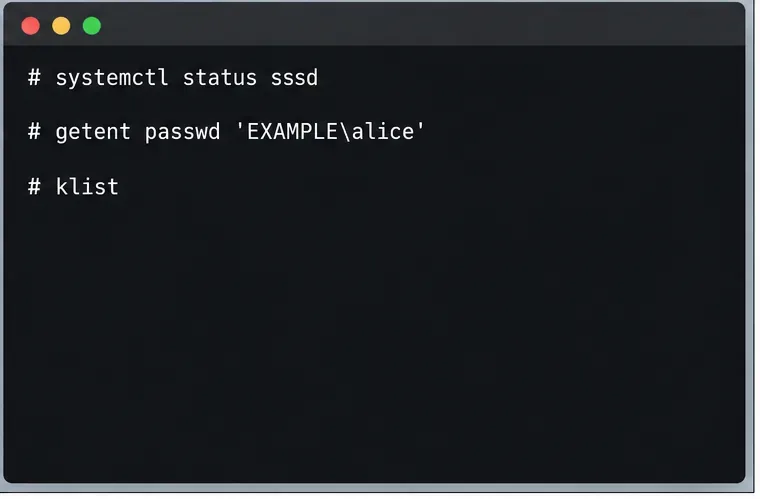
Controleer of SSSD actief is en voer vervolgens een query uit op een bestaand domeinaccount met behulp van de voor uw domein goedgekeurde naamindeling. Vervang in dit voorbeeld EXAMPLEen alicedoor de korte domeinnaam en een bestaand testaccount:
In een terminal worden commando's weergegeven om de SSSD-service te controleren, een voorbeeld van een domeingebruiker op te zoeken en de Kerberos-ticketcache te inspecteren. Dit is een illustratie van de interface, geen vastgelegd configuratieresultaat.
systemctl status sssd
getent passwd 'EXAMPLE\alice'
Een geretourneerde passwd-vermelding bevestigt dat NSS het account kan oplossen; het bewijst echter niet dat de gebruiker zich kan authenticeren of toegang heeft tot applicaties. Test een interactieve aanmelding met de domeinreferenties, met behulp van het gedocumenteerde formulier DOMAIN_NAME\USER_NAMEin de console of displaymanager. klistControleer na de aanmelding of de sessie een Kerberos-ticket heeft.
Als SSSD actief is maar het opzoeken van de gebruiker mislukt, controleer dan de volledig gekwalificeerde domeinnaam, DNS-server, hostnaam en de identiteits- en authenticatie-instellingen in YaST opnieuw. Als het opzoeken wel lukt maar inloggen mislukt, controleer dan of het account is ingeschakeld, het wachtwoord geldig is en de client de domeincontroller kan bereiken. Ga pas verder nadat een geautoriseerde testgebruiker kan inloggen, het verwachte gedrag van de thuismap is bevestigd en de vereiste services van de server nog steeds werken.