Home
» Hoe
»
Maak een herbruikbaar AutoYaST-profiel voor SLES 15-installaties.
Maak een herbruikbaar AutoYaST-profiel voor SLES 15-installaties.
Illustratief scenario: Een beheerder moet een tweede SLES 15 virtuele machine inrichten voor een labwebservice. In dit voorbeeld wordt een referentiemachine gebruikt om een AutoYaST XML-profiel te maken, dit bestand te controleren en te valideren, en vervolgens een tijdelijke doel-VM met het profiel op te starten. Dit is een voorbeeldworkflow, geen verslag van een daadwerkelijke implementatie.
Maak voor deze kleinschalige uitrol een referentieprofiel aan sudo yast clone_system, verwijder machinespecifieke of gevoelige instellingen, valideer het profiel en laat het SLES-installatieprogramma ernaar verwijzen met de autoyast=opstartparameter. Laat het bevestigingsscherm van het installatieprogramma ingeschakeld voor de eerste test. AutoYaST kan opslag configureren en gegevens overschrijven, dus verwijs nooit een niet-gecontroleerd profiel naar een productieschijf.
1. Stel een geschikt referentiesysteem samen.
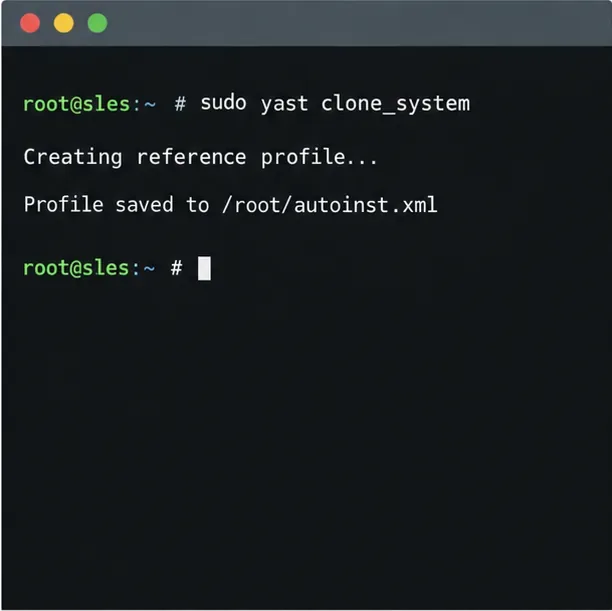
AutoYaST beschrijft een installatie in een XML-configuratiebestand, meestal met de naam autoinst.xml. De SUSE SLES 15 SP7 AutoYaST Guide raadt aan een referentieprofiel te maken van een geïnstalleerd systeem of de module Autoinstallation Configuration van YaST te gebruiken. De methode via de opdrachtregel is handig voor de fictieve virtuele machine in het lab:
sudo yast clone_system
sudo ls -l /root/autoinst.xml
De kloon neemt de configuratie van de referentiemachine over. Beschouw dit als een startpunt, niet als een universeel toepasbaar sjabloon: controleer de namen van de schijfapparaten, de partitiegroottes, de opstartmodus, de netwerkinstellingen, de pakketselectie, de gebruikers en de registratiegegevens ten opzichte van het doelsysteem. Een bronhost met een lokale schijfindeling die afwijkt van die van de nieuwe VM kan een onveilig opslagvoorstel opleveren. Als het bronsysteem geheimen of machinespecifieke identificaties bevat, verwijder of vervang deze dan voordat u het profiel distribueert.
Illustratieve weergave van de stap voor het genereren van profielen; het opgeslagen bestand is een sjabloon ter beoordeling, geen kant-en-klare afbeelding voor elk doel.
2. Controleer gevoelige instellingen en valideer de XML
Open het bestand /root/autoinst.xmlin een teksteditor en controleer de verschillende secties voordat u het beschikbaar stelt aan een installatieprogramma. Geef prioriteit aan partitionering: een profiel kan een schijf initialiseren en de bestaande inhoud wissen. Controleer voor het labvoorbeeld of de doel-VM een virtuele wegwerpschijf van de gewenste grootte heeft en of de apparaatselectieregels van het profiel overeenkomen met die VM. Vervang ook de hostnaam, IP-configuratie, gebruikersgegevens en registratie-instellingen wanneer deze afwijken van het referentiesysteem.
AutoYaST-profielen kunnen wachtwoordhashes, registratiesleutels, scripts of andere vertrouwelijke gegevens bevatten. Beperk de toegang tot bestanden en plaats geen geheimen in een openbare URL, de opstartgeschiedenis of een onbeveiligde opslagplaats. Gebruik een profielserver met toegangscontrole en HTTPS waar mogelijk. Zorg ervoor dat het installatieprogramma het servercertificaat kan vertrouwen en de host tijdens het opstarten kan bereiken.
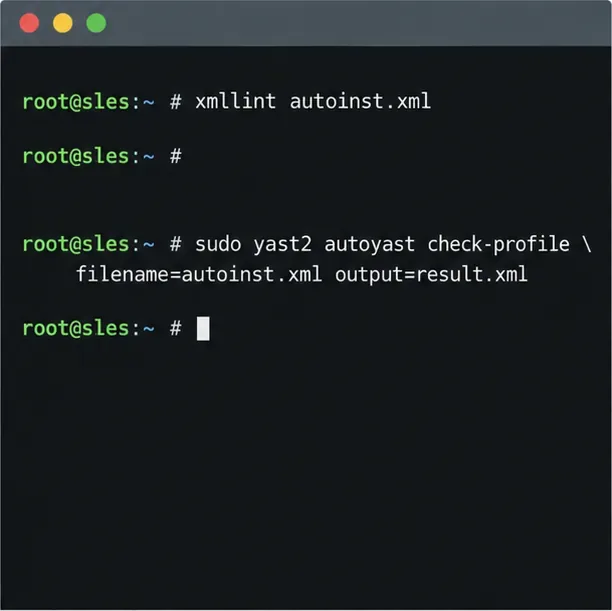
Controleer eerst of het document een correct opgemaakt XML-bestand is en vraag AutoYaST vervolgens om het te verwerken en te importeren:
xmllintHet detecteert fouten in de XML-structuur, zoals een niet-gesloten tag; het bevestigt echter niet dat elke AutoYaST-instelling geldig is. De SLES AutoYaST-opdracht check-profilevoert aanvullende profielcontroles uit. Het resultaat kan verschillen per architectuur, medium en YaST-pakketversie, dus het is geen vervanging voor installatie op een representatieve test-VM. Schakel deze run-scripts=trueoptie niet in voor een niet-vertrouwd profiel: scripts in een profiel kunnen als root worden uitgevoerd.
Illustratieve validatieopdrachten: controleer eerst de XML-syntaxis en laat AutoYaST vervolgens het profiel verwerken.
3. Maak het profiel beschikbaar voor de installateur.
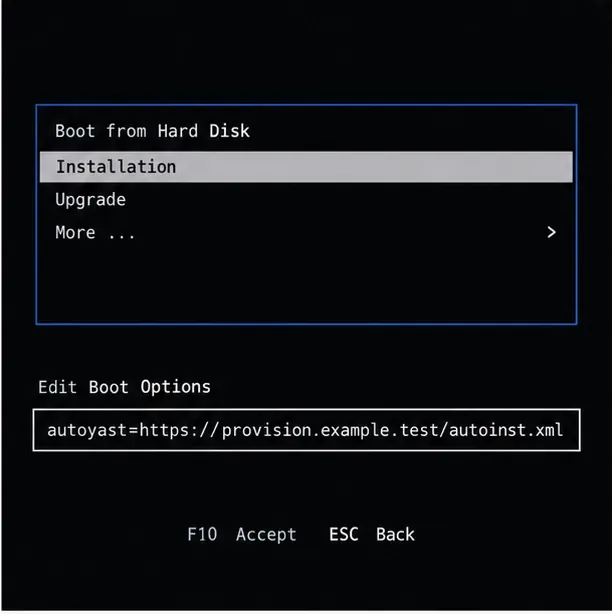
Voor één labinstallatie plaatst u het bestand op een bereikbare HTTPS-server en voegt u het adres ervan toe aan de opstartopties van de SLES-installatiemedia:
example.testis een gereserveerde voorbeeldnaam; vervang deze door uw profielserver. SUSE documenteert ook andere profiellocaties, waaronder NFS, USB en een bestand op het opstartmedium. Als het profiel zich op afstand bevindt, heeft het installatieprogramma vroeg genoeg netwerkverbinding nodig om het op te halen. In gevallen waarin de netwerkconfiguratie niet op een andere manier wordt gestart, documenteert SUSE het gebruik van een linuxrc-netwerkparameter zoals ifcfg=eth0=dhcpin combinatie met de AutoYaST-opstartoptie; vervang dit eth0door de daadwerkelijke interfacenaam van het installatieprogramma. SUSE documenteert ook ifcfg=eth*=dhcphet configureren van DHCP op alle interfaces. Statische adressering vereist de bijbehorende netwerkconfiguratie tijdens het opstarten voor uw omgeving.
Illustratieve weergave van opstartopties: de parameter autoyast vertelt het installatieprogramma waar het XML-profiel te vinden is.
Op SLES 15 SP7 kan het installatieprogramma een configuratieoverzicht weergeven voordat de wijzigingen worden opgeslagen. Controleer of het product, het netwerk, de software, de registratie en met name de doelschijf overeenkomen met het labplan. Het overzicht is een nuttige laatste controle. Houd de bevestiging ingeschakeld tijdens de eerste tests; schakel deze alleen uit voor onbeheerde uitvoeringen nadat het profiel is gecontroleerd en getest op representatieve wegwerpschijven. Het exacte opstartmenu en de beschikbare profielbron zijn afhankelijk van het installatiemedium en de opstartmethode.
Illustratief installatieoverzicht met de te controleren onderdelen voordat AutoYaST naar de doelschijf mag schrijven.
4. Test de implementatie en hergebruik deze vervolgens zorgvuldig.
Begin met een virtuele machine die geschikt is voor eenmalig gebruik en die overeenkomt met de beoogde architectuur, opstartmodus en schijfindeling. Start deze op vanaf de SLES 15-installatiemedia met de profielparameter, volg de instructies van het installatieprogramma en controleer de console- of seriële uitvoer op fouten met betrekking tot ophalen, registratie, opslag of pakketten. AutoYaST kan een tweede fase uitvoeren nadat het basissysteem is geïnstalleerd, wanneer aanvullende configuratie vereist dat het geïnstalleerde systeem opstart; de documentatie van SLES 15 SP7 vermeldt dat de autoyast2pakketten autoyast2-installationnodig zijn voor die fase.
Controleer na de installatie de hostnaam, het adres, de opslagkoppelingen, de ingeschakelde services, de verwachte pakketten en de registratiestatus op de nieuwe VM. Vergelijk deze resultaten met het profiel en corrigeer het profiel voordat u de procedure herhaalt. Een succesvolle XML-controle alleen is geen garantie voor een correcte installatie: beschikbare repositories, hardware, schijfdetectie, netwerktoegang en servicepackmedia spelen allemaal een rol.
Voor het fictieve lab is het profiel pas klaar voor hergebruik nadat de test-VM is opgestart en de beoogde configuratie overeenkomt met het plan. Om verder te schalen dan een paar vergelijkbare machines, kunt u overwegen om gedeelde configuratie te scheiden van instellingen per machine met behulp van AutoYaST-regels en -klassen; deze introduceren extra bestanden en samenvoegingsgedrag dat onafhankelijk moet worden getest. Begin met het eenvoudigste profiel dat uw doelgroep veilig dekt.
Officiële referenties
Raadpleeg de SUSE SLES 15 SP7 AutoYaST-handleiding voor informatie over het aanmaken, valideren, vinden van profielen en het installatiegedrag. Bekijk ook de referentiedocumenten voor opstartparameters van SLES 15 SP7autoyast= . De referentie voor netwerkconfiguratie van SLES 15 SP7 linuxrc legt de vroege netwerkconfiguratie uit voor het ophalen van profielen op afstand. AutoYaST-opties en profielschema's kunnen variëren afhankelijk van het servicepack en de geïnstalleerde YaST-pakketten; raadpleeg de documentatie die overeenkomt met de installatiemedia die u gaat gebruiken.