Home
» Hoe
»
Een LUKS-versleuteld gegevensvolume instellen op SLES
Een LUKS-versleuteld gegevensvolume instellen op SLES
Voor een nieuw datavolume op SUSE Linux Enterprise Server kunt u YaST Expert Partitioner gebruiken als u wilt dat SUSE de versleutelde partitie en de bijbehorende mountconfiguratie in één workflow aanmaakt. Gebruik YaST Expert Partitioner cryptsetupwanneer u een herhaalbare configuratie via de commandoregel nodig hebt en ook boottesten kunt beheren /etc/crypttab. /etc/fstabGeen van beide methoden versleutelt een bestaand volume zonder risico: het aanmaken van LUKS op een partitie overschrijft de inhoud ervan.
Dit volgt de documentatie van SLES 15 SP7; oudere servicepacks kunnen afwijken. Bereik: een nieuwe gegevenspartitie (niet de rootpartitie) /bootof een productiedatabaseschijf zonder wijzigingsplan. Maak een back-up van de gegevens en bevestig het doel en het wachtwoord voor herstel voordat u begint.
Kies de methode en het LUKS-formaat.
Keuze
Beste pasvorm
Belangrijkste afweging
YaST Expert Partitioner
Een nieuw datavolume op een SLES-host
Minder handmatige configuratieaanpassingen; beschikbare opties en labels zijn afhankelijk van het geïnstalleerde SLES-servicepack.
cryptsetup
Automatisering of een beheerder die expliciete controle wil
U moet zelf het ontgrendelings- en koppelingsgedrag configureren en testen voordat u de productieomgeving opnieuw opstart.
LUKS1
Compatibiliteit met oudere tools of systemen
Ouder headerformaat en minder sleutelposities dan LUKS2.
LUKS2
Nieuwe implementaties waarbij de volledige softwarestack dit ondersteunt.
YaST vereist dat de LUKS2-ondersteuning expliciet wordt ingeschakeld; de keuze voor PBKDF heeft invloed op de compatibiliteit en het geheugengebruik.
YaST ondersteunt LUKS2 vanaf SLES 15 SP4, maar SUSE beschouwt de selector als experimenteel en vereist expliciete inschakeling. Wijzig de opstartparameters van uw productiesysteem niet alleen om LUKS2 beschikbaar te maken. Als de partitioneerder van het draaiende systeem geen LUKS2 biedt, gebruik dan de geverifieerde CLI-methode of de beschikbare standaardoptie van YaST. LUKS2 heeft een nieuwere header, ondersteunt tot 32 sleutels en labels en kan Argon2 gebruiken, wat meer geheugen verbruikt. Kies LUKS1 voor compatibiliteit met oudere tools; kies LUKS2 pas na het testen van het servicepack, hersteltools en back-ups. Raadpleeg de YaST Expert Partitioner-referentie van SUSE voor de exacte opties.
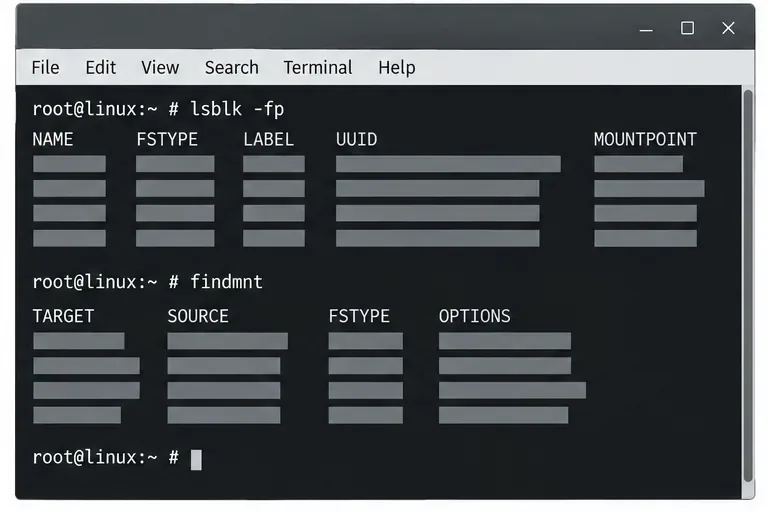
Begin met een alleen-lezen opslaginventarisatie, zodat u de beoogde gegevenspartitie kunt onderscheiden van de systeemschijf. De terminalweergave is illustratief; deze toont geen geteste server.
YaST: de onderhoudsvriendelijkere manier om één volume te vullen
Identificeer het doel. Voer de commando's uit lsblk -fpen findmnt. Zoek de schijf of partitie op basis van de stabiele apparaat-ID, grootte, het huidige bestandssysteem en het koppelpunt. Bevestig dat het een specifiek, geback-upt doel is. Als het gegevens bevat die u nodig hebt, stop dan; de encryptieworkflow van YaST formatteert de geselecteerde partitie.
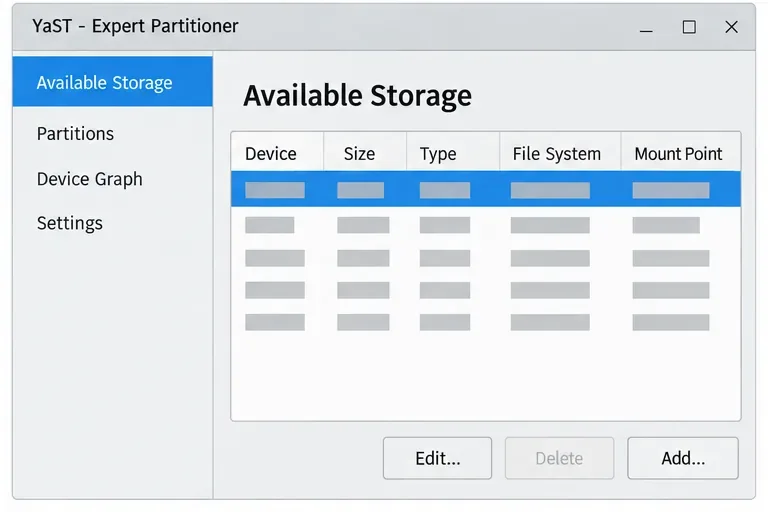
Open de partitiebeheerder. Kies in YaST Control Center Systeem > Partitionering . Selecteer in Expert Partitionering de gewenste schijf, maak indien nodig een aparte partitie aan of selecteer de bestaande lege partitie en kies Bewerken . Controleer het apparaat en de grootte nogmaals voordat u wijzigingen aanbrengt.
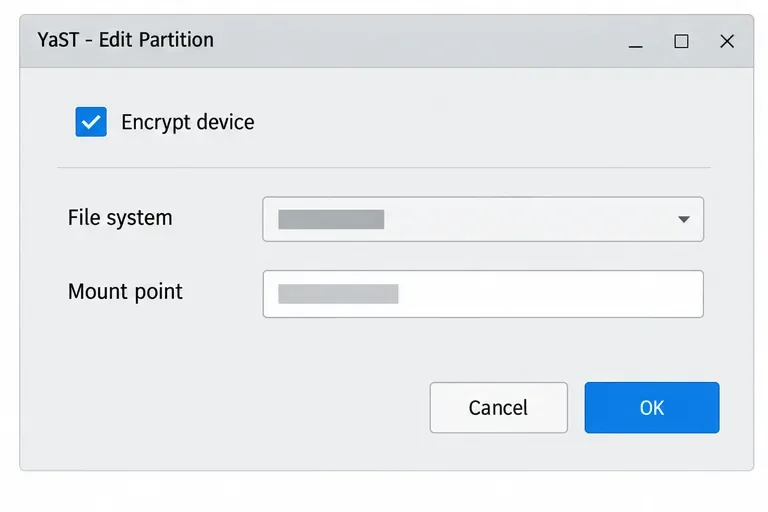
Schakel versleuteling in en definieer het gebruik. Selecteer 'Apparaat versleutelen' , kies een bestandssysteem zoals XFS of een ander bestandssysteem dat door uw workload wordt ondersteund, en stel het koppelpunt in. Kies of het volume bij /etc/fstabhet opstarten moet worden gekoppeld of beschikbaar moet blijven voor handmatige koppeling. SUSE merkt op dat de vereiste versleutelingssoftware mogelijk moet worden geïnstalleerd wanneer daarom wordt gevraagd.
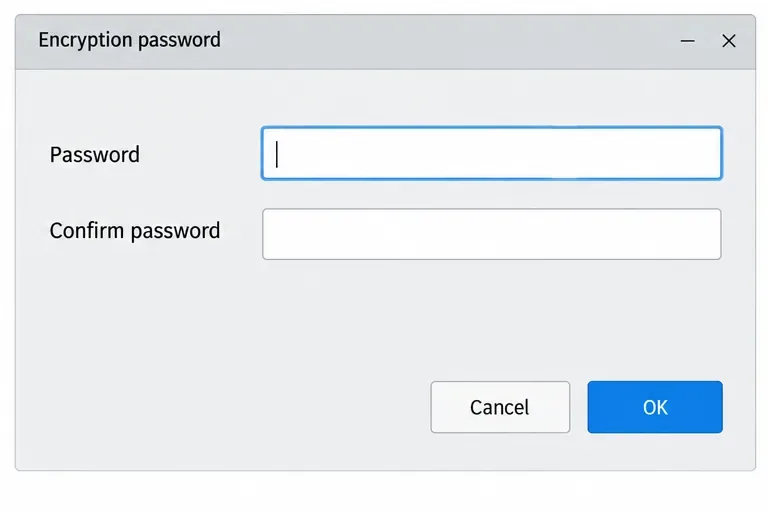
Kies LUKS en stel een wachtwoordzin in. Voer een sterke wachtwoordzin in en bevestig deze, en voltooi vervolgens de wijzigingen in YaST. Om LUKS2 in YaST te selecteren, moet u eerst de gedocumenteerde experimentele ondersteuning in de YaST-configuratie inschakelen; anders verschijnt de selector voor de versleutelingsmethode mogelijk niet. Bewaar de wachtwoordzin in het goedgekeurde geheimhoudingsproces van de organisatie. Als u de wachtwoordzin kwijtraakt, kunnen de gegevens ontoegankelijk worden.
Controleer het geselecteerde apparaat in de lijst 'Beschikbare opslag' van YaST voordat u de partitie-instellingen opent; de waarden worden opzettelijk niet weergegeven als echte schijfgegevens.YaST toont de opties voor encryptie, bestandssysteem en koppelpunt in de partitie-editor. De daadwerkelijke lay-out kan verschillen afhankelijk van de SLES-release en de installatiemodus.Voer de volumewachtzin tweemaal in en sla deze op via een goedgekeurd herstelproces; de velden hier zijn leeg.
cryptsetupMeer controle, meer handwerk.
Gebruik dit alternatief alleen voor een nieuwe, niet-gekoppelde partitie die u hebt geverifieerd en waarvan u een back-up hebt gemaakt. Controleer of YaST cryptsetupis geïnstalleerd met cryptsetup --version; als het ontbreekt, gebruik dan de goedgekeurde SLES-repository en het pakketproces van uw organisatie. Vervang de placeholder door het bevestigde stabiele pad onder /dev/disk/by-id/. De formatteringsopdracht vernietigt gegevens op die doelpartitie; voer deze nooit uit op een /dev/sdXnaam die u zelf hebt bedacht. De SUSE SLES 15 SP7-versleutelingshandleiding legt de YaST-workflow en de beperkingen ervan uit.
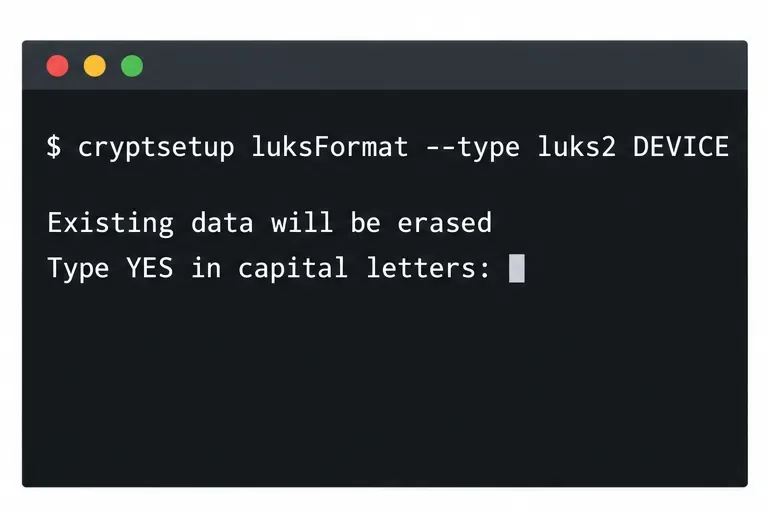
Maak de LUKS-container aan. In dit voorbeeld wordt expliciet LUKS2 aangevraagd. De opdracht vraagt om een wachtwoordzin en een bevestiging; plaats de wachtwoordzin niet in de opdrachtregel of een script.
luksFormatInitialiseert een LUKS-header en overschrijft de bestaande inhoud van het doel. Controleer de apparaat-ID voordat u bevestigt.
Ontgrendel de mapping. De onderstaande mappingnaam wordt aangemaakt /dev/mapper/appdata_cryptnadat u de wachtzin hebt ingevoerd.
sudo cryptsetup open "$DEVICE" appdata_crypt
Bij het openen van de LUKS-container wordt om het wachtwoord gevraagd en wordt een gekoppeld apparaat zichtbaar terwijl de container ontgrendeld is.
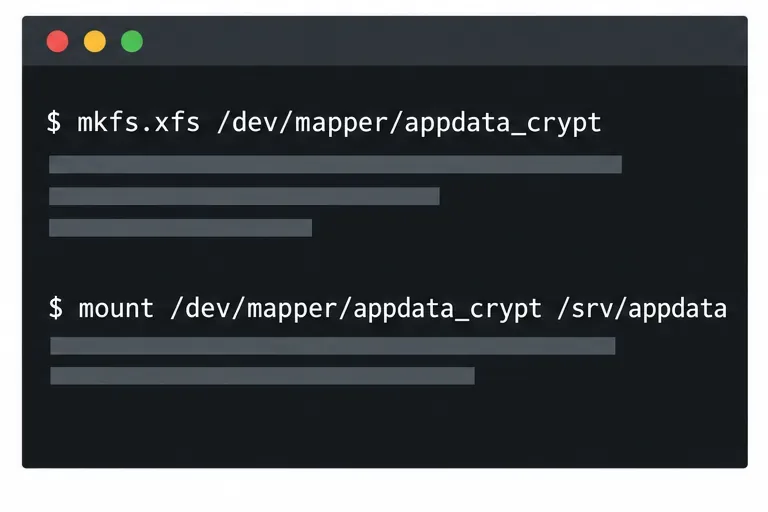
Maak een bestandssysteem aan en koppel het. Dit voorbeeld gebruikt XFS /srv/appdata. Het aanmaken van een bestandssysteem wist de gegevens op het gekoppelde apparaat, dus voer dit alleen uit op de nieuwe koppeling.
Formatteer en koppel het ontgrendelde mapperapparaat, maar nooit de onderliggende versleutelde partitie.
Configureer het opstartgedrag en controleer dit. Voor een interactieve wachtwoordprompt bij het opstarten, voeg de LUKS UUID toe aan /etc/crypttaben de mapper-mount aan /etc/fstab. Haal de LUKS UUID op met sudo cryptsetup luksUUID "$DEVICE", en vervang vervolgens de voorbeeldplaceholder in de configuratie:
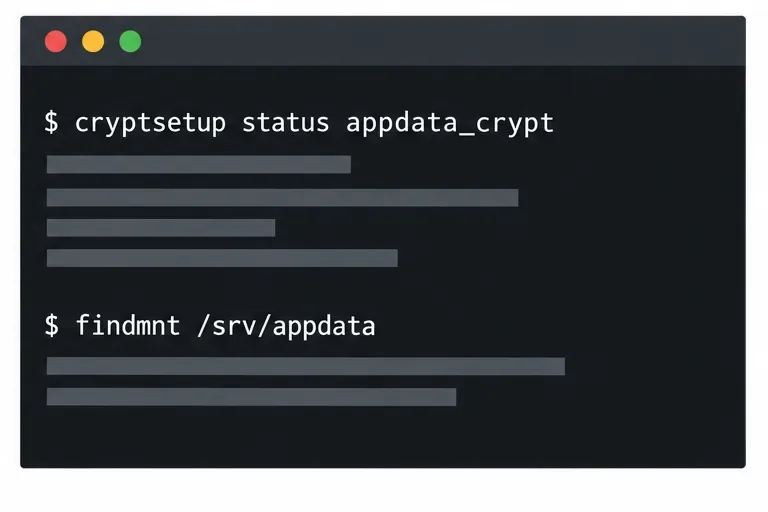
Test de mapping en de mount vóór het opnieuw opstarten. Controleer of cryptsetup status appdata_cryptde verwachte mapping wordt weergegeven, findmnt /srv/appdataof XFS op het beoogde pad wordt gerapporteerd en lsblk -fof de versleutelde container en het gemapte bestandssysteem zichtbaar zijn. Als de server geen monitor heeft, kan een prompt voor een wachtwoordzin tijdens het opstarten voorkomen dat de mount automatisch wordt uitgevoerd; sla geen onversleutelde sleutel op dezelfde host op. Voor centraal beheerde serversleutels beschrijft de cryptctl-documentatie van SUSE een apart sleutelserverontwerp met eigen beschikbaarheids-, back-up- en vertrouwensvereisten.
Controleer beide lagen: de LUKS-mapping is geopend en het bestandssysteem is gekoppeld aan het pad dat uw service verwacht.
Wat encryptie wel en niet beschermt
LUKS beschermt gegevens op een vergrendeld apparaat, zoals een schijf die is verwijderd uit een uitgeschakelde server. Zodra de schijf is gekoppeld, bepalen de hostrechten de toegang. Versleutel back-ups afzonderlijk en bewaar een LUKS-headerback-up met beveiligd herstelmateriaal. LUKS beschermt geen ontgrendeld volume of een gecompromitteerd draaiend systeem.
Voor één SLES-datavolume kunt u het beste YaST gebruiken als het beschikbare formaat aan uw eisen voldoet. Gebruik het cryptsetupwanneer automatisering het beheer van de extra configuratie rechtvaardigt. Controleer vóór het hervatten van de service of de ontgrendeling, koppeling, applicatietoegang en herstel correct zijn.