Home
» Hoe
»
Herstel de Cockpit-toegang tot SUSE Linux Enterprise Server
Herstel de Cockpit-toegang tot SUSE Linux Enterprise Server
Op SUSE Linux Enterprise Server 16.0 bevestigt de huidige installatiehandleiding van Cockpit, gepubliceerd op 8 oktober 2026, het cockpitpatroon, de cockpit.socketsystemd-eenheid en de standaard HTTPS-poort 9090. Om een consoleprobleem op te lossen, controleert u eerst de DNS en de bereikbaarheid, en vervolgens de socket, firewall, het certificaat en het account. Deze installatieopdrachten zijn specifiek voor SLES 16; raadpleeg voor een oudere SLES-versie de pakket- en firewallinstructies voor die versie voordat u regels installeert of wijzigt.
Gebruik dit expliciet hypothetische voorbeeld gedurende de hele tekst: Maya, een systeembeheerder, opent een pagina https://cockpit-srv.example.net:9090vanaf haar werkstation en de browser geeft een time-out. De voorbeeldhost en elk weergegeven adres of status dienen ter illustratie en zijn geen verslag van een echte servertest.
1. Maak onderscheid tussen een naam- of netwerkfout en een Cockpit-fout.
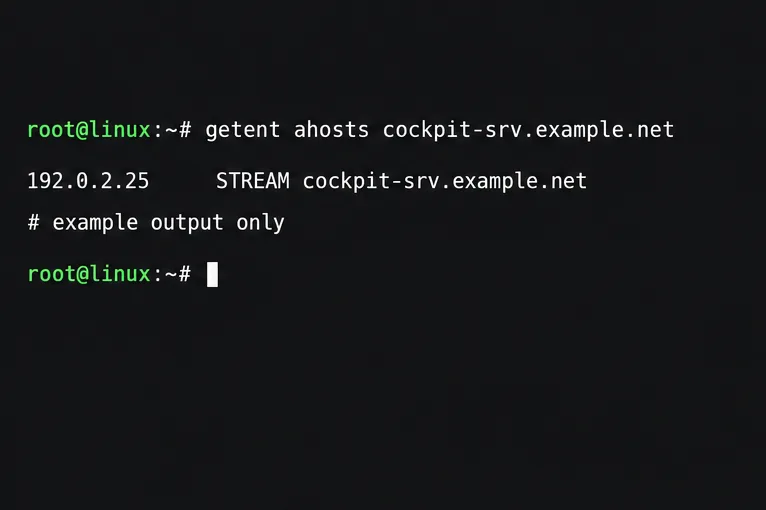
Begin vanaf het werkstation van Maya. Controleer of de naam correct wordt opgelost en test vervolgens het HTTPS-eindpunt met een korte time-out:
Het voorbeeld-DNS-resultaat gebruikt een gereserveerd documentatieadres; controleer de werkelijke hostnaam en het adres in uw eigen omgeving.
Als de naamopzoeking mislukt of een oud adres retourneert, corrigeer dan het DNS-record of de resolver van de client voordat u Cockpit aanraakt. Als curl "connection refused" meldt, heeft de host wel gereageerd, maar heeft niets de verbinding op die poort geaccepteerd, of een firewall heeft de verbinding actief geblokkeerd. Een time-out wijst meestal op verloren verkeer, een routeringsprobleem of een firewall stroomopwaarts. Als curl TLS bereikt en een certificaatwaarschuwing meldt, heeft netwerkverkeer Cockpit bereikt; onderzoek het certificaat in plaats van meer poorten te openen.
Controleer of Maya de beoogde hostnaam en het beheernetwerk gebruikt. TCP-poort 9090 is de standaardpoort, maar kan worden aangepast. Als directe toegang beperkt is, gebruik dan een goedgekeurde Cockpit-primaire server om de secundaire host via SSH te bereiken in plaats van de poort breed beschikbaar te stellen.
2. Controleer het pakket en de socket op de server.
Gebruik SSH of een lokale console om te controleren of het Cockpit-pakket is geïnstalleerd, of de systemd-socket actief is en of er iets luistert op poort 9090:
sudo zypper se -i cockpit
sudo systemctl status cockpit.socket
sudo ss -ltnp 'sport = :9090'
Er wordt verwacht dat er actief geluisterd wordt, cockpit.socketzelfs wanneer de on-demand Cockpit-service inactief is tussen browsersessies.
Cockpit maakt gebruik van systemd-socketactivering: cockpit.sockethet accepteert de browserverbinding en start de webservice wanneer nodig. Een inactieve socket cockpit.serviceis daarom op zich geen teken van een storing. Als Cockpit is geïnstalleerd maar de socket inactief is, start en activeer deze dan:
sudo systemctl enable --now cockpit.socket
Als het pakket ontbreekt in SLES 16, beschrijft SUSE de installatie met behulp van de documentatie sudo zypper in -t pattern cockpit. Ga er niet vanuit dat dit patroon beschikbaar is in de repositories die geconfigureerd zijn voor SLES 15 of een andere release. Controleer socket- en serviceberichten met:
Als de socket lokaal luistert maar Maya nog steeds een time-out geeft, controleer dan de firewall en de routering. Als de socket niet luistert, corrigeer dan de pakket- of socketfout in het logboek.
3. Sta toegang toe via de juiste firewallzone.
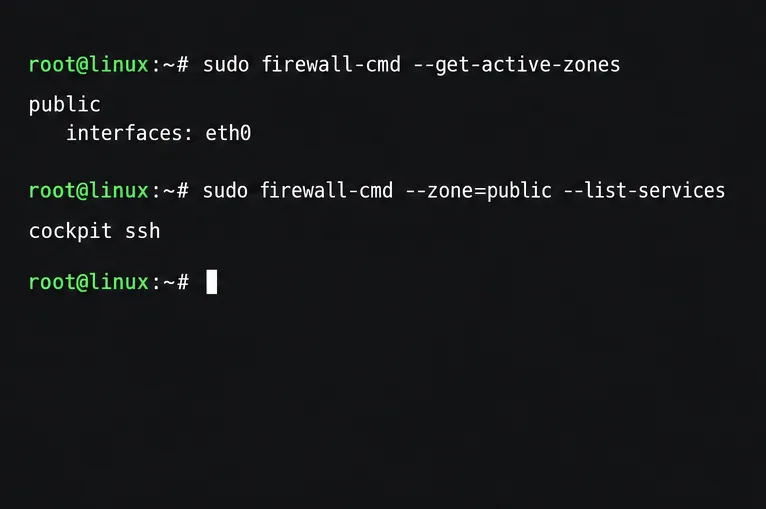
Op SLES 16 met firewalld ingeschakeld, moet u eerst de actieve zone identificeren en de toegestane services inspecteren:
Controleer de daadwerkelijk actieve zone en de bijbehorende services voordat u de hostfirewall wijzigt; de weergegeven openbare zone is slechts een voorbeeld.
Vervang dit ZONEdoor de zone die is gekoppeld aan de beheerinterface. Als Cockpit ontbreekt en deze zone bedoeld is voor vertrouwde beheerdersrechten, voeg dan de Cockpit-service toe en laad de regels opnieuw.
De regel is van toepassing op elke bron die door die zone is toegestaan, dus beperk de beheerzone tot het beheerdersnetwerk. Controleer ook cloudbeveiligingsgroepen, netwerk-ACL's, VPN-beleid en upstream-firewalls op TCP-poort 9090.
De SUSE SLES 16 Cockpit-handleiding beschrijft ook het vernieuwen cockpit-selinux-policiesen herstarten cockpit.socketals onderdeel van de firewallconfiguratie. Als u SLES 16 gebruikt en het pakket-/socket- of SELinux-beleid inconsistent lijkt na het volgen van de firewallstappen, gebruik dan de commando's uit de bijbehorende SUSE-handleiding:
sudo zypper in -f cockpit-selinux-policies
sudo systemctl restart cockpit.socket
Pas deze pakketstap niet toe op een andere SLES-release zonder eerst de bijbehorende pakketrichtlijnen te raadplegen. Als directe poorttoegang opzettelijk is beperkt, gebruik dan een goedgekeurde Cockpit-primaire host en maak via SSH verbinding met het doel als secundaire server in plaats van de firewall van het doel te verruimen.
4. Los TLS-waarschuwingen en geweigerde aanmeldingen op.
Open Cockpit via HTTPS: https://cockpit-srv.example.net:9090Op SLES 16 genereert Cockpit een zelfondertekend certificaat als er geen certificaat is geïnstalleerd. Een browserwaarschuwing over een onbekende uitgever of een naamverschil duidt op een TLS-vertrouwens- of identiteitsprobleem, niet op een mislukte TCP-verbinding. Schakel de certificaatcontrole van de browser niet uit als permanente oplossing.
Het getoonde commando controleert welk certificaat Cockpit zal gebruiken; deze illustratie geeft geen resultaat van de controle weer.
Controleer het certificaat dat door Cockpit is geselecteerd met behulp van de in SUSE gedocumenteerde opdracht:
SLES 16 laadt certificaten van /etc/cockpit/ws-certs.d; een overeenkomende privésleutel gebruikt dezelfde basisbestandsnaam met een .keyachtervoegsel. Installeer voor beheerde servers een certificaat waarvan de subject alternative name overeenkomt met de hostnaam die Maya invoert, voeg de tussenliggende certificaatketen toe en zorg ervoor dat de uitgevende CA door het werkstation wordt vertrouwd. Als curl de service bereikt maar een zelfondertekend certificaat rapporteert, corrigeer dan het vertrouwen of implementeer een geschikt certificaat in plaats van de firewall aan te passen.
Cockpit gebruikt de normale accountgegevens van de server; er is geen apart Cockpit-wachtwoord nodig. Bij nieuwe SLES-installaties rootis inloggen met een wachtwoord standaard uitgeschakeld. Als Maya de inlogpagina bereikt maar niet kan inloggen als root, gebruik dan een geautoriseerd regulier account in plaats van inloggen met een root-wachtwoord in te schakelen, puur om Cockpit-problemen op te lossen. Administratieve acties kunnen vervolgens gebruikmaken van het toegestane toegangspad van dat account.
Controleer het volledige pad.
Vernieuw de HTTPS-URL vanaf Maya's werkstation. Controleer of DNS de beoogde server retourneert, TCP-poort 9090 bereikbaar is, het certificaat overeenkomt en vertrouwd is, en of een geautoriseerd account kan inloggen. Als lokaal luisteren werkt, maar de externe aanvraag een time-out geeft, geef dan beide adressen, de poort en het testmoment door aan het netwerkteam.