Home
» Hoe
»
Stapsgewijze handleiding voor het beveiligen van Debian 12 voor CIS-conformiteit
Stapsgewijze handleiding voor het beveiligen van Debian 12 voor CIS-conformiteit
Kort antwoord: versterk Debian 12 door de juiste CIS Benchmark-versie en het bijbehorende werkstationprofiel te selecteren, de aanbevelingen ervan toe te passen in een herstelbare testomgeving en vervolgens bewijs te verzamelen voor elke controle. Een handvol shell-commando's kan een machine niet certificeren als CIS-conform. De benchmarkversie, het profiel, de reikwijdte, de uitzonderingen en de verificatiemethode zijn allemaal van belang.
Illustratief scenario: stel je voor dat een beheerder genaamd Maya een Debian 12-desktop voorbereidt voor intern kantoorwerk. Dit is een hypothetisch voorbeeld, geen gerapporteerde implementatie of test. Maya wil een betrouwbare basislijn zonder zichzelf per ongeluk buiten te sluiten of desktopfuncties te beschadigen. Dezelfde besluitvormingsvolgorde helpt beheerders om de benchmark aan te passen aan een echt werkstation.
Welke CIS-benchmark en welk profiel moet u gebruiken?
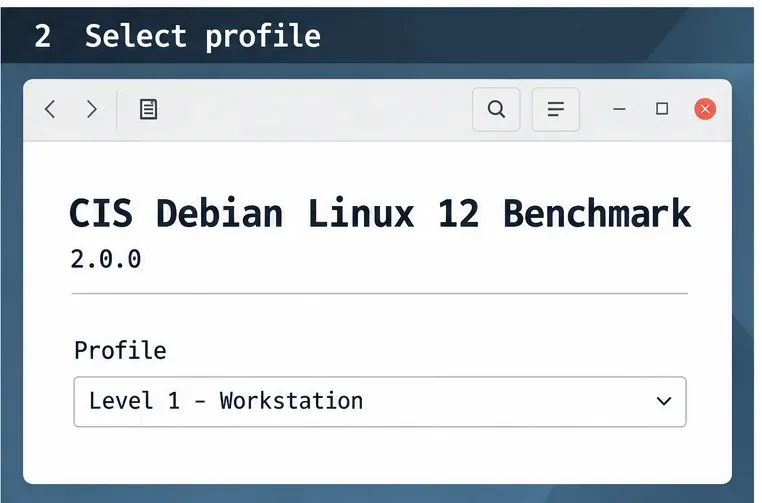
Begin met de exacte benchmark, niet met een algemene checklist voor het beveiligen van Debian. Op 9 oktober 2026 vermeldt CIS de CIS Debian Linux 12 Benchmark v2.0.0 . Download het officiële document en noteer de versie en publicatiegegevens; een toekomstige herziening kan de aanbevelingen wijzigen. CIS geeft aan dat de benchmark-pdf's gratis beschikbaar zijn voor niet-commercieel gebruik, terwijl voor sommige beoordelingstools en buildkits een lidmaatschap vereist is. Controleer de actuele CIS Debian Linux Benchmark-pagina voordat u uw beoordelingsmateriaal selecteert.
Kies het profiel dat past bij hoe de computer wordt gebruikt en wat je moet bereiken. Als de huidige Debian 12-benchmark een werkstationprofiel biedt, bekijk dat profiel dan voor een desktop; ga er niet vanuit dat serverbesturingselementen geschikt zijn voor een grafische interface. Als je organisatie een ander profiel of een aangepaste baseline hanteert, volg dan die vereisten en documenteer de mapping. Maya zou eerst de benchmarkversie en het gekozen werkstationprofiel in haar wijzigingsticket vastleggen, in plaats van alle aanbevelingen klakkelijk toe te passen.
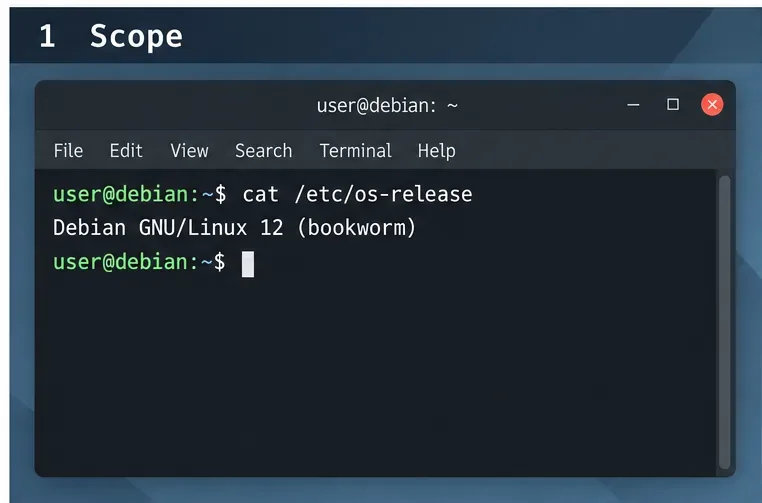
Controleer of de host Debian GNU/Linux 12 (bookworm) rapporteert voordat u een Debian 12-benchmark uitvoert.
Kun je het systeem veilig herstellen als een wijziging in de beveiligingsinstellingen het bureaublad onbruikbaar maakt?
Voordat u systeeminstellingen wijzigt, maakt u een herstelbare back-up en test u deze in een virtuele machine of op een reservewerkstation. Controleer of u beschikt over een werkende lokale console, herstelmedia en toegang tot de back-up. Maak voor een virtuele machine een momentopname en controleer of u weet hoe u deze kunt herstellen. Een momentopname is geen vervanging voor een aparte back-up als de virtuele schijf of host kan uitvallen.
Houd een wijzigingslogboek bij met het aanbevelingsnummer, de oorspronkelijke instelling, de nieuwe instelling, de reden en de terugdraaiopdracht of het bestand dat is gekopieerd. Voer een kleine groep gerelateerde wijzigingen door, herstart de computer of herstart alleen de betreffende service en controleer de aanmelding, netwerkverbinding, audio, printer en benodigde applicaties. Maya kan dit stapsgewijze proces gebruiken om te achterhalen welke specifieke wijziging een regressie heeft veroorzaakt, in plaats van geconfronteerd te worden met een grote hoeveelheid ontraceerbare bewerkingen.
Een momentopname van vóór de wijziging biedt een zichtbaar herstelpunt voor het hypothetische werkstation.
Wat is er ingeschakeld op de machine voordat je dit wijzigt?
Stel eerst een basislijn vast. Controleer de versie van het besturingssysteem, de geïnstalleerde pakketten, de actieve services, de ingeschakelde eenheden, de luisterende sockets, de lokale gebruikers en de huidige firewallregels. Bijvoorbeeld:
Deze opdrachten geven een inventarisatie, geen oordeel over de naleving. Vergelijk de uitvoer met de instellingen die van toepassing zijn op het gekozen profiel. Onderzoek onverwachte luisteraars of services, maar maak onderscheid tussen essentiële desktopcomponenten en optionele netwerksoftware. Leg vast waarom een service nodig is voordat u besluit of u deze wilt behouden.
Inventariseer de actieve services en vergelijk de werkelijke output van de host met de services die het werkstation nodig heeft.
Ontvangt Debian 12 nog steeds beveiligingsupdates?
Breng het systeem naar een ondersteunde, gepatchte status voordat u de configuratie beoordeelt. Debian 12 Bookworm is nu een oldstable-versie; volgens de huidige release-informatie van Debian eindigt de LTS-periode op 30 juni 2028. De dekking kan variëren per architectuur en pakket, dus controleer of de pakketten op uw machine worden ondersteund. Lees de release-informatie van Debian Bookworm en de beveiligingspagina van Debian LTS voor de huidige reikwijdte en adviezen.
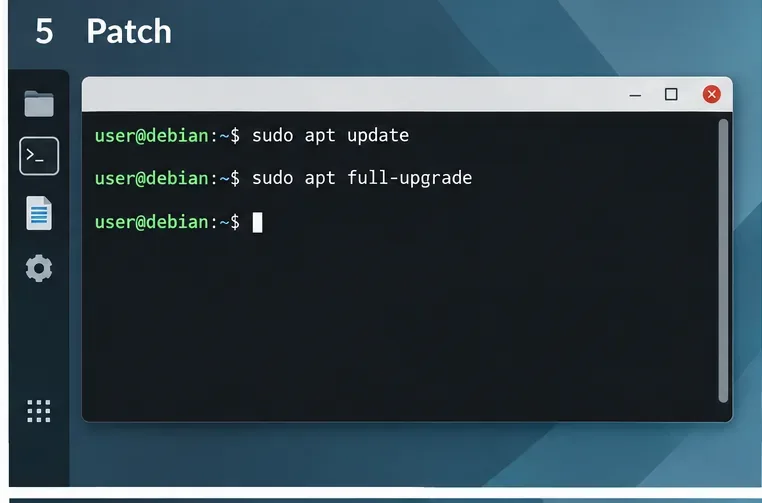
Volg op een beheerd systeem de repository- en onderhoudsprocedures van uw organisatie. Controleer op een persoonlijke testmachine de openstaande wijzigingen voordat u ze toepast:
sudo apt update
sudo apt full-upgrade
Start het systeem opnieuw op wanneer een update dit vereist, controleer het systeem vervolgens opnieuw en noteer de datum. Het Debian- unattended-upgradespakket kan updates automatiseren wanneer het correct is geconfigureerd, maar automatisering neemt niet de noodzaak weg om te controleren of de juiste beveiligingsbronnen zijn ingeschakeld en of de updates daadwerkelijk worden geïnstalleerd.
Bekijk de pakketwijzigingen en voltooi de geplande upgrade voordat u begint met de configuratiebeoordeling.
Welke pakketten en diensten zijn nu echt noodzakelijk?
Gebruik de service- en pakketaanbevelingen van de benchmark als leidraad voor uw beoordeling. Schakel alleen componenten uit of verwijder ze die overbodig zijn en die u veilig kunt wijzigen. Een desktopcomputer kan afhankelijk zijn van services voor netwerken, printen, Bluetooth, schermbeheer, toegang op afstand of hardwareondersteuning. Het juiste antwoord hangt af van het werk van de gebruiker en het beleid van de organisatie.
Voordat je een module wijzigt, controleer je de status en afhankelijkheden ervan. Geef de voorkeur aan een omkeerbare wijziging op serviceniveau boven het verwijderen van pakketten totdat je de impact begrijpt. Controleer na elke wijziging of de desktop nog steeds opstart en of de goedgekeurde functies nog steeds werken. Maya zou bijvoorbeeld kunnen documenteren dat een service voor beheer op afstand nodig is voor haar supportteam en dit behandelen als een goedgekeurde uitzondering met compenserende maatregelen, in plaats van het simpelweg uit te schakelen om de checklist er overzichtelijker uit te laten zien.
Vergelijk de ingeschakelde eenheden met de benchmark en het gedocumenteerde doel van het werkstation; de balken zijn illustratief en geven geen hostuitvoer weer.
Hoe moet je accounts en toegang op afstand beperken?
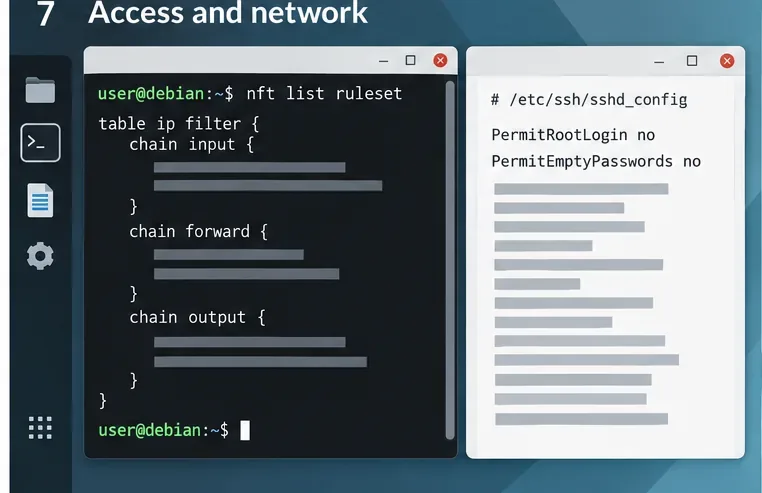
Controleer het beheerderslidmaatschap, slapende accounts, het wachtwoordbeleid en de manier waarop beheerders op afstand verbinding maken. Verwijder de toegang pas nadat u het eigenaarschap en de herstelpaden hebt bevestigd. Pas de precieze CIS-aanbeveling toe in plaats van een instelling uit een ongerelateerde handleiding te kopiëren. Voor SSH- sshd_config(5)opties zoals PermitRootLoginen worden in de Debian-documentatie PermitEmptyPasswordsbeschreven; raadpleeg de configuratiehandleiding voor de Debian Bookworm OpenSSH-server .
Als de host SSH vereist, test dan een tweede beheerdersessie voordat u de eerste sluit. Valideer de configuratie sudo sshd -tvoordat u de service opnieuw laadt. Schakel wachtwoordverificatie niet uit totdat toegang op basis van sleutels is geconfigureerd en getest voor elk vereist account. Als toegang op afstand niet nodig is, volg dan de richtlijnen en het organisatiebeleid voor het uitschakelen ervan en behoud de mogelijkheid tot consoleherstel.
Controleer de firewallstatus en SSH-beperkingen en valideer de daadwerkelijke configuratie voordat u deze toepast.
Welke netwerkregels kun je afdwingen zonder jezelf buiten te sluiten?
Identificeer eerst het benodigde inkomende en uitgaande verkeer, inclusief DHCP, DNS, IPv6, ondersteuning op afstand, printen en eventuele lokale services. Debian gebruikt nftables als framework voor pakketfiltering; zie het gedeelte over pakketfiltering in de Debian Administrator's Handbook . Plak geen algemene firewallregels op een werkstation zonder deze aan te passen aan de behoeften van de host.
Controleer de huidige regels met sudo nft list ruleset. Als u bewerkt /etc/nftables.conf, controleer dan de syntaxis voordat u deze laadt: sudo nft -c -f /etc/nftables.conf. Zorg dat er een console of een out-of-band pad beschikbaar is en test de regels voordat u ze permanent inschakelt. Controleer zowel het IPv4- als het IPv6-gedrag en alle benodigde desktopfuncties. De officiële Debian Bookworm nft-handleiding beschrijft de commando-opties. Een firewall is één verdedigingslaag, geen vervanging voor patches, accountbeheer of applicatiebeveiliging.
Bekijk de actieve nftables-regels en de geplande instellingen voor toegang op afstand samen; de weergegeven regelinhoud is schematisch, geen volledig beleid.
Hoe controleert u de naleving en hoe documenteert u uitzonderingen?
Beoordeel elke toepasselijke aanbeveling aan de hand van de exacte benchmarkversie en het bijbehorende profiel. Noteer de status, zoals geslaagd, mislukt, niet van toepassing of uitzondering, volgens de beoordelingsmethode van uw organisatie en voeg bewijsmateriaal toe: uitvoer van de opdracht, configuratiepad, pakketstatus of een goedgekeurde uitzonderingsreferentie. Markeer een controle niet als geslaagd enkel omdat een gerelateerde opdracht is uitgevoerd.
Auditlogboekregistratie kan onderzoek en bewijsverzameling ondersteunen. Het Debian- auditdpakket biedt tools voor de gebruikersruimte voor het auditsysteem van de Linux-kernel; de installatie ervan alleen bewijst niet dat de vereiste regels zijn geconfigureerd of dat de bewaartermijn van logboeken aan het beleid voldoet. Gebruik de specifieke auditaanbevelingen van de benchmark en verifieer de daadwerkelijke records en het servicegedrag. Op de benchmarkpagina van CIS worden CIS-CAT Pro en Build Kits momenteel vermeld als ledenbronnen; raadpleeg de officiële pagina voor informatie over de beschikbaarheid van tools en licenties.
Herhaal de beoordeling na herstelwerkzaamheden en na belangrijke systeemwijzigingen. Bewaar de resultaten, uitzonderingen en bewijsstukken bij het assetrecord. De benchmark biedt een basisconfiguratie; naleving is afhankelijk van de toepasselijke vereisten en een volledige, gedocumenteerde beoordeling. Deze handleiding beschrijft een veilige workflow, maar certificeert niet de hypothetische desktop van Maya of een echte machine.
Verzamel daadwerkelijke gegevens over de status van de auditservice en de controles op de host; de lege tabel die hier wordt weergegeven, bevat geen beoordelingsresultaat.