Home
» Hoe
»
Synchroniseer Active Directory-gebruikers met ONLYOFFICE DocSpace via LDAP.
Synchroniseer Active Directory-gebruikers met ONLYOFFICE DocSpace via LDAP.
Om LDAP- of Microsoft Active Directory-accounts te synchroniseren met ONLYOFFICE DocSpace, schakelt u LDAP-verificatie in onder Instellingen > Integratie > LDAP-instellingen, voert u de verbindings- en zoekparameters voor de directory in en slaat u de import op en bevestigt u deze. Schakel daarna automatische synchronisatie in, zodat wijzigingen in de directory automatisch worden doorgevoerd in DocSpace zonder dat u de initiële configuratie hoeft te herhalen.
Deze procedure is van toepassing op de LDAP-integratie van DocSpace, niet op een standalone ONLYOFFICE Docs-documentbewerkingsserver. Voor ONLYOFFICE Workspace vindt u de overeenkomstige instellingen onder Configuratiescherm > Portaalinstellingen > LDAP. Volgens de huidige ONLYOFFICE-documentatie (gecontroleerd in oktober 2026) is LDAP een betaalde Business-functie in het DocSpace SaaS-aanbod; controleer de mogelijkheden van uw specifieke zelfgehoste editie afzonderlijk. Raadpleeg de officiële DocSpace LDAP-referentie en de instructies voor de Workspace-server .
Plan eerst een kleine mapimport.
Illustratief scenario: Acme Corp heeft een Active Directory-domein met de naam acme.local. De IT-beheerder wil een DocSpace-account voor elke medewerker in de organisatie-eenheid (OU) Medewerkers, en optioneel beveiligingsgroepen importeren vanuit een aparte OU Groepen. De onderstaande namen, paden en accountvoorbeelden zijn hypothetische configuratiewaarden en geen resultaten uit een daadwerkelijk geïmplementeerde omgeving.
Voordat u DocSpace gaat gebruiken, controleer dan of de server een domeincontroller kan bereiken, bepaal welke accounts moeten worden opgenomen en configureer een directoryaccount met leesrechten. Gebruik een speciale, alleen-lezen service-identiteit in plaats van een domeinbeheerder. Noteer de exacte LDAP-onderscheidende namen (DN's), die de directorylocaties identificeren, en de inlog- en e-mailkenmerken die al in Active Directory worden gebruikt.
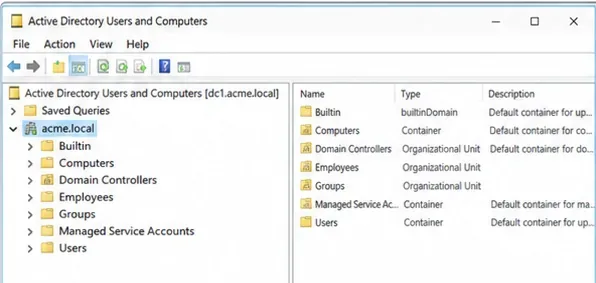
De voorbeeldstructuur van Active Directory helpt bij het identificeren van de zoekcriteria voor medewerkers en groepen voordat accounts worden geïmporteerd.
De voorbeeldzoekbasis van Acme is OU=Employees,DC=acme,DC=local. Door bij deze OU te beginnen, wordt de kans op het importeren van serviceaccounts of niet-gerelateerde gebruikers verkleind. Maak voor een bestaand portaal met gebruikers of documenten een geschikte back-up en controleer de herstelprocedures voordat u LDAP-filters wijzigt: ONLYOFFICE waarschuwt dat wijzigingen in de zoekinstellingen voor servers, gebruikers of groepen van invloed kunnen zijn op eerder geïmporteerde accounts en hun gegevens. Raadpleeg de documentatie over back-up en herstel .
Verbind DocSpace met de map.
1. Open de LDAP-instellingen en schakel authenticatie in.
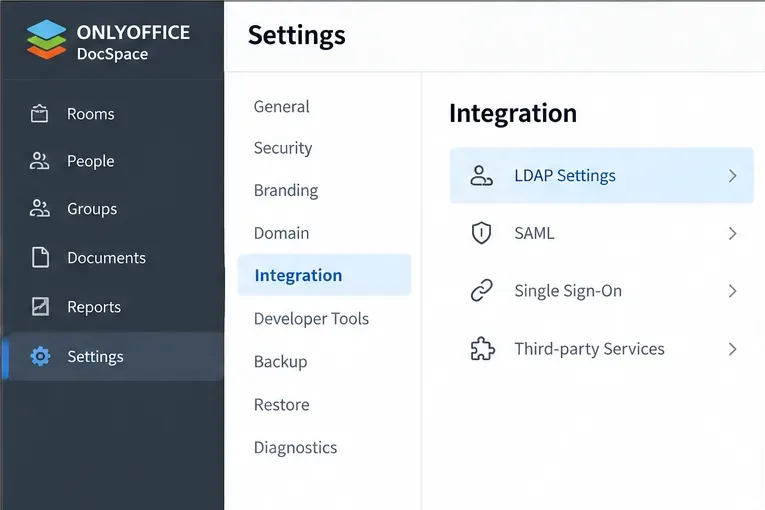
Meld u aan als DocSpace-beheerder. Kies in het optiemenu linksonder ' Instellingen' en open vervolgens 'Integratie' > 'LDAP-instellingen' . Schakel LDAP-authenticatie in ; als het configuratieformulier is ingeklapt, gebruik dan 'Weergeven ' om het uit te vouwen. Verwar de aparte SAML-pagina voor eenmalige aanmelding niet met de LDAP-synchronisatiepagina.
Open Integratie en kies LDAP-instellingen in DocSpace voordat u directory-authenticatie inschakelt.
2. Selecteer een beveiligd LDAP-transport
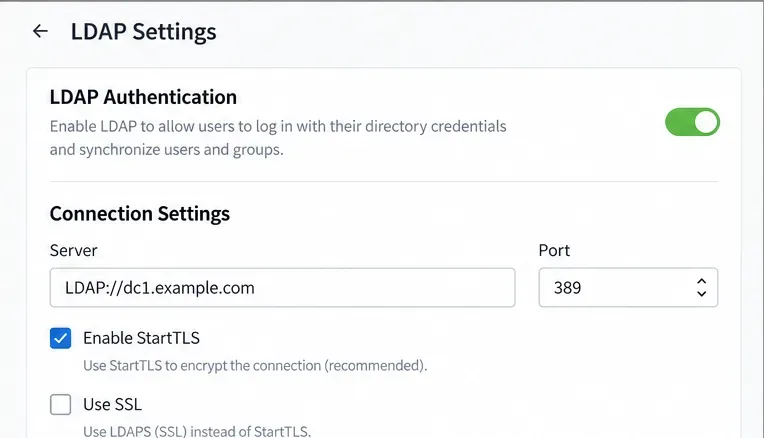
Kies 'StartTLS inschakelen' voor een LDAP-verbinding die is geüpgraded naar TLS, normaal gesproken op TCP-poort 389, of 'SSL inschakelen' voor LDAPS, normaal gesproken op TCP-poort 636. Stel dat de domeincontroller van Acme is geconfigureerd voor LDAPS met een geldig servercertificaat: gebruik LDAPS://dc1.acme.localen 636. Kies een van de ondersteunde beveiligde methoden; verstuur geen bindwachtwoorden via een onbeveiligde LDAP-verbinding.
In het configuratiegebied voor LDAP wordt de optie StartTLS weergegeven, samen met de bijbehorende standaardpoort 389.
LDAPS op een Active Directory-domeincontroller vereist een geschikt certificaat, een overeenkomende DNS-naam en netwerktoegang. Microsoft beschrijft deze vereisten in ' Certificaten configureren voor LDAP via SSL' . Los problemen met certificaatvertrouwen op de server op in plaats van de TLS-validatie te verzwakken.
3. Ga naar de server en koppel de inloggegevens.
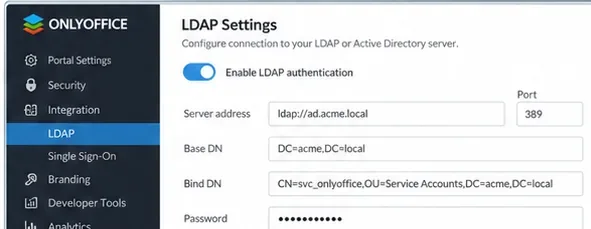
Stel de server in op de LDAP- of LDAPS-URL en het poortnummer op de geselecteerde poort. Schakel de authenticatieoptie van het formulier in wanneer een directoryaccount nodig is om gebruikers- en groepsgegevens te lezen, en voer de geautoriseerde gebruikersnaam en het wachtwoord in. De voorbeeldservice-identiteit kan zijn svc_docspace@acme.local; gebruik de daadwerkelijk geaccepteerde bind-indeling van uw directory. Wachtwoorden en echte accountnamen mogen nooit in een gepubliceerde handleiding of schermafbeelding worden opgenomen.
Bekijk het serveradres en de voorbeeld-bindgegevens zonder een daadwerkelijk wachtwoord van een serviceaccount te onthullen.
Kies precies welke gebruikers u wilt importeren.
4. Definieer de zoekbasis en het filter.
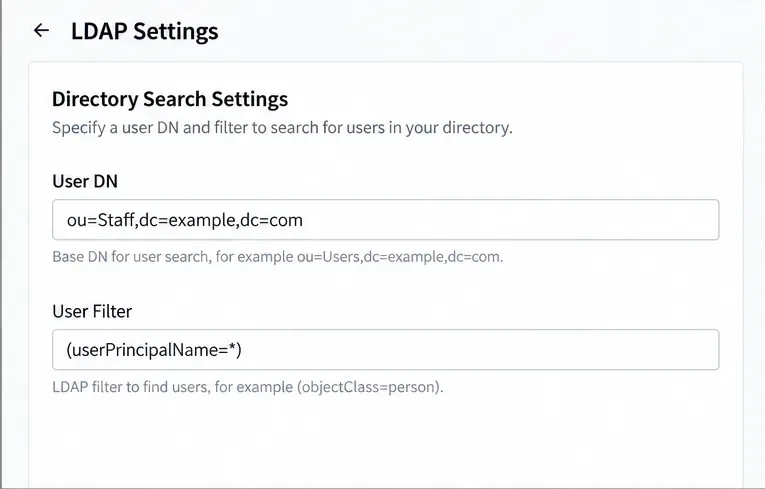
Voer de gebruikers-DNOU=Employees,DC=acme,DC=local in . Voor Active Directory is het door ONLYOFFICE aanbevolen startfilter . Dit selecteert records met een gebruikersprincipalnaam binnen het geselecteerde zoekbereik; het is op zichzelf geen garantie dat elk resultaat een ingeschakelde menselijke medewerker is. Controleer de inhoud van de OU of gebruik een zorgvuldig gevalideerd filter als uw organisatie een beperkter lidmaatschap vereist.(userPrincipalName=*)
Stel de DN voor de gebruikerszoekopdracht en een Active Directory-gebruikersfilter in om te beperken welke records kunnen worden geïmporteerd.
In een OpenLDAP-directory zijn de gedocumenteerde standaardwaarden anders: (uid=*)voor gebruikersfilters en uidvoor inlogkenmerken. Kopieer deze standaardwaarden niet ongewijzigd naar een Active Directory-implementatie.
5. Stel het inlogkenmerk in en koppel de profielgegevens.
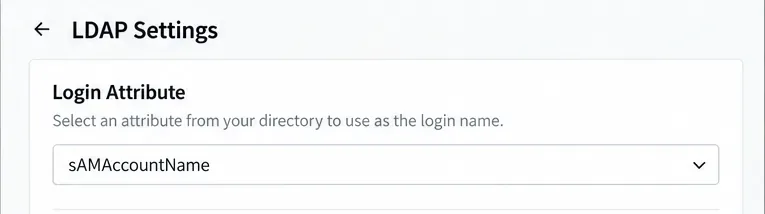
Stel voor Active Directory het aanmeldingskenmerk in op sAMAccountName, zoals aangegeven in de ONLYOFFICE-instructies. Het geconfigureerde aanmeldingskenmerk bepaalt wat gebruikers typen op de DocSpace-aanmeldingspagina; ondersteunde formaten zijn onder andere de eenvoudige aanmelding, aanmelding plus LDAP-domein en aanmelding met domein-backslash. Test het formaat na het importeren met een niet-beheerdersaccount van een medewerker.
De waarde sAMAccountName is het gedocumenteerde startaanmeldingskenmerk voor Active Directory.
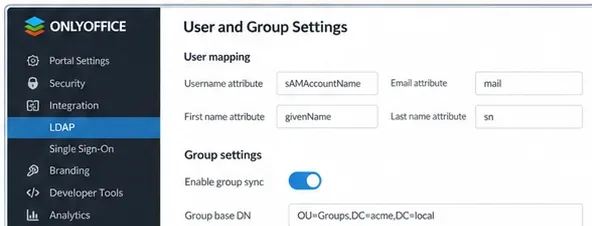
Bij het toewijzen van attributen , wijs je Voornaam toe aan givenName, Achternaam aan snen E-mailadres aan mailwanneer deze velden in je AD-schema aanwezig zijn. Dit zijn voorbeeldtoewijzingen die je moet controleren aan de hand van je daadwerkelijke directory, geen aangenomen waarden voor elke omgeving. E-mailadres is belangrijk: ONLYOFFICE geeft aan dat de toewijzing van het e-mailadres wordt gebruikt voor het DocSpace-e-mailadres; ontbrekende e-mailgegevens kunnen leiden tot een adres dat is afgeleid van de login en het LDAP-domein, waardoor meldingen de gebruiker mogelijk niet bereiken.
Koppel de velden voor voornaam, achternaam en e-mailadres aan de overeenkomstige LDAP-kenmerken.
Importeer groepen en schakel vervolgens continue synchronisatie in.
6. Configureer optioneel groepslidmaatschap
Als Acme ook directorygroepen wil gebruiken, schakel dan groepslidmaatschap in . Gebruik in dit voorbeeld OU=Groups,DC=acme,DC=localvoor de groeps-DN en (objectClass=group)voor het groepsfilter. De AD-mapping die door ONLYOFFICE is gedocumenteerd, gebruikt distinguishedNameals gebruikerskenmerk en memberals groepskenmerk; gebruik het bestaande groepsnaamkenmerk dat geschikt is voor de directory.
Configureer optioneel groepslidmaatschap pas nadat u hebt bevestigd dat de beoogde gebruikers tot de overeenkomende groepen behoren.
Controleer het lidmaatschap voordat u opslaat: ONLYOFFICE vermeldt expliciet dat het inschakelen van groepsimport de geïmporteerde gebruikers beperkt tot diegenen die tot ten minste één overeenkomende groep behoren. Als de pilotmedewerkers van Acme niet tot de geselecteerde groepen behoren, laat u groepsimport in eerste instantie uitgeschakeld of corrigeert u het bereik van de directory vóór de import. Breid het groepsfilter niet uit over het hele domein, enkel om het aantal gebruikers te vergroten.
7. Sla de configuratie op en bevestig de import.
Controleer de zoekcriteria, accounttoewijzingen en het beoogde lidmaatschap van de directory en klik vervolgens op Opslaan . Selecteer in het dialoogvenster 'Bevestiging van import' de optie OK om te beginnen. Houd rekening met de tijd die nodig is voor het doorzoeken en importeren van de directory; de duur is afhankelijk van de omgeving. Voor een grote Active Directory-implementatie geeft de ONLYOFFICE-documentatie een limiet van 1000 AD-query's aan. Stem eventuele wijzigingen in paginering of directorylimieten af met de AD-beheerder in plaats van de instellingen van de domeincontroller te wijzigen zonder overleg.
Controleer de geïmporteerde accounts in Accounts ; LDAP-gekoppelde profielen hebben een LDAP-indicator in de beheerdersweergave. Houd de eerste run opzettelijk beperkt, zodat een onjuist filter, e-mailtoewijzing of groepsregel kan worden gecorrigeerd voordat de volledige organisatie wordt toegevoegd. Vermijd de bewering dat een succesvolle opslag bewijst dat gebruikers zich kunnen authenticeren.
8. Plan automatische synchronisatie in en voer één handmatige synchronisatie uit.
Ga terug naar de LDAP-instellingen, schakel automatische synchronisatie in en kies een interval dat wordt ondersteund door uw DocSpace-versie: elk uur, elke dag, elke week of elke maand. Sla het schema op. Voor een directe update selecteert u onderaan de LDAP-pagina ' Gebruikers synchroniseren '. ONLYOFFICE documenteert ook updates per gebruiker nadat een LDAP-gebruiker is ingelogd; dit inloggedrag is geen vervanging voor regelmatige synchronisatie van de gehele directory wanneer groepen en accountgegevens moeten worden vernieuwd.
Bevestig je aanmelding en de volgende update.
Gebruik een pilot-medewerkersaccount om in te loggen met de AD-gegevens en controleer vervolgens of het DocSpace-profiel de verwachte naam en het e-mailadres weergeeft. Als groepen zijn ingeschakeld, controleer dan of de medewerker lid is van een geïmporteerde groep en alleen toegang heeft tot de ruimtes die via DocSpace-machtigingen zijn toegekend. Wijzig ten slotte een niet-essentieel veld in de directory van het pilot-account, voer 'Gebruikers synchroniseren' uit en controleer of het DocSpace-profiel de wijziging weergeeft.
Er worden geen gebruikers weergegeven: controleer de gebruikers-DN, het filter, de leesrechten van het serviceaccount en of het inschakelen van groepslidmaatschap de pilotgebruikers heeft uitgesloten.
Authenticatie mislukt: controleer het inlogkenmerk, de directorystatus van het account, de netwerktoegang en het vertrouwen in het TLS-certificaat.
Namen of e-mailadressen zijn onjuist: vergelijk de toegewezen LDAP-kenmerken met de daadwerkelijke directory-record voordat u een bestaand zoekbereik wijzigt.
Als latere wijzigingen niet worden weergegeven: controleer of de automatische synchronisatie is opgeslagen, voer 'Gebruikers synchroniseren' handmatig uit en controleer of het gewijzigde account nog steeds binnen de geconfigureerde filters valt.
De configuratie is pas bevestigd wanneer de geselecteerde gebruikers zijn geïmporteerd, een testgebruiker zich kan authenticeren met directorygegevens, de beoogde groepsbeperkingen van toepassing zijn en ten minste één latere profielwijziging correct is gesynchroniseerd.