Home
» Hoe
»
Configureer betrouwbare Ethernet-failover met SLES 15-bonding.
Configureer betrouwbare Ethernet-failover met SLES 15-bonding.
Als een SUSE Linux Enterprise Server 15-host twee Ethernet-adapters heeft, maar de netwerktoegang verliest wanneer één kabel uitvalt, configureert u een bond0- interface in YaST, voegt u beide adapters toe en selecteert u actieve back-up met miimon=100. Plaats de IP-configuratie van de server op de bond in plaats van op een van de fysieke poorten. Dit zorgt voor linkredundantie zonder dat een LACP-compatibele switch nodig is.
De onderstaande stappen maken gebruik van de Wicked-netwerkservice die normaal gesproken wordt gebruikt voor SLES-serverworkloads. Het wijzigen van de interface die een SSH-sessie transporteert, kan leiden tot een verbroken verbinding. Voer de wijziging daarom uit vanaf een lokale console, een beheerconsole op afstand of een goedgekeurd onderhoudsvenster met een herstelpad.
Controleer de adapters en kies de juiste verbindingsmodus.
Twee beschikbare netwerkkaarten vormen niet automatisch een failover-paar. Zonder bonding wordt elke interface afzonderlijk beheerd en kan een applicatie die één route gebruikt, de verbinding verliezen wanneer de link uitvalt. Een Linux-bond presenteert meerdere fysieke poorten als één logische interface.
Voordat u wijzigingen aanbrengt, dient u de werkelijke interfacenamen te achterhalen, de huidige IPv4/IPv6-adressen, gateway, VLAN- en DNS-instellingen van de host te noteren en te controleren of beide switchpoorten het beoogde netwerk kunnen bereiken.
ip -br link
ip -br addr
ip route
systemctl status network
In de voorbeeldschermen zijn de twee fysieke interfaces enp1s0en enp2s0. Deze namen zijn slechts ter illustratie; uw server kan andere namen hebben. Het voorbeeldadres 192.0.2.20/24is alleen ter documentatie en mag niet op uw netwerk worden geïmplementeerd.
Gebruik actieve back-up (modus 1) wanneer het doel is om de service te behouden tijdens een poort- of kabelstoring. Eén poort verzendt gegevens terwijl de andere beschikbaar blijft voor failover. Kies 802.3ad (LACP, modus 4) alleen wanneer de netwerkswitch expliciet is geconfigureerd voor een overeenkomende LACP-aggregatiegroep, met compatibele snelheids- en duplexinstellingen. LACP kan verschillende verkeersstromen over links verdelen, maar garandeert geen verdubbeling van de snelheid van één verbinding. SUSE waarschuwt tegen het gebruik van gewone bonds over meerdere switches, tenzij de switchleverancier deze configuratie ondersteunt. Zie de SUSE-procedures en -beperkingen voor netwerkbonding .
Configureer bond0 in YaST
1. Open de netwerkinstellingen en identificeer de beschikbare poorten.
Start sudo yast2YaST of open het lokaal en ga vervolgens naar Systeem > Netwerkinstellingen . Selecteer in het tabblad Overzicht beide Ethernet-interfaces die u wilt combineren. Als een van de interfaces momenteel het beheeradres van de server heeft, regel dan eerst consoletoegang voordat u de configuratie wijzigt. Kies geen draadloze interface of een interface die al is toegewezen aan een andere bridge zonder eerst die topologie te plannen.
Het overzicht Netwerkinstellingen identificeert enp1s0 en enp2s0 voordat een gekoppeld apparaat wordt aangemaakt.
2. Maak een verbindingsinterface
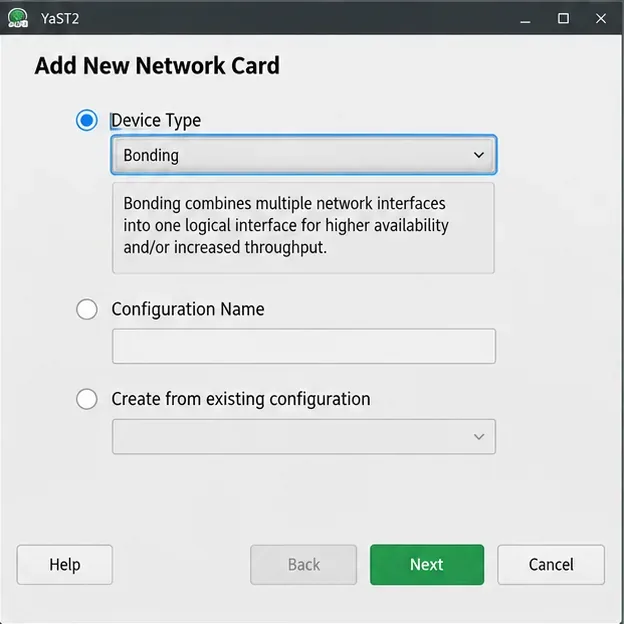
Klik op Toevoegen , wijzig Apparaattype naar Bonding en klik op Volgende . YaST opent de netwerkkaartinstellingen voor de nieuwe logische bond. Probeer niet om beide fysieke adapters onafhankelijk van elkaar hetzelfde statische IP-adres te geven.
In het scherm 'Nieuwe netwerkkaart toevoegen' wordt 'Bonding' geselecteerd als het nieuwe apparaattype.
3. Wijs de IP-instellingen van de bond toe.
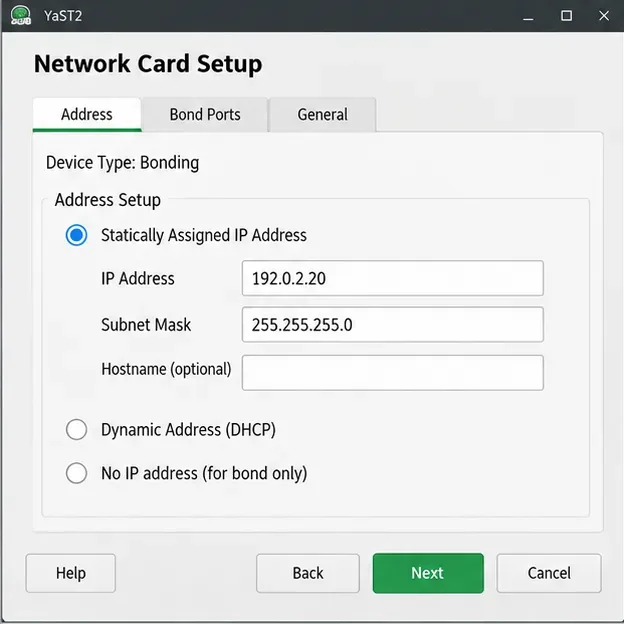
Kies op het tabblad Adres de optie Dynamisch adres als uw infrastructuur een geschikte DHCP-lease levert, of Statisch toegewezen IP-adres voor een server met een vast adres. Bij een statische configuratie verplaatst u het vorige beheeradres en subnet naar de bond en zorgt u ervoor dat de oude fysieke interface geen dubbel IP-adres behoudt. Controleer de standaardgateway op het tabblad Routering en de DNS onder Hostnaam/DNS , indien van toepassing; ga er niet vanuit dat statische adressering deze automatisch invult.
Op het tabblad 'Adres' wordt een voorbeeld weergegeven van een statisch IP-adres en subnetmasker dat aan de bond is toegewezen, niet aan de leden ervan.
4. Selecteer beide poorten, houd de verbindingsmonitoring ingeschakeld en pas de wijzigingen toe.
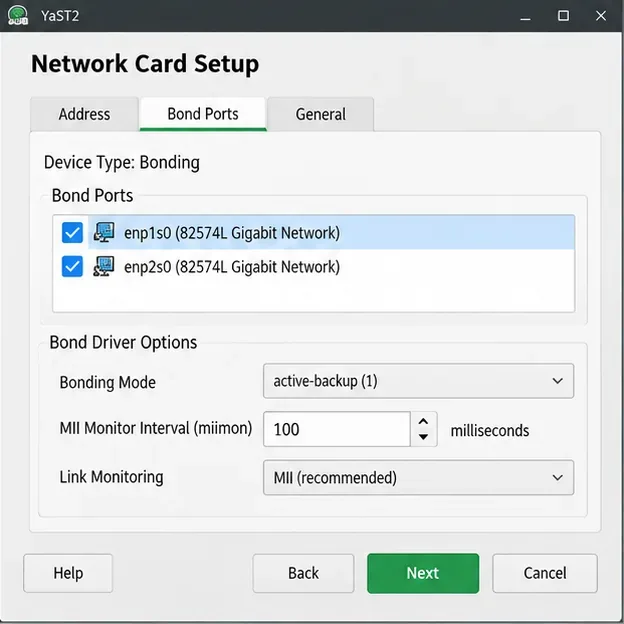
Open Bond Ports en controleer de twee beoogde adapters. Selecteer in Bond Driver Optionsactive-backup de optie voor eenvoudige redundantie en behoud deze miimon=100. Hiermee wordt de status van de lidverbinding elke 100 milliseconden gecontroleerd; dit is geen garantie dat alle upstream-fouten worden gedetecteerd. Selecteer Volgende , accepteer eventuele prompts om de oude configuratie van de individuele interface aan te passen door Doorgaan te kiezen en klik op OK om de nieuwe bond te voltooien. U kunt kortstondig de toegang verliezen terwijl het IP-adres naar bond0 wordt verplaatst.
Beide Ethernet-poorten zijn geselecteerd, met actieve-back-up bonding en een MII-monitoringinterval van 100 milliseconden.
Deze schermafbeeldingen tonen de bedieningselementen die worden beschreven in de SUSE SLES 15 SP7 YaST-verbindingsinstructies ; de exacte lay-out of bewoording kan variëren afhankelijk van de geïnstalleerde YaST-versie en de grafische of tekstuele interface.
Gebruik ifcfg-bestanden als YaST niet beschikbaar is.
Handmatige configuratie is een alternatief voor beheerders die YaST niet kunnen gebruiken. SUSE documenteert het /etc/sysconfig/network/ifcfg-*formaat voor door Wicked beheerde hosts. Maak een back-up van de originele netwerkbestanden buiten de live- /etc/sysconfig/networkdirectory en behoud de consoletoegang voordat u verdergaat:
sudo mkdir -p /root/network-bond-backup
sudo cp -a /etc/sysconfig/network/ifcfg-enp1s0 /root/network-bond-backup/
sudo cp -a /etc/sysconfig/network/ifcfg-enp2s0 /root/network-bond-backup/
Als een benoemd bronbestand ontbreekt, controleer dan de map en maak een back-up van het daadwerkelijke bestand in plaats van de naam aan te nemen. Voor deze voorbeeldconfiguratie met een statisch IP-adres maakt u een bestand aan /etc/sysconfig/network/ifcfg-bond0met de volgende inhoud, waarbij u de interfacenamen en het adres vervangt door uw werkelijke waarden:
Elk ifcfgbestand van een lid mag geen eigen IP-configuratie meer bevatten. Plaats bijvoorbeeld alleen deze regels in zowel ifcfg-enp1s0als ifcfg-enp2s0:
BOOTPROTO='none'
STARTMODE='hotplug'
Zorg ervoor dat alle benodigde systeemwijde route- en resolverconfiguraties consistent zijn met de nieuwe verbinding. Controleer de configuratie en activeer de logische interface met Wicked:
sudo wicked show-config
sudo wicked ifup all bond0
Gebruik dit bestand sudo wicked ifreload bond0pas na latere wijzigingen aan de actieve bond. Gebruik dit bestand niet systemctlom een individueel bonded apparaat te starten of te stoppen; SUSE heeft hiervoor specifieke richtlijnen. Raadpleeg de SUSE-handleiding voor bondconfiguratie en de lokaal geïnstalleerde pagina wickedvoor ondersteunde bestandsparameters .man 5 ifcfg-bonding
Los het probleem op met een obligatie die niet online komt.
De bond bestaat wel, maar heeft geen IP-adres: controleer of het adres is toegewezen aan bond0 en niet aan een lid, en controleer de DHCP-server- of statische adresinstellingen. Een ontbrekende gateway of een onjuiste VLAN kan ervoor zorgen dat de server onbereikbaar is, zelfs als beide poorten een carrier rapporteren. Controleer ip routeuw daadwerkelijke switchpoortconfiguratie voordat u het netwerk herhaaldelijk opnieuw opstart.
De verbinding meldt een defect lid: controleer de kabel, de status van de switchpoort, de interfaceselectie en de driverberichten. Zorg ervoor dat de lidnamen overeenkomen . BONDING_SLAVE0Linkmonitoring detecteert relevante interface-/carrierwijzigingen, maar niet elke mogelijke storing buiten de direct aangesloten switch.BONDING_SLAVE1ip -br link
Verkeer valt weg na overschakeling naar 802.3ad: Controleer eerst de LACP-groep en poortinstellingen van de switch. Een bond die is ingesteld op LACP terwijl de switchpoorten gewone, onafhankelijke poorten blijven, duidt op een configuratiefout. Als het doel alleen failover is, ga dan terug naar de actieve-back-upconfiguratie in plaats van onnodig switchaggregatie te introduceren.
Controleer de configuratie en test de failover.
Controleer de actieve verbinding, de interfaces van de leden en de routering:
sudo wicked ifstatus --verbose bond0
ip -br addr show bond0
ip route
cat /proc/net/bonding/bond0
De bond moet het beoogde IP-adres hebben, de verbinding moet actief zijn en het kernelstatusbestand moet beide lidinterfaces vermelden. Controleer in de actieve-backupmodus het veld ' Currently Active Slave' en de MII-status van elk lid . De exacte uitvoer is afhankelijk van uw driver en configuratie; de documentatie over kernelbonding in Linux beschrijft deze statusinterface.
Controleer tot slot de verbinding met de daadwerkelijke standaardgateway en de serviceclients die de host moeten kunnen bereiken. Ontkoppel of schakel tijdens een goedgekeurd onderhoudsvenster kortstondig alleen de momenteel actieve verbinding uit, terwijl u de bondstatus en een continue verbindingstest in de gaten houdt; het standby-lid zou het moeten overnemen en de verbinding zou moeten herstellen. Herstel de verbinding daarna en controleer of beide leden een gezonde status weergeven. Als het netwerk onbereikbaar blijft, gebruik dan uw consoletoegang om de back-up van de lidconfiguraties te herstellen in plaats van blindelings extra wijzigingen via SSH aan te brengen.