Home
» PC-tips
»
Chrome installeren op Gooroom OS zonder de beleidsregels te wijzigen.
Chrome installeren op Gooroom OS zonder de beleidsregels te wijzigen.
Om Google Chrome op Gooroom OS te installeren zonder het beleid te schenden, moet u eerst controleren of het apparaat is goedgekeurd voor software van derden. Vraag op een beheerd of beveiligd apparaat de beheerder om het officiële Google-pakket te installeren; schakel de Gooroom-beveiliging niet uit, wijzig geen beleidsbestanden en forceer geen pakketinstallatie. Controleer op een apparaat dat u beheert de OS-versie en de CPU-architectuur en installeer vervolgens het bijbehorende officiële Google .deb-bestand via de goedgekeurde pakketbeheerder.
Het onderscheid is belangrijk: het browserbeleid van Google Chrome en de beheermogelijkheden van het besturingssysteem van Gooroom vormen aparte lagen. Een installatie kan technisch mogelijk zijn, maar toch in strijd met de software-, repository- of endpointregels van een organisatie.
Wat is bevestigd en wat hangt af van het apparaat?
Bevestigd: Google biedt Linux Chrome-pakketten aan voor Debian/Ubuntu in x86-64- en ARM64-formaten. Google zegt dat de Linux-installatie gebruikmaakt van het software-installatieprogramma van de computer en een beheerderswachtwoord vereist. Het pakket kan worden toegevoegd aan de softwarerepository van Google, zodat de pakketbeheerder updates kan leveren. Lees de installatievereisten van Google voor Linux en download alleen van de officiële Chrome-downloadpagina .
Het hangt af van uw Gooroom-versie: de exacte image, basisdistributie, architectuur, pakketbeheerregels en organisatieconfiguratie bepalen of het pakket van Google wordt geaccepteerd. De lijst met ondersteunde besturingssystemen van Google vermeldt Debian en Ubuntu, niet elk op Debian gebaseerd besturingssysteem. Controleer de lokale versie en overleg met de Gooroom-beheerder voordat u compatibiliteit aanneemt.
Niet vastgesteld: Uit openbare informatie blijkt niet dat het installeren van Chrome de Gooroom-beveiliging automatisch uitschakelt, noch is er een garantie dat elke beheerde Gooroom-installatie Chrome toestaat. Beschouw een geblokkeerde installatie als een opzettelijke beveiligingsmaatregel totdat de beheerder anders aangeeft.
Noteer de geïnstalleerde OS-versie en pakketarchitectuur voordat u een Chrome-installatieprogramma kiest. Het scherm is een illustratieve interface, geen schermafbeelding van een Gooroom-apparaat.
1. Controleer of u software mag installeren.
Als de computer eigendom is van een werkgever, school of overheidsinstantie, controleer dan eerst de softwareaanvraagprocedure. Gebruik geen beheerdersaccount waarvoor u geen autorisatie hebt. Vraag de IT-afdeling of Google Chrome is goedgekeurd, of het apparaat centraal beheerd moet blijven en of de updatebibliotheek van Chrome intern beheerd moet worden.
De open source-organisatie van Gooroom omvat een project voor besturingssysteembeveiliging, maar dat alleen bepaalt niet welke beveiligingsfuncties op uw apparaat zijn ingeschakeld of of een pakketinstallatie wordt geblokkeerd. Het huidige gedrag is afhankelijk van de image en het lokale beleid. Als de pakketbeheerder de installatie weigert, een onbekende uitzondering aanvraagt of meldt dat het systeem beveiligd is, stop dan en stuur het bericht naar de beheerder. Schakel de beveiliging niet uit en start niet op in een minder beperkte modus om dit te omzeilen.
2. Bevestig de release en de architectuur
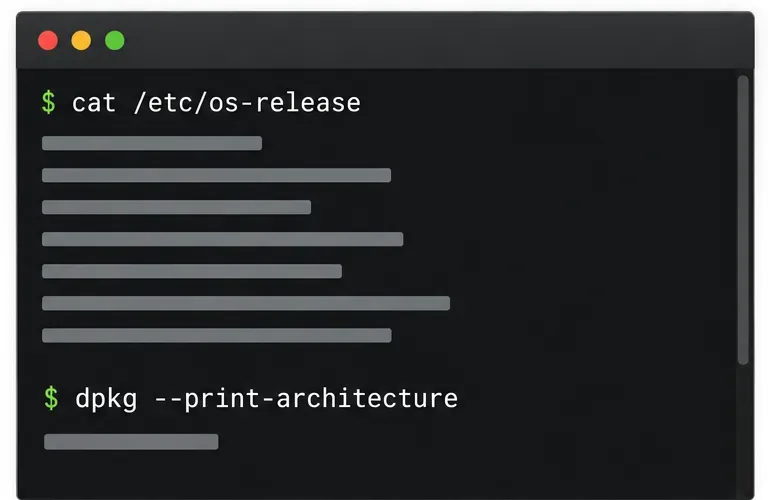
Open Terminal op een door de beheerder goedgekeurd apparaat en voer de volgende alleen-lezen opdrachten uit:
cat /etc/os-release
dpkg --print-architecture
Het eerste rapport toont de details van de geïnstalleerde distributie; het tweede retourneert doorgaans de juiste informatie amd64voor x86-64-systemen of arm6464-bits ARM-systemen. Als dpkgdit niet aanwezig is, gebruikt de machine niet de verwachte Debian-pakkettools voor deze procedure. Download geen willekeurig pakket om het te testen. Vraag de apparaatbeheerder welke indeling en repository worden ondersteund.
Vergelijk het resultaat met de huidige systeemvereisten van Google. Als de exacte Gooroom-versie niet door Google wordt genoemd, is compatibiliteit niet gegarandeerd volgens de officiële vereisten. Vraag uw IT-team om het pakket eerst te testen op een overeenkomend, niet-kritiek apparaat.
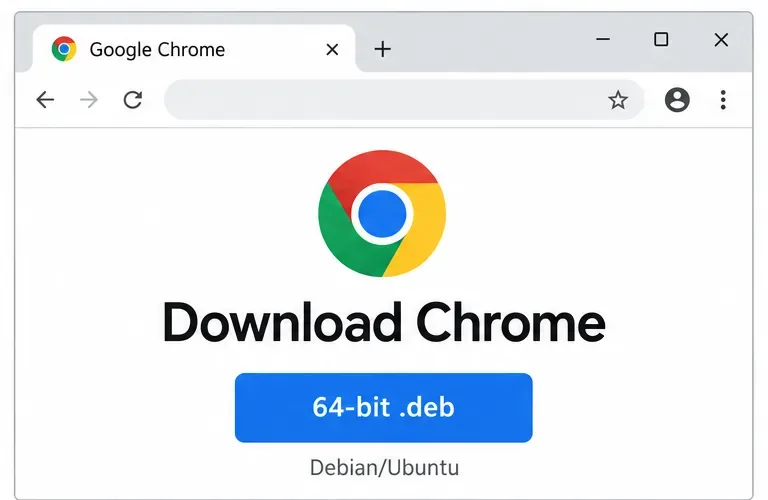
Selecteer het officiële .deb-pakket dat overeenkomt met de CPU-architectuur die op de Gooroom-computer is bevestigd. Dit is een algemene weergave van de downloadpagina.
3. Download en installeer het goedgekeurde pakket.
Open de officiële Chrome-downloadpagina van Google. Selecteer het Linux- .debpakket dat overeenkomt met uw apparaat: x86-64 voor amd64of ARM64 voor arm64. Gebruik geen downloadsites van derden of een pakket dat bedoeld is voor een andere architectuur.
Als het apparaat centraal wordt beheerd, dient u het gedownloade pakket in via de softwarecatalogus van de organisatie of verzoekt u de IT-afdeling om het te implementeren. Vraag na of de Google-updaterepository van Chrome is toegestaan. Het standaardpakket van Google kan de repository registreren; organisaties die externe repositories beperken, moeten de IT-afdeling de updatebron laten goedkeuren, spiegelen of op een andere manier laten beheren.
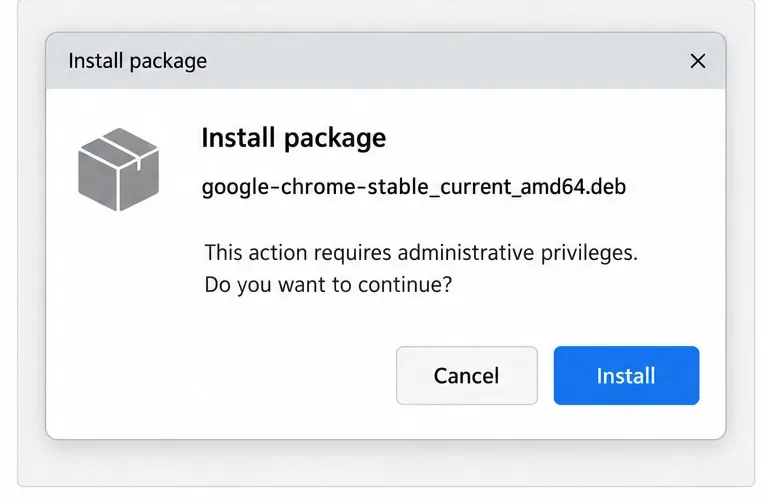
Open op een apparaat dat u zelf beheert en waar lokale pakketinstallatie is toegestaan, het gedownloade bestand .debmet het pakketinstallatieprogramma van het systeem en controleer de pakketdetails. Ga alleen verder als het het officiële Chrome-pakket is en u gemachtigd bent om de beheerdersprompt goed te keuren. Als Gooroom een ander installatieprogramma gebruikt of het pakket blokkeert, stop dan in plaats van de systeembeveiliging aan te passen.
Bewerk de beleidsinstellingen van Gooroom niet, verwijder geen endpoint-management agents, voeg geen niet-goedgekeurde repository toe en voer geen force-install-opdracht uit. Deze acties kunnen de beveiligingsstatus wijzigen of een onbeheerd updatepad creëren. Als uw beheerder een implementatie via de terminal wil, laat hem of haar dan de gedocumenteerde pakketbeheerprocedure voor de betreffende Gooroom-versie volgen.
Het installatieprogramma kan om beheerdersautorisatie vragen. Ga alleen verder als u geautoriseerd bent en de pakketbron is goedgekeurd; het exacte dialoogvenster verschilt per Gooroom-versie.
4. Chrome verifiëren en beleidscontroles behouden
Na de installatie start u Chrome en controleert u of het normaal opent. Voer in de adresbalk in chrome://policy, selecteer 'Beleid opnieuw laden' en controleer de weergegeven status en waarden. Google beschrijft deze pagina als de plek om het Chrome-beleid op Linux te controleren. Een beleid met een fout of een onverwachte waarde is een reden om contact op te nemen met de IT-afdeling, niet om beleidsbestanden te verwijderen.
Google maakt onderscheid tussen verplichte beleidsregels die zijn opgeslagen in een map voor beheerde beleidsregels en aanbevolen gebruikersbeleidsregels. Bij beheerde installaties mogen verplichte beleidsbestanden niet door niet-beheerders worden beschrijfbaar en waarschuwt Google ervoor om hetzelfde beleid in meerdere bestanden te definiëren. Maak of bewerk geen bestanden in deze map, tenzij u de aangewezen Chrome-beheerder bent. Zie de handleiding voor het configureren van beleid voor Linux en de instructies voor implementatie en testen/etc/opt/chrome/policies/ van Google .
Gebruik chrome://policy om de toegepaste Chrome-instellingen te bekijken. De gemaskeerde waarden zijn slechts voorbeelden; vergelijk het werkelijke resultaat met het goedgekeurde beleid van uw organisatie.
Wanneer moet je stoppen en IT om hulp vragen?
Het apparaat wordt centraal beheerd en Chrome staat niet in de catalogus met goedgekeurde software.
De OS-versie of -architectuur komt niet overeen met de door Google ondersteunde pakketopties.
Het installatieprogramma vraagt u om de beveiliging te omzeilen, een beleid uit te schakelen of een opslagplaats toe te voegen die u niet kunt verifiëren.
Chrome wordt wel geopend, maar chrome://policymeldt fouten of beleidswaarden die afwijken van de goedgekeurde configuratie.
Een veilige installatie eindigt wanneer Chrome wordt gestart, het apparaat nog steeds is geregistreerd in het beheersysteem en beleidsregels zichtbaar zijn met de verwachte waarden. Als een van deze controles mislukt, onderbreek dan de implementatie en vraag de beheerder om het pakket- of beleidsprobleem op te lossen voordat u Chrome voor uw werk gebruikt.