Home
» Vandaag
»
Cyberaanval treft Belgische supermarktkoeling: onderzoek naar mogelijke Iraanse link | 19 november 2026
Cyberaanval treft Belgische supermarktkoeling: onderzoek naar mogelijke Iraanse link | 19 november 2026
Gecontroleerd op 19 november 2026 om 12:10 UTC (13:10 CET, België). Een cyberaanval op afstandsbedieningen van commerciële koelinstallaties heeft in de nacht van 1 op 2 november supermarkten en andere winkels in België getroffen. Koelkasten en diepvriezers werden in ontdooistand gezet, waardoor de temperatuur opliep en winkels voedsel moesten weggooien. Het federaal parket onderzoekt de feiten. De Belgische minister van Binnenlandse Zaken zei op 12 november dat er serieuze aanwijzingen zijn voor een mogelijke Iraanse link, maar die toeschrijving is niet officieel bevestigd en het onderzoek loopt nog.
De aanval maakte deel uit van een bredere golf van incidenten bij commerciële koelsystemen in meerdere Europese landen. De kern van het Belgische nieuws is inmiddels niet alleen de verstoring zelf: ook de mogelijke dader en de beveiliging van op internet aangesloten koelapparatuur staan centraal. De beschikbare officiële informatie bevestigt de impact en het onderzoek, maar geeft geen definitieve conclusie over wie achter de aanval zit.
In het kort
De aanval trof in de nacht van 1 op 2 november Belgische koelinstallaties bij supermarkten en andere retailers.
Manipulatie van koelinstellingen joeg temperaturen in koelkasten en diepvriezers omhoog; winkels moesten bederfelijke producten afschrijven.
Minister Bernard Quintin sprak op 12 november van serieuze aanwijzingen voor mogelijke Iraanse betrokkenheid; het federaal parket onderzoekt dit nog.
Een scan van het Centrum voor Cybersecurity België (CCB) bracht volgens premier Bart De Wever risico’s bij ongeveer 700 Belgische entiteiten aan het licht. Dat cijfer is geen telling van getroffen winkels.
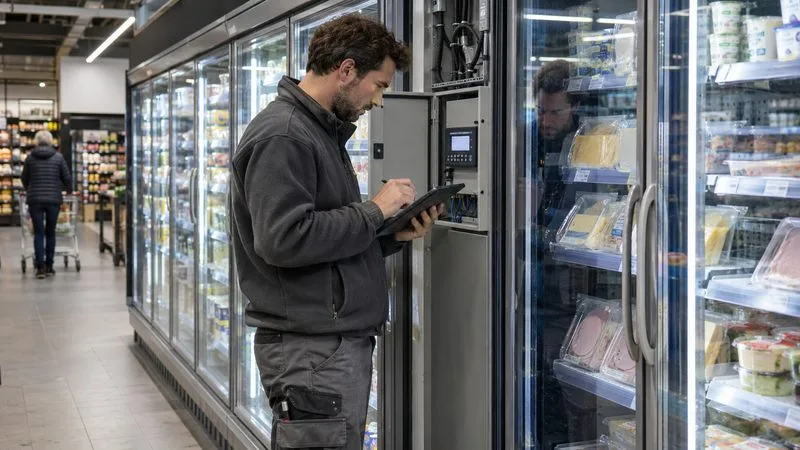
Illustratie: een technicus inspecteert de koelinstallatie van een supermarkt; de foto toont niet een specifieke getroffen locatie.
Wat gebeurde er bij de Belgische supermarkten?
Volgens de berichtgeving over de incidenten werden de besturingen van koelmeubels op afstand gemanipuleerd. Daardoor schakelden installaties over op een ontdooiproces en steeg de temperatuur van gekoelde en diepgevroren producten. Supermarktketens meldden IT-incidenten en winkels moesten voedsel weggooien. De federale overheid heeft de aanval besproken in het parlement; premier De Wever bevestigde daar dat België geraakt was door de cyberaanval op koelinstallaties die eerder in Frankrijk begon.
Het Europese cyberagentschap ENISA en Europese partners meldden op 4 november een nieuwe golf van incidenten op 1 en 2 november in verschillende EU-landen. De instanties riepen organisaties op om maatregelen te nemen om blootstelling van de betrokken systemen te beperken. De Europese melding beschreef de gebeurtenissen als incidenten bij commerciële koelinstallaties en vergelijkbare apparaten; ze bevatte geen volledige openbare lijst van Belgische winkels of een definitief overzicht van de schade.
De Belgische Kamerstukken vermelden dat het CCB na een melding van de Franse autoriteiten een brede scan uitvoerde. Die scan wees op potentiële risico’s bij ongeveer 700 Belgische entiteiten. Volgens De Wever kregen die entiteiten midden oktober een gerichte waarschuwing. Hij zei ook dat sommige organisaties hun beveiliging nog aan het aanpassen waren, waardoor in een aantal gevallen toch schade kon ontstaan. Het aantal is dus een raming van potentiële kwetsbare organisaties, niet het aantal slachtoffers van de aanval.
Is Iran verantwoordelijk voor de cyberaanval?
Dat is nog niet vastgesteld. Op 12 november zei minister van Binnenlandse Zaken Bernard Quintin in de Kamer dat bevoegde diensten serieuze aanwijzingen hadden dat Iran mogelijk achter de aanvallen op koelinstallaties bij grote winkelketens zat. Hij benadrukte tegelijk dat het federaal parket zijn onderzoek voortzet en pas na afronding conclusies zal presenteren.
De uitspraak is geen formele toeschrijving van de aanval aan een staat. Minister van Buitenlandse Zaken Maxime Prévot zei diezelfde dag dat de op dat moment beschikbare informatie onvoldoende was om Iran officieel verantwoordelijk te stellen. Dat verschil in formulering is belangrijk: er zijn aanwijzingen die de veiligheidsdiensten onderzoeken, maar de Belgische autoriteiten hebben geen definitief publiek oordeel bekendgemaakt. Ook de identiteit van de aanvallers, hun motief en de precieze manier waarop zij toegang kregen, zijn niet definitief vastgesteld in de geraadpleegde overheidsinformatie.
Welke gevolgen zijn bevestigd en wat kan er nog volgen?
De directe gevolgen waren operationeel en financieel: gekoelde systemen werkten niet zoals bedoeld en getroffen winkels moesten producten afschrijven. De incidenten tonen ook hoe een digitale inbraak gevolgen kan hebben buiten computers en websites, bijvoorbeeld voor de temperatuurbeheersing van voedsel. De Kamer bespreekt daarnaast het risico voor andere verbonden apparatuur en kritieke voorzieningen. Dat is een aandachtspunt voor de toekomst, geen bevestiging dat andere Belgische sectoren door deze specifieke aanval zijn geraakt.
ENISA adviseerde organisaties in de getroffen systemen om onmiddellijk blootstelling te beperken. Voor bedrijven die industriële besturingen beheren, betekent dat: controleer of beheertoegang vanaf het openbare internet noodzakelijk is, beperk die toegang waar mogelijk, beveilig externe verbindingen en volg meldingen van de fabrikant en bevoegde nationale instanties. Dit zijn algemene preventiestappen; ze bewijzen niet welke technische fout in het Belgische incident is misbruikt. De Belgische overheid meldde geen openbaar technisch rapport met een volledige reconstructie van de aanval.
De federale diensten blijven samenwerken met betrokken sectoren en Europese partners. Het federaal parket onderzoekt wie verantwoordelijk is. Totdat dat onderzoek en de technische analyse meer duidelijkheid geven, blijven zowel een definitieve daderstoeschrijving als een volledig overzicht van de Belgische schade onzeker.
Wat betekent dit voor consumenten?
De aanval richtte zich volgens de beschikbare informatie op koelinstallaties, niet op de persoonlijke accounts van supermarktklanten. Er is in verband met deze aanval geen officiële melding aangetroffen dat klantgegevens zijn buitgemaakt. Dat betekent niet dat ieder systeem bij elke retailer afzonderlijk is onderzocht of dat er nooit een andere datalekmelding kan volgen. Wie vragen heeft over productveiligheid, kan de instructies van de betrokken winkel volgen en producten die niet koud genoeg zijn geweest niet zelf als veilig beschouwen.
Een andere Belgische cyberzaak mag niet met dit incident worden verward. De FOD Financiën meldde eind oktober een afzonderlijke aanval op zijn digitale diensten. Volgens de overheidsupdate werd die binnen enkele uren gestopt en waren er geen gegevens gelekt; de e-diensten werden vervolgens hersteld. De geraadpleegde bronnen tonen geen verband tussen dat incident en de aanvallen op supermarktkoeling.
De gemelde aanval richtte zich op besturingen van commerciële koelinstallaties bij supermarkten en andere retailers. Er is geen bevestigd totaal aantal getroffen locaties gepubliceerd in de geraadpleegde officiële informatie.
Is bewezen dat Iran achter de aanval zit?
Nee. Een minister noemde mogelijke Iraanse betrokkenheid op basis van serieuze aanwijzingen, maar Buitenlandse Zaken zei dat er onvoldoende informatie was voor een officiële toeschrijving. Het federaal parket onderzoekt de zaak.
Zijn gegevens van klanten buitgemaakt?
In de geraadpleegde overheidsinformatie is geen melding gevonden dat bij deze aanval klantgegevens zijn gestolen. De aanval is beschreven als gericht op koelinstallaties.