Home
» Vandaag
»
Datalekken bij grote bedrijven in Japan: wat gebruikers moeten weten
Datalekken bij grote bedrijven in Japan: wat gebruikers moeten weten
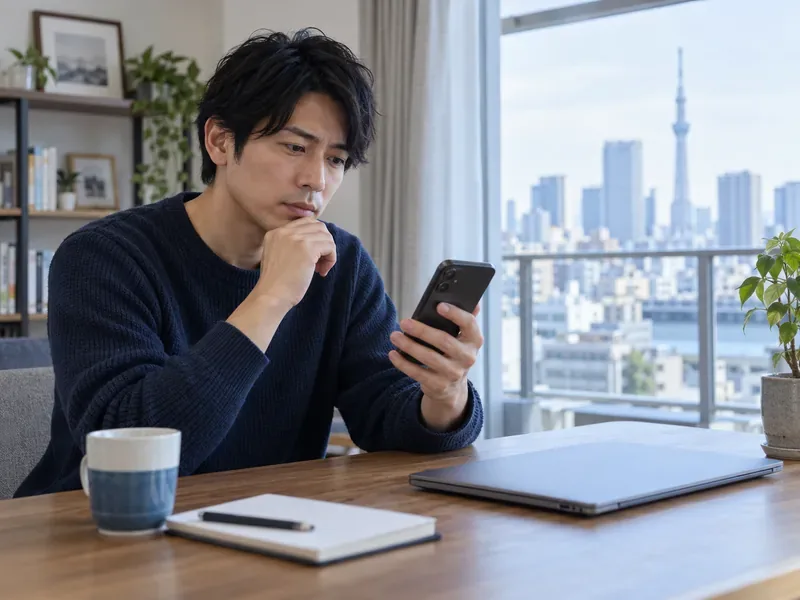
Een inwoner van Tokio controleert thuis zijn telefoon; het is een herinnering om accountmeldingen te verifiëren via de officiële app of website van de dienst.
Bijgewerkt op 11 oktober 2026. De recente berichten over datalekken in Japan beschrijven verschillende afzonderlijke incidenten, niet één aanval die alle klanten van een specifiek bedrijf trof. De praktische reactie is om te controleren of uw account in een officiële melding voorkomt, te begrijpen welke velden mogelijk zijn blootgesteld en de accounts te beveiligen die deze gegevens hergebruiken. Een bevestiging van een bedrijf dat er tot nu toe geen misbruik is geconstateerd, is nuttig, maar maakt blootgestelde contactgegevens niet onschadelijk.
Snelle check: wat moet je als eerste doen?
Als dit op u van toepassing is
Eerste actie
U heeft een account bij een genoemde onderneming.
Open de officiële app van het bedrijf of typ zelf het bekende websiteadres in. Controleer de melding van het incident en uw accountinbox.
Je hebt dat wachtwoord elders hergebruikt.
Wijzig dit op alle accounts waar het hergebruikt werd, te beginnen met e-mail, bankieren, winkelen en mobiele accounts.
U hebt een e-mail of sms-bericht ontvangen dat verband houdt met een datalek.
Gebruik de link of het telefoonnummer niet. Controleer het bericht via de contactgegevens op de officiële website.
Je ziet een onbekende transactie of inlogpoging.
Neem via de officiële kanalen contact op met de bank, kaartuitgever of dienstverlener en volg de stappen voor het melden van fraude.
Wat is er tot nu toe bevestigd?
Een concreet voorbeeld in de huidige nieuwsstroom is de melding van Lawson op 8 oktober 2026. Het bedrijf meldde dat ongeautoriseerde toegang de Lawson ID-service had getroffen tussen 12 en 14 september en de Lawson App Reservation-service op 17 september. Lawson meldde dat 2.155.345 Lawson ID-records waren getroffen. De getroffen velden omvatten e-mailadressen en namen; geslacht, telefoonnummers, adressen en informatie over voorkeuren voor e-mailnieuwsbrieven waren betrokken, indien gebruikers deze hadden ingevoerd, bijvoorbeeld voor promoties. Een aparte groep van 26 reserveringsrecords bevatte namen, telefoonnummers en een deel van een creditcardnummer. Lawson gaf aan dat er op het moment van de melding geen sprake was van misbruik of bijkomende schade. Lees de officiële melding van Lawson over het incident voor de exacte details in het Japans.
Dat is anders dan de aparte melding van Lawson van 1 oktober over misbruik van hun e-mailserver. Lawson schatte dat er eind september ongeveer 700.000 verdachte e-mails waren verzonden en zei dat er geen persoonsgegevens waren gelekt als gevolg van dat e-mailincident. Het bedrijf waarschuwde ontvangers om geen links of bijlagen te openen, geen geld te betalen en geen persoonlijke gegevens in te voeren. De Engelstalige melding van het bedrijf over de e-mailserver maakt duidelijk waarom nieuwsberichten en inboxberichten moeten worden gecontroleerd aan de hand van het specifieke incident: "een bedrijf was betrokken bij een incident" betekent niet automatisch dat er klantgegevens zijn gestolen bij datzelfde incident.
De Japanse Autoriteit voor Financiële Diensten (FSA) heeft op 9 oktober 2026 ook een bericht aan financiële instellingen uitgegeven waarin recente ongeautoriseerde toegang tot klantgerichte diensten en bedrijfssystemen wordt beschreven, waaronder incidenten met afbeeldingen van identiteitsdocumenten. Het bericht is gericht aan financiële bedrijven, maar het geeft wel aan waarom blootgestelde afbeeldingen van identiteitsdocumenten meer voorzichtigheid vereisen dan alleen een e-mailadres. Het bericht stelt niet vast dat elke persoon in Japan is getroffen. Zie het cybersecuritybericht van de FSA van 9 oktober .
Waarom de blootgestelde velden belangrijk zijn
Een naam en e-mailadres kunnen een frauduleus bericht overtuigender maken. Voeg een telefoonnummer of adres toe en een crimineel kan een sms-, telefoontje- of bezorgfraude zo aanpassen dat deze voldoende persoonlijke details bevat om geloofwaardig over te komen. Als een wachtwoord is gelekt, is het grootste gevaar het hergebruik van dat wachtwoord: aanvallers kunnen dezelfde e-mail- en wachtwoordcombinatie testen op andere diensten. Een gedeeltelijk kaartnummer is niet hetzelfde als volledige kaartgegevens, maar houd uw kaart in de gaten en volg het advies van de uitgever op als het bedrijf of de bank contact met u opneemt.
Een afbeelding van een identiteitsbewijs, gegevens voor accountherstel of een overheidsidentificatienummer kunnen een langer risico met zich meebrengen. Vraag de betreffende organisatie om wat voor document het ging, of de afbeelding de achterkant of machineleesbare gegevens bevatte, of het document gedownload of alleen toegankelijk was, en welke beschermingsmaatregelen zij aanbevelen. Stuur geen vervangend document of aanvullende persoonlijke gegevens naar iemand die onverwacht contact met u opneemt.
Checklist voor accountbeveiliging
Controleer de melding zelfstandig. Gebruik de officiële app van het bedrijf, een bladwijzer of een websiteadres dat u al kent. Controleer of in de melding de betreffende dienst, de incidentdata, de betrokken informatie en de contactmogelijkheden met de klantenservice worden vermeld.
Wijzig wachtwoorden die zijn gelekt of hergebruikt. Maak voor elk account een uniek wachtwoord aan. Als u niet zeker weet of een wachtwoord bij het incident betrokken was, is het verstandig om een hergebruikt wachtwoord te wijzigen. Begin met het e-mailaccount dat wordt gebruikt voor het resetten van wachtwoorden.
Schakel multifactorauthenticatie in. Gebruik bij voorkeur een wachtwoord of beveiligingssleutel indien aangeboden; gebruik anders een authenticatie-app of de sterkste beschikbare optie van de dienst. Ga nooit akkoord met een onverwachte aanmeldingsprompt en deel nooit een eenmalige code met een beller.
Controleer de herstelinstellingen en -sessies. Bekijk de herstel-e-mailadressen, telefoonnummers, vertrouwde apparaten, recente aanmeldingen en actieve sessies. Verwijder alles wat u niet herkent en werk de herstelgegevens bij als deze verouderd zijn.
Houd uw financiële activiteiten in de gaten. Controleer uw bank- en kaarttransacties, betaalapps en rekeningmeldingen de komende tijd vaker. Meld ongeautoriseerde activiteiten direct via het nummer of de beveiligde contactmethode die op de kaart staat vermeld of in de officiële app staat aangegeven.
Bewaar bewijs van verdacht contact. Sla het bericht, de afzendergegevens, de datum en eventuele transactiegegevens op. Stuur verdachte links niet door naar vrienden en voer geen inloggegevens in om te controleren of uw account is getroffen.
Hoe herken je een phishingbericht met een datalekthema?
Na een openbare bekendmaking kunnen oplichters zich voordoen als het getroffen bedrijf, een bank, een bezorgdienst of een overheidsinstantie. Een bericht kan accurate bedrijfsnamen en openbare details over het incident bevatten zonder authentiek te zijn. Wees voorzichtig als u onder druk wordt gezet om direct actie te ondernemen, wordt gevraagd een wachtwoord of eenmalige code te bevestigen, om betaling wordt gevraagd of als u wordt doorgestuurd naar een verkort of onbekend webadres. Lawson waarschuwde zelf dat sommige verdachte e-mails in verband met een apart incident met hun mailserver gebruik maakten van vervalste afzenderadressen, dus de weergegeven afzender alleen is niet voldoende om te bepalen of een bericht authentiek is.
Open een nieuw browservenster en meld u aan via de officiële app van de dienst of via het handmatig ingevoerde adres. Als de waarschuwing terecht is, zou de organisatie dit moeten kunnen bevestigen via een melding voor geverifieerde accounts of via een gepubliceerd ondersteuningskanaal. De Japanse financiële toezichthouder (FSA) en andere instanties in de financiële sector hebben ook phishingbestendige multifactorauthenticatie en voorlichting over phishing gepromoot; zie de richtlijnen van de FSA en de sector over phishingbestendige MFA .
Wat een inbreukmelding wel en niet kan vertellen.
Zoek naar vier details: het getroffen product of systeem, de periode van ongeautoriseerde toegang, de exacte categorieën gegevens die betrokken zijn en de door het bedrijf aanbevolen acties. "Geen misbruik bevestigd" beschrijft de status van het onderzoek op dat moment; het is geen garantie dat de gegevens later niet misbruikt kunnen worden. Evenzo is een geschat aantal records niet altijd gelijk aan het aantal unieke personen, en één persoon kan meerdere records hebben. Ga er niet van uit dat een incident bij een moederbedrijf of merk alle dochterondernemingen, diensten of gebruikers omvat.
De Japanse Commissie voor de Bescherming van Persoonsgegevens legt uit dat een openbare bekendmaking niet in alle gevallen van datalekken verplicht is, hoewel dit afhankelijk van het incident wenselijk kan zijn. Dit betekent dat de afwezigheid van een prominente kop niet bewijst dat er geen datalek heeft plaatsgevonden. Raadpleeg de betreffende pagina met meldingen van de dienst en neem contact op met de klantenservice als u uw status wilt bevestigen. De algemene regel wordt beschreven in de veelgestelde vragen van de Commissie over de openbaarmaking van incidenten met persoonsgegevens .
Wanneer moet je de situatie laten escaleren?
Neem bij ongeautoriseerde transacties, gewijzigde rekeninggegevens of een verdachte poging tot het openen van een financiële rekening onmiddellijk contact op met uw bank of kaartuitgever .
Neem contact op met het betreffende bedrijf als in de melding staat dat u direct getroffen bent, als u wilt weten welke gegevens erbij betrokken waren, of als u geen veilige toegang tot uw account hebt.
Neem contact op met de lokale politie of de relevante consumentenbeschermingsinstantie als u te maken krijgt met identiteitsfraude, afpersing of financieel verlies. Bewaar kopieën van kennisgevingen en correspondentie.
Voor werkgerelateerde zaken of identiteitsdocumenten dient u uw werkgever, school of de uitgevende instantie via een erkend kanaal op de hoogte te stellen. Zij hanteren mogelijk specifieke procedures die u niet zelf kunt starten.
Kortom
Voor gebruikers is de beste reactie op de meldingen van datalekken bij grote Japanse bedrijven gerichte accounthygiëne, geen paniek. Controleer of in de melding uw dienst en gegevenstype worden vermeld; vervang hergebruikte wachtwoorden; schakel sterke multifactorauthenticatie in; houd financiële rekeningen in de gaten; en beschouw ongevraagde berichten over datalekken als onbetrouwbaar totdat ze onafhankelijk zijn geverifieerd. Controleer de officiële melding van het bedrijf regelmatig op updates, omdat het onderzoek en de beschrijving van de getroffen gegevens kunnen veranderen naarmate het bewijsmateriaal wordt beoordeeld.