Home
» PC-tips
»
Een Pardus-client koppelen aan Active Directory met realmd
Een Pardus-client koppelen aan Active Directory met realmd
Voor Pardus 25 kunt u het beste beginnen met de Pardus Domain Joiner-applicatie als uw organisatie deze heeft geïmplementeerd en de instellingen heeft gedocumenteerd; Pardus vermeldt deze tool als grafische optie voor het toevoegen aan of verwijderen van een computer uit een domein. Als u een reproduceerbare procedure nodig hebt, gebruikt u de onderstaande workflow in de terminal: configureer DNS en tijd, installeer de realmd/SSSD-pakketten die beschikbaar zijn voor uw Pardus-versie, ontdek het domein en voeg vervolgens toe met een geautoriseerd account. In dit voorbeeld wordt het fictieve DNS-domein ad.example.comen een account met de naam gebruikt joinadmin. Vervang beide door de waarden van uw organisatie. De procedure is geschikt voor een Pardus-client die een bestaande Windows Active Directory-domeincontroller kan bereiken; er wordt geen domein aangemaakt en er worden niet automatisch alle Windows-groepsbeleidsregels toegepast.
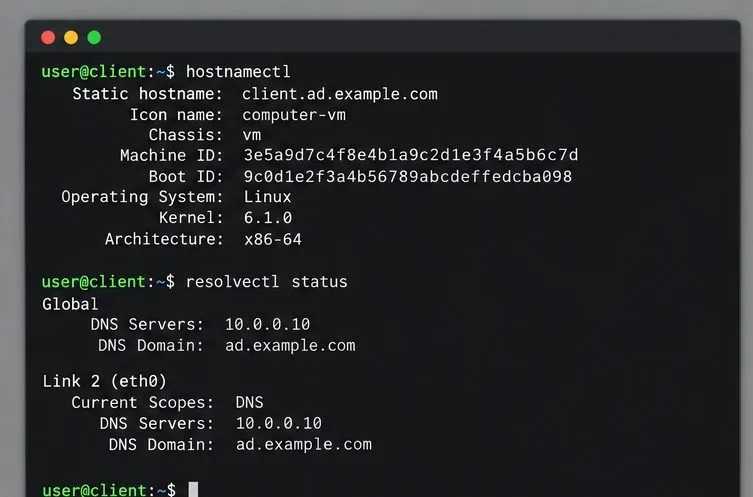
Een illustratieve weergave in de terminal van de hostnaam- en resolvercontroles voordat het voorbeelddomein wordt toegevoegd.
Controleer of Pardus het domein kan vinden.
Voordat u de identiteitsconfiguratie van de computer wijzigt, dient u bij uw beheerder te controleren of u gemachtigd bent om computers aan een domein toe te voegen en of de apparaatnaam en de doelorganisatie-eenheid (OU) voldoen aan het beleid van uw organisatie. Bij het toevoegen aan een domein wordt een computeraccount in Active Directory aangemaakt of gebruikt. Gebruik eerst een testmachine als het een beheerd productiewerkstation betreft.
Verbind de client met het netwerk of VPN van de organisatie, zodat deze de domeincontrollers kan bereiken. Configureer de client om de Active Directory DNS-servers van de organisatie te gebruiken. Openbare DNS kan gewone websites wel oplossen, maar interne LDAP- en Kerberos-services mogelijk niet vinden, dus internettoegang alleen is niet voldoende. Controleer de systeemnaam, de resolver en de klok.
hostnamectl
resolvectl status
timedatectl status
Een client met de naam [naam van de client] kan bijvoorbeeld [naam van de DNS-server] clientgebruiken 10.0.0.10en [naam ad.example.comvan het zoekdomein] als [domein]. Vraag de IT-afdeling om de juiste waarden in plaats van deze voorbeelden te kopiëren. Zorg ervoor dat de klok gesynchroniseerd is met de tijdbron van uw organisatie; Kerberos-authenticatie kan mislukken als de klokken van de client en de domeincontroller verschillen. Vermijd het handmatig bewerken van gegenereerde resolverbestanden wanneer deze worden beheerd door NetworkManager of de Pardus-netwerkinstellingen.
Installeer de tools voor het toevoegen aan een domein.
In de release-opmerkingen van Pardus 25 wordt Pardus Domain Joiner vermeld als een applicatie voor integratie met Windows Active Directory, en de Pardus-applicatiecatalogus beschrijft een grafische tool voor het toevoegen en verwijderen van domeinen. Als u de GUI gebruikt, opent u het Pardus Software Center, zoekt u naar Pardus Domain Joiner en volgt u de instructies van uw organisatie. De openbare documentatie bevestigt het doel van de tool, maar beschrijft niet de exacte veldnamen of de interface van elke release; ga er niet van uit dat de opties in alle versies identiek zijn.
De CLI-route wordt gebruikt realmdom de machine te ontdekken en te registreren adclivoor domeinbewerkingen, en SSSD (System Security Services Daemon) voor identiteitsopzoeking en authenticatie. Deze pakketnamen zijn gedocumenteerd voor Debian-systemen, maar de beschikbaarheid van pakketten kan variëren per Pardus-release en repository. Werk op Pardus eerst de pakketindex bij en controleer of de pakketten worden aangeboden door uw geconfigureerde repositories.
Installeer de pakketten indien ze beschikbaar zijn:
sudo apt install realmd sssd-ad sssd-tools adcli
Bekijk de voorgestelde wijzigingen van de pakketbeheerder voordat u ze bevestigt. Als een pakket niet beschikbaar is, stop dan en controleer de Pardus-repositories en de releasedocumentatie of neem contact op met uw systeembeheerder. Voeg geen repository van een niet-gerelateerde distributie toe om een installatie af te dwingen.
De pakketstap installeert de discovery- en SSSD-componenten wanneer deze aanwezig zijn in de geconfigureerde Pardus-repositories.
Ontdek en word lid van het Active Directory-domein.
Voer domeindetectie uit voordat u probeert een domein te registreren:
sudo realm -v discover ad.example.com
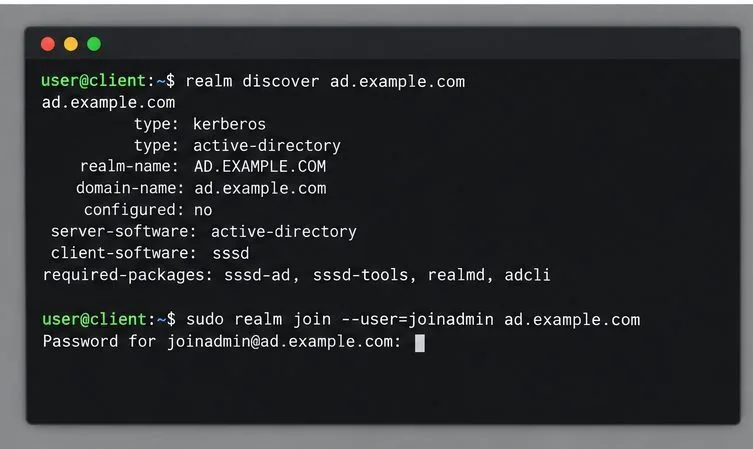
Een succesvol resultaat identificeert het domein als Active Directory, toont het Kerberos-domein (meestal in hoofdletters, zoals AD.EXAMPLE.COM) en kan SSSD als clientsoftware identificeren. Als de detectie mislukt, stop dan hier. Controleer de DNS-records en de connectiviteit met uw beheerder in plaats van willekeurige domeinnamen te proberen of een IP-adres van een domeincontroller vast te leggen.
Als de detectie is gelukt, voeg de computer dan toe met een account dat gemachtigd is om deze computer toe te voegen. De opdracht vraagt om het wachtwoord zonder het in de shellgeschiedenis op te slaan:
sudo realm join --user=joinadmin ad.example.com
Voer het accountwachtwoord alleen in wanneer daarom wordt gevraagd. Voeg geen wachtwoord toe na de aanmelding --passworden plak het niet in een opdracht, ticket of schermafbeelding. Een succesvolle aanmelding keert doorgaans terug naar de shell zonder een succesbericht. Als uw beheerder een specifieke OU of computernaam vereist, vraag dan naar de goedgekeurde realm joinopties voordat u zich aanmeldt; de standaardplaatsing komt mogelijk niet overeen met het bedrijfsbeleid.
De detectie moet Active Directory identificeren voordat de join-opdracht om het wachtwoord van het geautoriseerde account vraagt.
Controleer de computer en test een AD-aanmelding.
Controleer eerst je lidmaatschap:
realm list
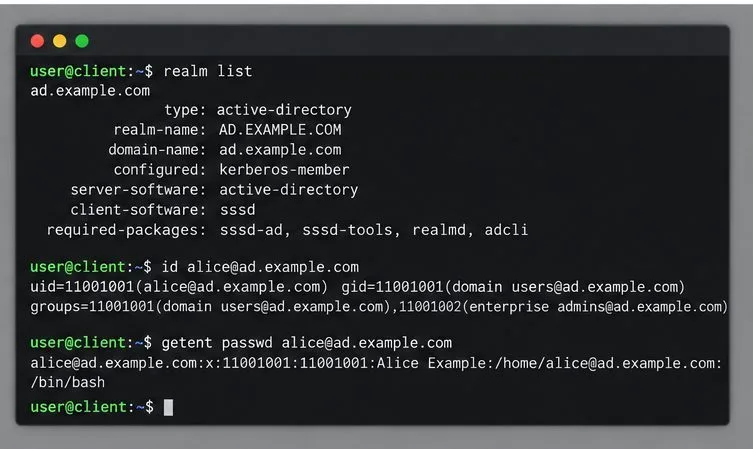
Het domein moet worden weergegeven zoals geconfigureerd, met Active Directory als serversoftware. Vraag SSSD vervolgens om een bekende testgebruiker op te zoeken aan de hand van de volledig gekwalificeerde naam:
id alice@ad.example.com
getent passwd alice@ad.example.com
Vervang dit alicedoor een echt account met inlogrechten. Een geretourneerde UID, groepslijst en passwd-record tonen aan dat het systeem het account kan vinden; deze gegevens bewijzen echter niet dat de desktopaanmelding of het toegangsbeleid werkt. Test een interactieve aanmelding met behulp van de accountindeling die uw beheerder heeft opgegeven, meestal username@ad.example.com. Houd een lokaal beheerdersaccount beschikbaar totdat u de domeinaanmelding en hersteltoegang hebt bevestigd.
Het aanmaken van de thuismap en het aanmeldingsgedrag op de desktop zijn afhankelijk van de Pardus-versie, de displaymanager en de PAM/SSSD-configuratie. Ga er niet van uit dat de thuismap van een AD-gebruiker automatisch wordt aangemaakt: controleer dit met een gecontroleerd testaccount of laat de beheerder de vereiste sessiemodule configureren en testen. Evenzo verleent lidmaatschap van een domein niet automatisch lokale beheerdersrechten sudo.
Deze controles bevestigen het domeinlidmaatschap en de adreslijst; een echte aanmeldtest is nog steeds nodig om het werkstationbeleid te verifiëren.
Als de samenvoeging mislukt
"Realm niet gevonden" of time-out bij detectie: controleer of Pardus gebruikmaakt van interne AD DNS, of de domeinnaam de DNS-naam is en of de client de domeincontroller kan bereiken. Vraag de IT-afdeling om de vereiste DNS-records en firewalltoegang te bevestigen.
Kerberos- of klokfouten: vergelijk timedatectl statusde tijd met de tijdbron van de organisatie en corrigeer de tijdsynchronisatie voordat u het opnieuw probeert.
Authenticatie of toegang geweigerd: controleer of het account waarmee u wilt deelnemen geautoriseerd is en of het beoogde computerobject geen conflict oplevert met een bestaand object of een beperking van de organisatie-eenheid (OU).
Deelnemen lukt, maar opzoeken/aanmelden mislukt: controleer realm listde SSSD-status met systemctl status sssd; gebruik dit journalctl -u sssdvoor diagnostische berichten. Volg het lokale IT-beleid voordat u SSSD-toegangsregels, PAM of opgeslagen referenties wijzigt.