Home
» PC-tips
»
S/MIME-certificaten instellen in Thunderbird voor beveiligde e-mail
S/MIME-certificaten instellen in Thunderbird voor beveiligde e-mail
Om S/MIME in Mozilla Thunderbird te configureren, installeer je een persoonlijk e-mailcertificaat met de bijbehorende privésleutel. Selecteer vervolgens dat certificaat voor digitale ondertekening en versleuteling onder Accountinstellingen → End-to-end-versleuteling . Als je nog geen certificaat hebt, kan Thunderbird 128 en latere versies een certificaatondertekeningsverzoek (CSR) genereren dat je vervolgens naar een certificeringsinstantie stuurt.
De onderstaande procedure behandelt beide situaties en eindigt met een ondertekend, versleuteld testbericht. De menunamen volgen de documentatie van Mozilla voor Thunderbird op de desktop; de exacte plaatsing kan per versie en besturingssysteem enigszins variëren.
Voordat u begint: bepaal welk certificaat u nodig heeft.
S/MIME (Secure/Multipurpose Internet Mail Extensions) is een standaard voor het ondertekenen en versleutelen van e-mailberichten. Een digitale handtekening helpt de ontvanger de afzender te controleren en te zien of het bericht is gewijzigd. Versleuteling beschermt de inhoud van het bericht, zodat alleen de rechtmatige houders van de juiste privésleutels het kunnen lezen. Dit zijn twee afzonderlijke acties: ondertekenen verbergt de inhoud van een bericht niet automatisch.
Een certificeringsinstantie (CA) verifieert een identiteit of e-mailadres en geeft een certificaat uit dat die identiteit koppelt aan een publieke sleutel . De bijbehorende privésleutel moet onder uw beheer blijven. U hebt het certificaat nodig dat is gekoppeld aan het specifieke e-mailadres of de identiteit die u in Thunderbird configureert.
Heb je al een .p12- of .pfx-bestand? Deze PKCS#12-bestanden bevatten meestal je certificaat en privésleutel. Zorg dat je het importwachtwoord bij de hand hebt, sla de CSR-stappen over en gebruik het pad naar het bestaande certificaat in stap 5.
Heb je alleen een .cer-, .crt- of PEM-certificaat? Het certificaat alleen is geen vervanging voor de bijbehorende privésleutel. Gebruik het met een sleutel die Thunderbird al bezit, of vraag de uitgever hoe de sleutel is gegenereerd.
Heeft u een nieuw certificaat nodig? Gebruik dan de onderstaande CSR-procedure in Thunderbird versie 128 of later. Vraag uw IT-afdeling welke CA en welk certificaatbeleid u moet gebruiken, indien van toepassing.
Maak een certificaatverzoek aan in Thunderbird.
Stap 1: Open de versleutelingsinstellingen van het juiste account.
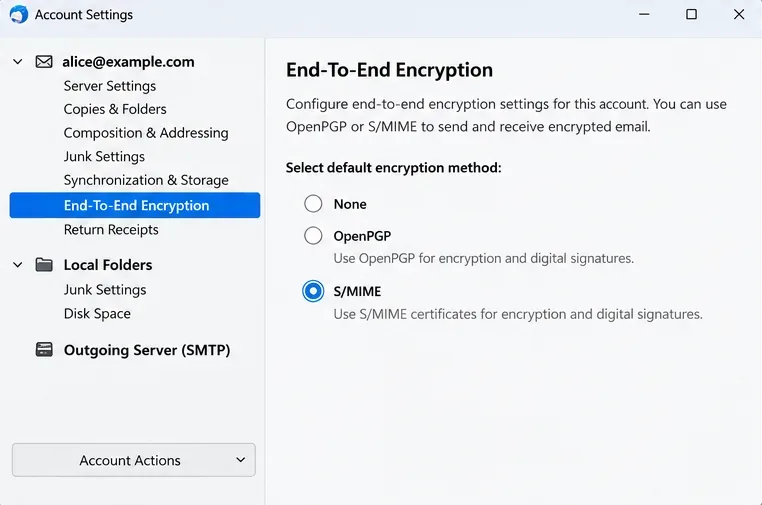
Open Thunderbird, selecteer het toepassingsmenu ≡ → Accountinstellingen en kies het e-mailadres dat u wilt beveiligen. Klik op End-to-end-versleuteling in het linkermenu van het account. Zorg er bij een alias of andere identiteit voor dat u de beoogde identiteit configureert en niet een ander afzenderadres.
De pagina 'End-to-end-versleuteling' van het geselecteerde account is het startpunt voor de S/MIME-configuratie.
Stap 2: Genereer een S/MIME CSR
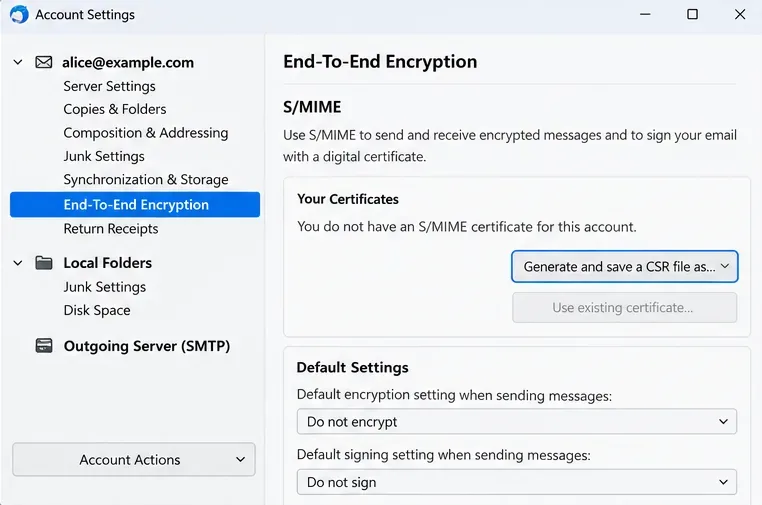
Scrol naar S/MIME en kies ' Een CSR-bestand genereren en opslaan als…' . Een certificaatondertekeningsverzoek (CSR) is een bestand dat uw openbare sleutel en informatie bevat die een certificeringsinstantie (CA) nodig heeft om uw certificaat uit te geven. Thunderbird maakt het sleutelpaar lokaal aan en bewaart de privésleutel in de certificaatopslag.
Mozilla documenteert de ingebouwde CSR-functie voor Thunderbird 128 en nieuwer ; oudere help-pagina's die stellen dat een extern hulpmiddel voor sleutelgeneratie altijd vereist is, zijn niet van toepassing op deze nieuwere workflow. Volg de cryptografische standaardinstellingen op het scherm, tenzij uw CA of beheerder een ondersteund alternatief specificeert.
Gebruik de S/MIME-sectie om een CSR te genereren bij het aanvragen van een nieuw persoonlijk certificaat.
Stap 3: Sla het verzoek op zonder de sleutel te verliezen.
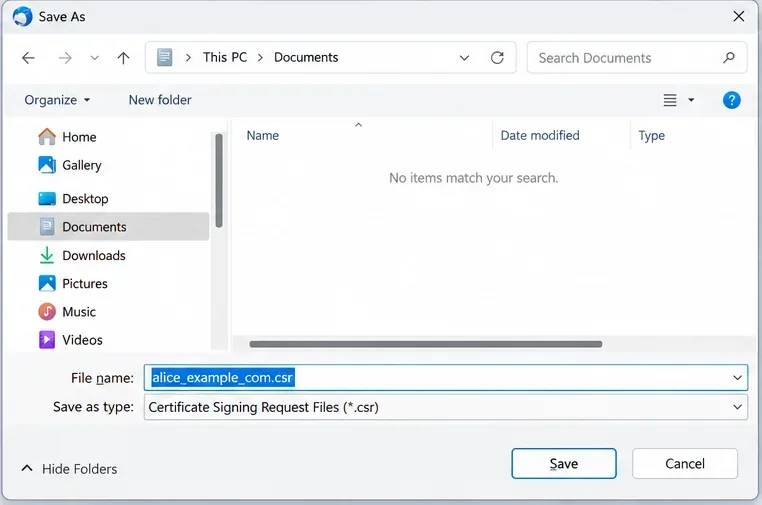
Kies een duidelijke bestandsnaam en locatie voor de CSR, bijvoorbeeld alice_example_com.csr , en houd het Thunderbird-profiel intact terwijl het certificaat wordt uitgegeven. De opgeslagen CSR is niet uw back-up van de privésleutel. Maak niet onnodig een tweede sleutelpaar aan als u nog steeds wacht op het certificaat dat bij de eerste aanvraag hoort.
Sla het bestand met het certificaatondertekeningsverzoek op, zodat het naar de certificeringsinstantie kan worden verzonden.
Stap 4: Verkrijg het uitgegeven certificaat van een CA.
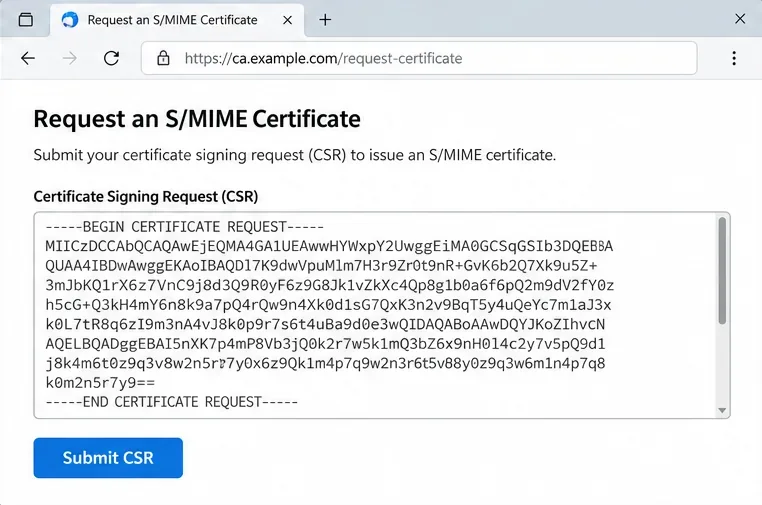
Volg de instructies van de certificeringsinstantie (CA) om aan te tonen dat u de controle over uw e-mailadres heeft en om de CSR in te dienen. Als er om tekst wordt gevraagd, open dan de CSR en kopieer de volledige inhoud, inclusief de regels BEGIN CERTIFICATE REQUEST en END CERTIFICATE REQUEST . Download het uitgegeven certificaat en eventuele tussenliggende CA-certificaten die de uitgever verstrekt.
Controleer of de certificeringsinstantie (CA) een CSR heeft geaccepteerd en niet onverwacht een aparte privésleutel voor u heeft aangemaakt. Zoals Mozilla aangeeft, kan het ontvangen van een .p12- of .pfx-bestand na het indienen van een CSR betekenen dat de uitgever een ander sleutelpaar heeft gegenereerd. Verduidelijk dit met de uitgever voordat u het importeert. De onderstaande website van de CA gebruikt een voorbeeldadres; de daadwerkelijke vorm verschilt per aanbieder.
Een certificeringsinstantie accepteert het volledige CSR-tekst, inclusief de begin- en eindmarkeringen.
Importeer uw certificaat en bescherm de privésleutel.
Stap 5: Importeer het uitgegeven certificaat of een bestaand .p12/.pfx-bestand.
Ga terug naar Accountinstellingen → End-to-end-versleuteling → S/MIME-certificaten beheren (de naam van de certificaatbeheerder kan in sommige versies korter zijn).
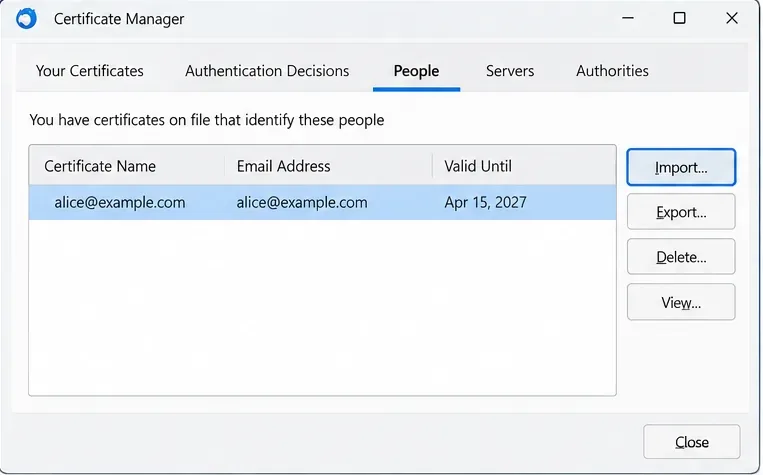
Als u de CSR in Thunderbird hebt aangemaakt: open het tabblad Personen , selecteer Importeren en kies het certificaat dat u van de CA hebt ontvangen. Omdat Thunderbird de bijbehorende privésleutel al bezit, zou het het uitgegeven certificaat aan uw identiteit moeten koppelen. Als de uitgever tussenliggende certificaten heeft verstrekt, importeer deze dan onder Autoriteiten . Mozilla adviseert specifiek om de selectievakjes voor expliciet vertrouwen niet aan te vinken bij het importeren van tussenliggende certificaten; het importeren van de certificaatketen is geen reden om een nieuw vertrouwensanker toe te kennen.
Als u al een .p12- of .pfx-bestand hebt: ga dan naar het tabblad 'Uw certificaten' en de optie 'Importeren' , selecteer het bestand en voer het exportwachtwoord in wanneer daarom wordt gevraagd. Een certificaat zonder de bijbehorende privésleutel kan geen berichten voor u ondertekenen of decoderen.
Het tabblad 'Personen' bevat de importoptie die wordt gebruikt voor een certificaat dat is uitgegeven door Thunderbird's CSR.
Stap 6: Maak een beveiligde back-up voordat u versleutelde e-mails verzendt.
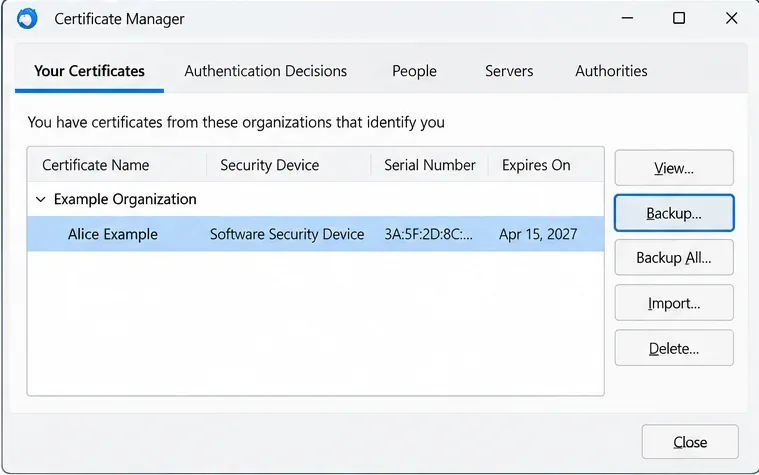
Open 'Uw certificaten' en controleer of het nieuwe persoonlijke certificaat wordt weergegeven. Selecteer het, klik op 'Back-up' en kies een veilige, aparte opslaglocatie. Beveilig de geëxporteerde back-up met een sterk, uniek wachtwoord dat is opgeslagen in een wachtwoordmanager. Stuur uzelf geen onbeveiligd bestand met uw privésleutel via e-mail.
Dit is niet alleen belangrijk bij een herinstallatie: als u de privésleutel kwijtraakt, kunnen eerder ontvangen versleutelde berichten onleesbaar worden, zelfs als de bestanden nog bestaan. Als u versleutelde e-mail op meerdere computers leest, importeer dan op elk apparaat een veilig overgedragen kopie van hetzelfde persoonlijke certificaat en dezelfde privésleutel in plaats van ongerelateerde identiteiten aan te maken.
Maak een back-up van het persoonlijke certificaat en de bijbehorende privésleutel vanuit 'Uw certificaten' naar een beveiligde opslaglocatie.
Selecteer S/MIME voor ondertekening en versleuteling.
Stap 7: Wijs het certificaat toe aan het account.
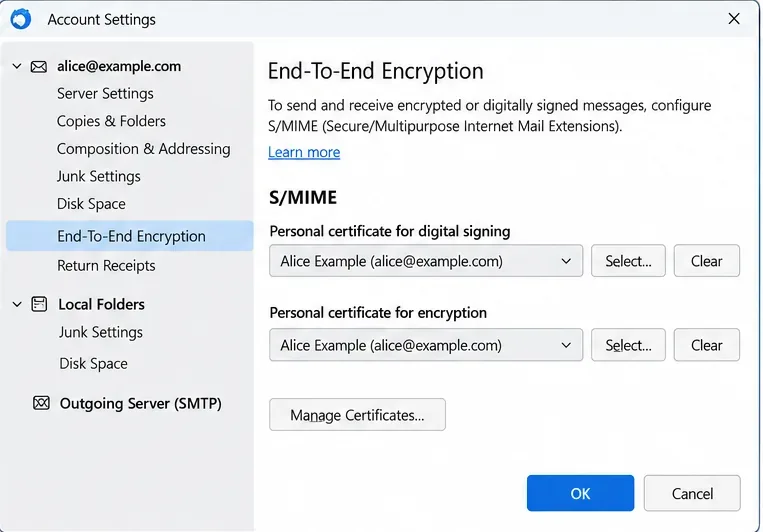
Ga terug naar End-to-End-versleuteling en zoek de S/MIME-opties met de labels ' Persoonlijk certificaat voor digitale ondertekening' en 'Persoonlijk certificaat voor versleuteling' . Klik op 'Selecteren…' voor elk en kies het nieuwe certificaat. Thunderbird kan aanbieden om hetzelfde certificaat voor beide functies te gebruiken; accepteer dit als het certificaat beide functies ondersteunt en het beleid van uw organisatie dit toestaat.
Voor de eerste tests kunt u digitale ondertekening voor een bericht inschakelen en encryptie bewust activeren in plaats van dit voor elk uitgaand bericht te vereisen. Encryptie naar een andere persoon vereist een bruikbaar, vertrouwd S/MIME-certificaat voor elke ontvanger. Als zowel OpenPGP als S/MIME zijn geconfigureerd, controleert u de geselecteerde beveiligingstechnologie in de berichteditor voordat u het bericht verzendt.
Kies in de accountinstellingen het juiste persoonlijke certificaat voor zowel digitale ondertekening als versleuteling.
Verstuur een testbericht en los veelvoorkomende problemen op.
Stap 8: Controleer of de ondertekening en versleuteling werken.
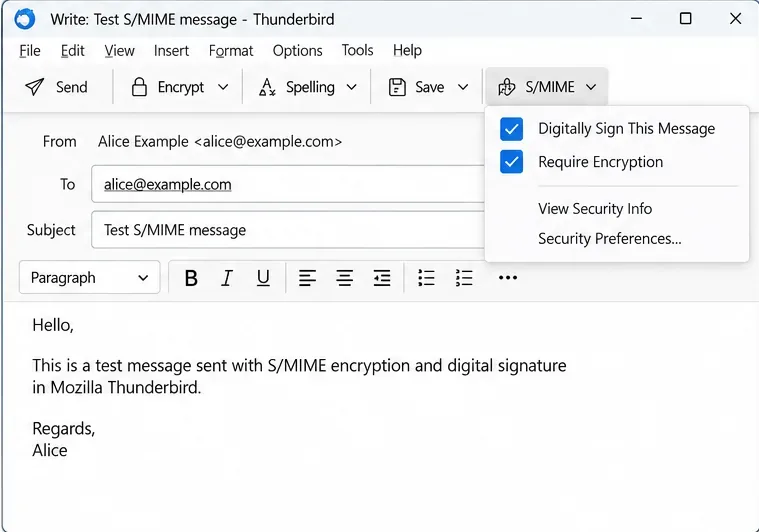
Stel een nieuwe e-mail op vanuit de geconfigureerde identiteit naar uw eigen e-mailadres. Schakel digitale ondertekening in via de beveiligings- of S/MIME-instellingen in het venster voor het opstellen van e-mails. Verzेंड de e-mail, open de ontvangen kopie en controleer of Thunderbird een geldige handtekening weergeeft.
Stel een tweede bericht aan uzelf op, schakel versleuteling en ondertekening in en verstuur het. Open het ontvangen bericht en controleer of Thunderbird de decodering en een geldige handtekening meldt. Mozilla raadt deze test aan na het instellen van uw account.
Vraag een correspondent met S/MIME-ondersteuning om u een ondertekend bericht te sturen. Zodra Thunderbird over hun bruikbare certificaat beschikt en de identiteit is gevalideerd, test u een kort, versleuteld antwoord voordat u gevoelige informatie verzendt.
Een bericht gericht aan hetzelfde account kan zowel de S/MIME-ondertekening als de versleuteling testen voordat er contact met anderen wordt opgenomen.
Als een test mislukt, gebruik dan het symptoom om de volgende controle te kiezen in plaats van herhaaldelijk certificaten te importeren:
Wat je ziet
Controleer eerst
Certificaat niet beschikbaar bij Select…
Controleer het afzenderadres, de vervaldatum van het certificaat, het sleutelgebruik, de overeenkomende privésleutel en de vereiste CA-keten.
Importeren van .p12- of .pfx-bestanden mislukt
Bevestig het bestand en het exportwachtwoord; vraag de uitgever indien nodig om een nieuwe, complete PKCS#12-export.
Ondertekening werkt; versleuteling naar een contactpersoon mislukt.
Verkrijg en valideer het S/MIME-certificaat van die contactpersoon. Uw eigen certificaat alleen is niet voldoende.
Een bericht kan niet op een ander apparaat worden gedecodeerd.
Controleer of dezelfde persoonlijke privésleutel daar is geïnstalleerd; los dit niet op door een nieuw certificaat aan te maken.
Houd er rekening mee dat e-mailheaders en routeringsinformatie niet volledig beschermd zijn door end-to-end-versleuteling. Een digitale handtekening is een nuttige identiteitscontrole, maar u moet een onverwacht certificaat of afzender nog steeds via een vertrouwd kanaal verifiëren voordat u gevoelige gegevens verzendt.
Eindverificatie
De installatie is voltooid wanneer Thunderbird uw persoonlijke certificaat weergeeft onder 'Uw certificaten' , het aanbiedt voor zowel S/MIME-functies als een ondertekende, versleutelde test-e-mail aan uzelf correct verifieert en ontsleutelt. Zorg ervoor dat de met een wachtwoord beveiligde back-up van uw privésleutel altijd herstelbaar is en verleng het certificaat voordat het verloopt.