Home
» PC-tips
»
Stel een Pardus VPN in met een door de provider verstrekt profiel.
Stel een Pardus VPN in met een door de provider verstrekt profiel.
Om een VPN op Pardus te configureren, moet u het exacte protocol en verbindingsprofiel opvragen bij uw VPN-provider of netwerkbeheerder en dit vervolgens toevoegen via NetworkManager. Voor een OpenVPN-service is het .ovpnprofiel van de provider en de OpenVPN-plug-in van NetworkManager het meest betrouwbare uitgangspunt; de desktop kan vervolgens verbinding maken met of de verbinding verbreken met dat opgeslagen profiel. Pardus biedt XFCE- en GNOME-edities, waardoor menunamen verschillen en de exacte inloggegevens en routes van de VPN-service moeten komen.
De onderstaande interfaceafbeeldingen zijn generieke mockups in NetworkManager-stijl, geen schermafbeeldingen van een Pardus-computer. Gebruik de stappen als een routekaart en volg de labels die in uw desktopsessie beschikbaar zijn.
Wat heb je nodig voordat je een VPN kunt toevoegen?
Controleer eerst het VPN-protocol. Een VPN wordt niet alleen geconfigureerd met een accountwachtwoord: er kan ook een serveradres, een certificaat, een privésleutel, een eenmalige code of een providerspecifieke applicatie nodig zijn. Vraag de beheerder of provider naar de ondersteunde Linux-clientmethode en het volledige profiel. Raad geen gateway en hergebruik geen profiel van een andere service.
Voor OpenVPN is het belangrijk om het bestand van de provider .ovpnen eventuele aparte certificaat- of sleutelbestanden bij elkaar te houden totdat u de verbinding hebt geïmporteerd en getest. Sommige profielen bevatten zowel inloggegevens als certificaten in het bestand; andere verwijzen naar aparte bestanden. Beschouw privésleutels en geëxporteerde profielen als geheimen en deel ze niet met anderen of plak ze niet in een openbaar terminallogboek.
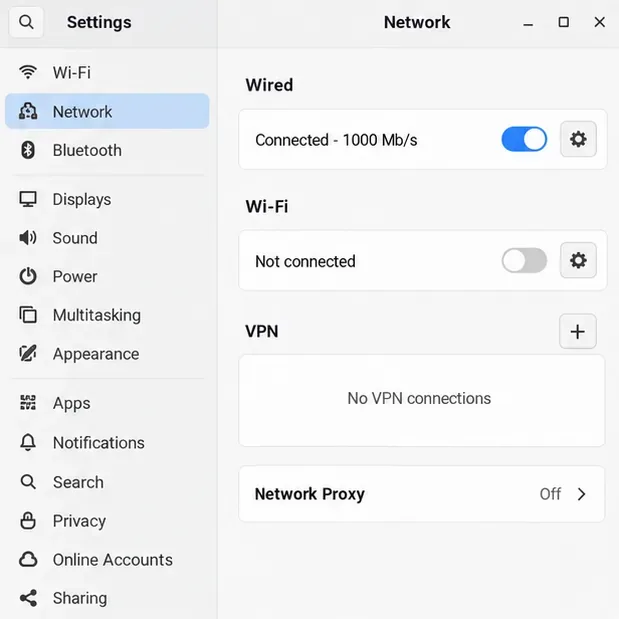
De mock-up van de netwerkinstellingen toont het VPN-gedeelte voordat een profiel is toegevoegd; Pardus GNOME en XFCE tonen dit via verschillende menu's.
Hoe voeg ik OpenVPN-ondersteuning toe aan Pardus?
NetworkManager heeft een protocolplug-in nodig voordat het meerdere VPN-profielen kan importeren en activeren. De OpenVPN-plug-in is een aparte plug-in, los van het VPN-profiel zelf. Controleer eerst welke pakketten uw ingeschakelde Pardus-repositories aanbieden:
Als APT een installatiekandidaat voor de OpenVPN-plugin weergeeft, installeer dan de kernplugin en, indien nodig voor de grafische editor van uw desktop, het bijbehorende interfacepakket:
Pakketnamen en beschikbaarheid kunnen afhangen van de Pardus-release en de ingeschakelde repositories. Als er voor een van beide pakketten geen kandidaat is, controleer dan de Pardus-softwarebronconfiguratie of het softwarecentrum in plaats van een Debian-repository van een andere release toe te voegen. Op een GNOME-editie biedt het GNOME-specifieke pakket grafische OpenVPN-integratie; andere desktops gebruiken mogelijk een andere interface.
De pakkettracker van Pardus documenteert de NetworkManager-desktopapplet, terwijl de documentatie van NetworkManager zelf uitlegt dat VPN-protocollen plug-ins gebruiken. Dit garandeert echter niet dat elke protocolplug-in standaard is geïnstalleerd, dus controleer de lokale pakketkandidaten voordat u installeert.
In het paneel 'VPN toevoegen' wordt een geselecteerd OpenVPN-profielbestand weergegeven; gebruik het configuratiebestand dat voor uw eigen account of organisatie is meegeleverd.
Moet je de bureaubladinstellingen of de terminal gebruiken?
Gebruik de importoptie in uw netwerkeditor als deze beschikbaar is. In GNOME opent u Instellingen , kiest u Netwerk en selecteert u de plusknop naast VPN; selecteer OpenVPN of de optie om een opgeslagen configuratie te importeren. In XFCE opent u het menu Netwerkbeheer en kiest u de verbindingseditor, waarna u een VPN-profiel kunt toevoegen of importeren. De formulering en beschikbare importopties variëren afhankelijk van de geïnstalleerde front-end en pluginversie.
Als de editor geen importfunctie heeft, kan de opdrachtregeltool van NetworkManager een OpenVPN-profiel importeren. Vervang dit door het daadwerkelijke bestandspad:
nmcli connection import type openvpn file "$HOME/Downloads/provider-profile.ovpn"
Hiermee wordt een opgeslagen NetworkManager-verbinding aangemaakt. Als de opdracht meldt dat de VPN-plug-in ontbreekt, installeer dan de bijbehorende plug-in vanuit de Pardus-repository's en probeer het opnieuw. Als er een ongeldig profiel wordt gemeld, vraag dan de provider om een NetworkManager-compatibele OpenVPN-configuratie; herschrijf de versleutelings- of certificaatrichtlijnen niet op basis van gissingen.
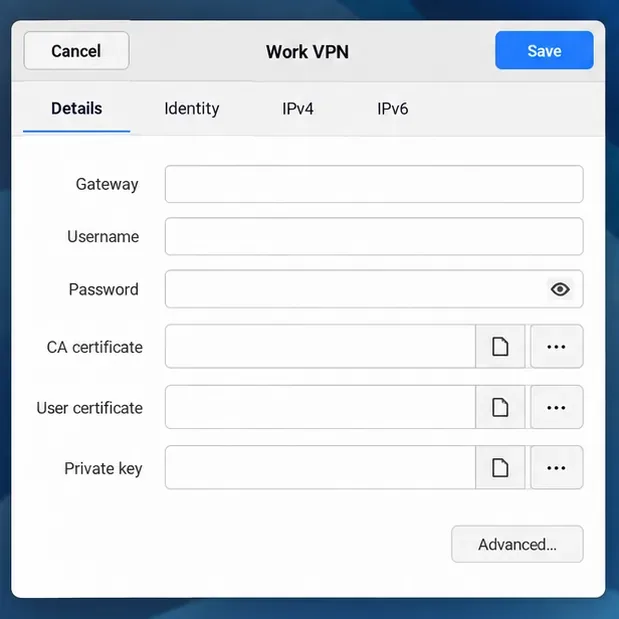
De editor toont de soorten velden die mogelijk nodig zijn bij een handmatige configuratie; voer alleen de gateway en de inloggegevens in die door de VPN-beheerder zijn opgegeven.
Hoe maak je verbinding en hoe controleer je of het werkt?
Controleer na het importeren de authenticatie-instellingen van het profiel. Als er wordt verwezen naar een apart CA-certificaat, clientcertificaat of privésleutel, controleer dan of de bestandspaden nog steeds werken. Voer de gebruikersnaam, het wachtwoord of de sleutelzin in die voor deze VPN zijn opgegeven; de authenticatiemethode is serverspecifiek, dus sommige profielen gebruiken niet alle velden die in het voorbeeld worden weergegeven. Sla het profiel op en selecteer het vervolgens onder VPN in het netwerkmenu of het instellingenpaneel.
Je kunt de opgeslagen verbinding ook vanuit een terminal starten. Vervang de naam tussen aanhalingstekens door de verbindingsnaam die NetworkManager weergeeft:
nmcli --ask connection up id "Work VPN"
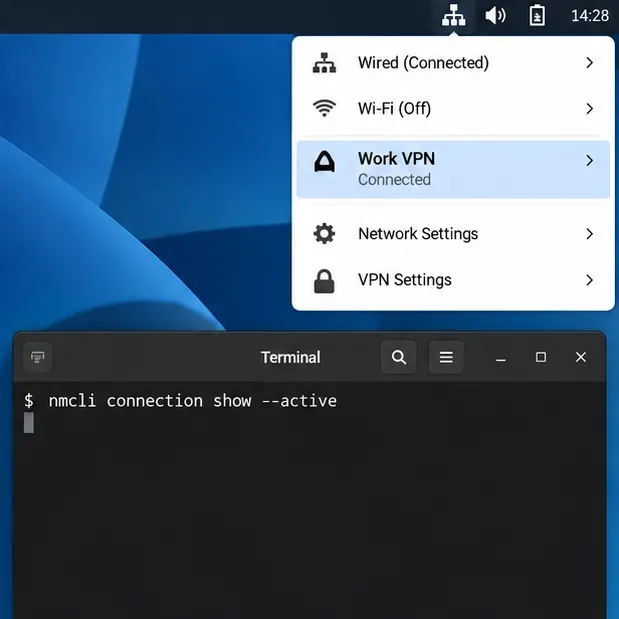
nmcli connection show --active
Met deze --askoptie kan NetworkManager om inloggegevens vragen wanneer het profiel dit vereist, in plaats van een wachtwoord in de shellgeschiedenis op te slaan. De opdracht `active-connections` zou het VPN-profiel moeten weergeven nadat de verbinding tot stand is gebracht. Test ook een service of intern adres dat de VPN zou moeten kunnen bereiken. Een verbonden tunnel stuurt niet noodzakelijkerwijs al het internetverkeer via de VPN: split-tunnelprofielen routeren mogelijk alleen geselecteerde netwerken.
Het menuvoorbeeld toont een VPN met de aanduiding 'Verbonden', terwijl de terminalopdracht controleert welke NetworkManager-profielen actief zijn.
Wat moet je controleren als de VPN-verbinding niet tot stand komt?
Er wordt geen VPN-type weergegeven: controleer of de vereiste protocolplug-in en het grafische integratiepakket zijn geïnstalleerd.
Importeren mislukt: controleer of u het juiste profielformaat hebt geselecteerd en of alle benodigde certificaatbestanden beschikbaar zijn.
Authenticatie mislukt: controleer de exacte gebruikersnaamindeling, het wachtwoord, het certificaat en eventuele meervoudige authenticatiestappen van de provider; ga er niet vanuit dat uw desktop-aanmelding ook de VPN-aanmelding is.
De verbinding wordt wel tot stand gebracht, maar een werkbron wordt niet geopend: vraag welke routes en DNS-servers de VPN zou moeten leveren en test vervolgens de opgegeven interne hostnaam of het adres.
Voor WireGuard biedt NetworkManager 1.16 en later native ondersteuning, maar de workflow voor het maken van profielen kan afwijken van die van OpenVPN. Zakelijke services vereisen mogelijk OpenConnect of de eigen client van de organisatie. Volg de actuele instructies van de serverbeheerder voor deze typen in plaats van te proberen elke configuratie als OpenVPN te importeren. Controleer of het gelukt is door het actieve profiel te bekijken en een bestemming te bereiken die de VPN zou moeten bieden.