Home
» Hoe
»
Versleutel de swap-partitie van Debian 12 met een nieuwe sleutel bij elke opstart.
Versleutel de swap-partitie van Debian 12 met een nieuwe sleutel bij elke opstart.
Op Debian 12 kan een speciale swap-partitie bij elke systeemstart worden versleuteld met een nieuwe, willekeurige sleutel. Voeg een random-key mapping toe in het configuratiebestand /etc/crypttaben verwijs vervolgens /etc/fstabnaar het toegewezen apparaat; de onderstaande configuratie maakt gebruik van de bestaande partitie en vereist geen herinstallatie van Debian.
Deze procedure is bedoeld voor gewoon swapgeheugen, niet voor slaapstand (hibernatie). Omdat de sleutel bij het afsluiten wordt verwijderd, kan een hibernatie-image niet worden ontsleuteld bij de volgende opstart. Als u hibernatie nodig hebt, gebruik dan een ontwerp met een permanente sleutel en een eigen configuratie voor het hervatten van de slaapstand.
Voordat u de swapconfiguratie wijzigt
Zorg ervoor dat u een aparte partitie hebt met het juiste bestandssysteemtype swap. Gebruik hiervoor niet de hoofdpartitie, een gegevenspartitie of een schijf die bestanden bevat die u nodig hebt. De onderstaande voorbeeldnamen van apparaten zijn ter illustratie: vervang ze door de waarden van uw eigen systeem.
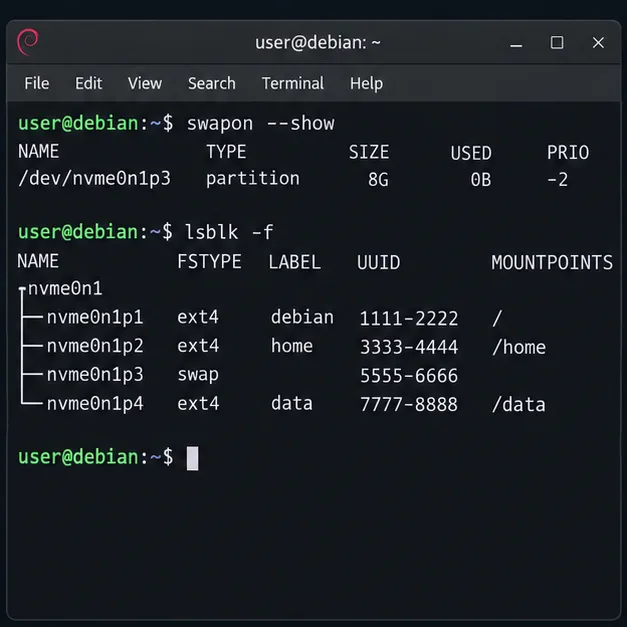
Controleer de actieve swapgebieden en vergelijk deze met de lijst van blokapparaten:
Zoek de rij waar en TYPEis . Noteer de waarde ervan en bevestig dat het dezelfde partitie is als die wordt weergegeven door . Een identificeert de partitie zelf en blijft stabiel wanneer het swapgebied opnieuw wordt aangemaakt. De UUID van het swapbestandssysteem kan veranderen omdat de versleutelde mapping bij het opstarten opnieuw wordt geïnitialiseerd.partFSTYPEswapPARTUUIDswapon --showPARTUUID
De terminaluitvoer identificeert het actieve swapapparaat en onderscheidt de bijbehorende partitierij van de root- en data-bestandssystemen.
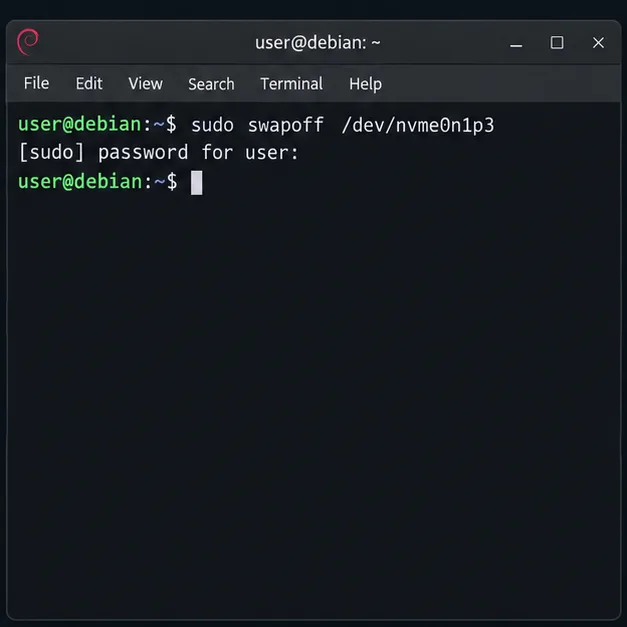
Maak een back-up /etc/fstabvoordat u de wijzigingen aanbrengt. Als de partitie in gebruik is, schakel dan alleen het swapgebied uit:
sudo cp -a /etc/fstab "/etc/fstab.before-cryptswap.$(date +%s)"
sudo swapoff /dev/nvme0n1p3
Vervang dit /dev/nvme0n1p3door het geverifieerde apparaat. Door swap uit te schakelen, worden alle pagina's die daar zijn opgeslagen terug in het geheugen geplaatst. Als de opdracht mislukt of als de machine zwaar onder druk staat wat betreft het geheugen, stop dan hier, sluit geheugenintensieve processen af en probeer het opnieuw wanneer er voldoende RAM beschikbaar is.
Schakel de bevestigde swap-partitie uit voordat u de opstartconfiguratie ervan wijzigt.
Configureer een met willekeurige sleutel versleutelde mapping
Open het crypttab-bestand met een editor met root-rechten:
sudoedit /etc/crypttab
Voeg een regel toe en vervang deze YOUR-PARTUUIDdoor de daadwerkelijke partitie-ID. Zorg ervoor dat de naam van de toewijzing cryptswapin de volgende stap consistent blijft.
/etc/crypttabVertelt Debian welk versleuteld blokapparaat er bij het opstarten moet worden aangemaakt. De PARTUUID=bron verwijst naar de raw-partitie; /dev/urandomlevert een nieuwe sleutel; plainselecteert dm-crypt zonder een persistente LUKS-header; en swapvraagt de crypttab-helper om het toegewezen apparaat als swap te initialiseren. De cipher, sleutelgrootte en hash worden expliciet gespecificeerd, volgens het Debian Bookworm crypttab-voorbeeld . De toewijzing verschijnt als /dev/mapper/cryptswap. De swapoptie wordt mkswapbij het opstarten op dat toegewezen apparaat uitgevoerd, zodat de inhoud ervan bij elke opstart opnieuw wordt geïnitialiseerd. Wijs de bron alleen naar de specifieke swap-partitie die u hebt geverifieerd; deze optie is destructief als deze is gericht op een partitie die bestanden bevat.
De crypttab-vermelding gebruikt een stabiele partitie-identificatie en een nieuwe willekeurige sleutel voor de mapping genaamd cryptswap.
Open nu het /etc/fstabbestand. Zet de oude regel waarmee de raw swap-partitie wordt ingeschakeld, inclusief alle regels die verwijzen naar de huidige swap-UUID, in commentaar of verwijder deze. Voeg in plaats daarvan de volgende regel toe:
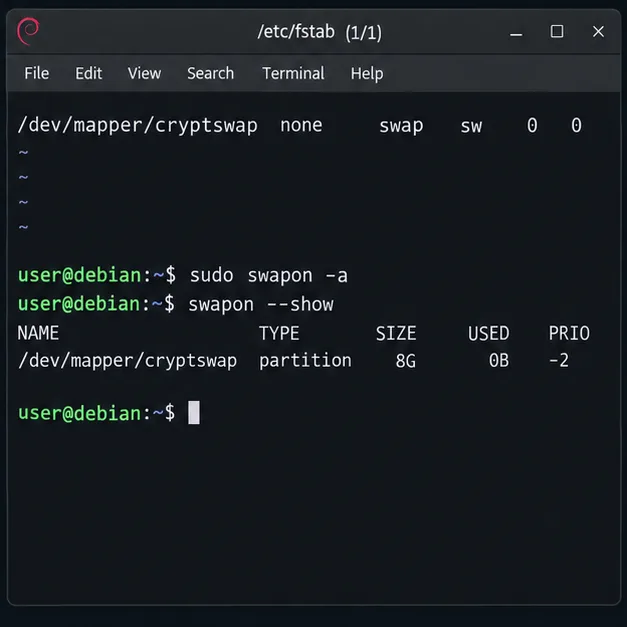
/dev/mapper/cryptswap none swap sw 0 0
Laat niet beide vermeldingen actief: dat zou de niet-versleutelde partitie naast de versleutelde mapping kunnen inschakelen. Het fstabbestand beschrijft de swap-gebieden die tijdens het opstarten worden ingeschakeld, terwijl de systemd cryptsetup-generator van Debian /etc/crypttabde bijbehorende eenheden leest en aanmaakt. Zie de handleiding van de Bookworm systemd cryptsetup-generator en de fstab-handleiding van Debian .
Nadat de mapping beschikbaar is, maakt fstab swap mogelijk via /dev/mapper/cryptswap in plaats van via de raw-partitie.
Herstart de computer en controleer de versleutelde swap.
Sla beide bestanden op en herstart de computer, zodat Debian de mapping tijdens het opstarten kan aanmaken.
sudo reboot
Controleer na het opnieuw inloggen zowel het actieve swap-pad als de dm-crypt-mapping:
swapon --show
sudo cryptsetup status cryptswap
De swap-lijst moet de naam van de partitie bevatten /dev/mapper/cryptswap, niet de onbewerkte partitie. De uitvoer van cryptsetup status moet een actieve onversleutelde mapping en de verwachte onderliggende partitie tonen. Deze tweede controle is belangrijk: een swap-item dat swapon --showalleen in de lijst voorkomt, bewijst niet dat het versleuteld is.
Als de toewijzing ontbreekt, controleer dan de spelling PARTUUIDen lsblkinspecteer het opstartlogboek met sudo journalctl -b -u systemd-cryptsetup@cryptswap.service. Bevestig dat de oude raw-device-vermelding niet langer actief is in /etc/fstab. Voer mkswapna het instellen van de toewijzing geen commando's rechtstreeks uit op de raw-partitie.
Weet wat deze verandering beschermt.
Doordat er bij elke opstart een nieuwe sleutel wordt gegenereerd, wordt de inhoud die tijdens die sessie naar de swap wordt geschreven, versleuteld op het blokapparaat. De sleutel van de vorige sessie wordt na het afsluiten niet bewaard. Dit is handig wanneer een apparaat mogelijk wordt uitgeschakeld en de opslag ervan wordt onderzocht. Het versleutelt echter niet de rest van de schijf, beschermt geen gegevens terwijl Debian draait en wist niet automatisch onversleutelde tekst die mogelijk op de partitie is achtergebleven vóór de conversie. Als oude swap-inhoud gevoelig is, moet het wissen ervan als een aparte, opslagspecifieke taak worden beschouwd; een herformattering op bestandsysteemniveau is geen gegarandeerd veilige manier om gegevens te wissen, vooral niet op SSD's.
De installatiehandleiding voor Bookworm van Debian beschrijft encryptie met willekeurige sleutels als geschikt voor swap en merkt op dat dit het herstellen van een hibernatie-image na een herstart verhindert. Zie het gedeelte over versleutelde volumes in de installatiehandleiding van Debian 12. Gebruik voor het actieve apparaat de twee bovenstaande verificatieopdrachten: de mapper moet actief zijn en het bijbehorende apparaat moet overeenkomen met de partitie die u hebt geselecteerd.