Home
» Hoe
»
Zorg ervoor dat de beveiligingsupdates van Debian 12 actief blijven op een server zonder monitor.
Zorg ervoor dat de beveiligingsupdates van Debian 12 actief blijven op een server zonder monitor.
Voor een headless Debian 12-server installeer je `systemd` unattended-upgrades, schakel je de dagelijkse pakketlijstverversing en automatische upgrade-instellingen van APT in en behoud je de standaard beveiligingslijst met toegestane bronnen. Controleer vervolgens de `systemd`-timers en -logboeken via SSH. Dit automatiseert de updates van in aanmerking komende pakketten; het voert geen grote Debian-release-upgrade uit en garandeert niet dat elke applicatie geen vervolgupdates nodig heeft.
Vernieuw de APT-metadata en installeer het pakket unattended-upgrades via een SSH-sessie.
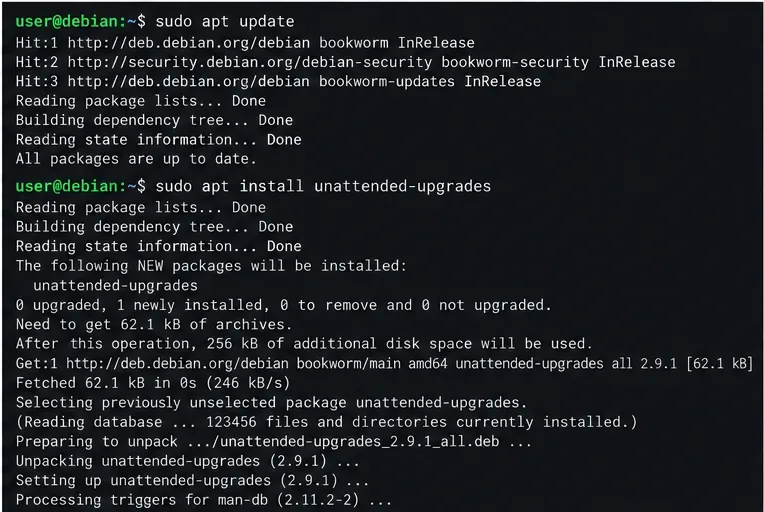
1. Installeer de updater en bevestig de release.
Maak verbinding met een account dat kan gebruiken sudo. Controleer de serverversie en werk de pakketindex bij voordat u installeert:
Deze procedure is gericht op Debian 12 (Bookworm) en maakt gebruik van de normale APT-repositories. Controleer het pakketplan voordat u het accepteert. Als APT fouten meldt met betrekking tot de repository, DNS, schijfruimte of afhankelijkheden, los deze dan eerst op; een onbeheerde installatie kan een beschadigde pakketbron of een ongezond bestandssysteem niet herstellen.
2. Schakel dagelijkse vernieuwing en beveiligingsupdates in.
Stel de periodieke opties van APT in een speciaal lokaal bestand in. Dit maakt een dagelijkse vernieuwing van de pakketlijst en de automatische upgrade mogelijk:
sudo nano /etc/apt/apt.conf.d/20auto-upgrades
De lokale APT-configuratie maakt dagelijkse updates van de pakketlijst en automatische upgrades mogelijk.
Druk in Nano op Ctrl+O, Enter en vervolgens Ctrl+X. De waarde 1betekent elke dag. De pakketconfiguratie van APT unattended-upgradesbepaalt welke archiefbronnen geïnstalleerd mogen worden. Laat deze in een standaard Debian 12-installatie /etc/apt/apt.conf.d/50unattended-upgradesin eerste instantie ongewijzigd; de standaardlijst met toegestane bronnen is bedoeld om Debian-beveiligingsupdates en gerelateerde geconfigureerde Debian-updates te selecteren. Voeg geen repositories van derden of de volledige Bookworm-repository toe alleen om de statusweergave drukker te laten lijken. Als u de lijst met toegestane bronnen bewust uitbreidt, controleer dan de exacte bronnen, test ze en monitor de service zoals u dat met elke andere productiewijziging zou doen.
3. Zorg ervoor dat automatisch opnieuw opstarten onder beheerdersbeheer blijft.
Voor een op afstand beheerde server kunt u het herstartbeleid controleren in 50unattended-upgrades:
Schakel automatisch herstarten niet in, tenzij u rekening hebt gehouden met serviceonderbrekingen, applicatieherstel hebt gecontroleerd en een betrouwbaar herstelpad buiten de normale procedure of via de console hebt. Beveiligingsupdates van Debian kunnen een nieuwe kernel of bibliotheken installeren waarvoor een herstart nodig is om van kracht te worden, maar automatische upgrades vervangen geen herstartbeleid of een storingsdienstplan. Als automatisch herstarten is uitgeschakeld, plan dan een regelmatig onderhoudsvenster in en controleer of een herstart na updates nodig is.
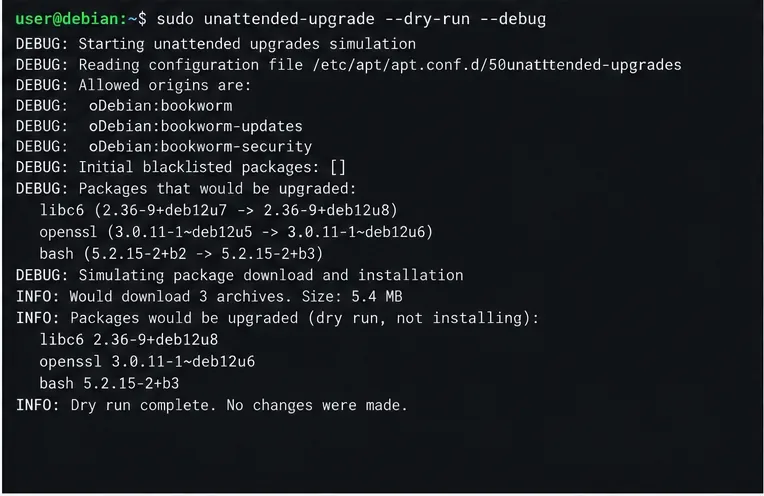
Een testrun kan de geconfigureerde origins en kandidaatpakketten onthullen zonder ze te installeren; de weergegeven uitvoer is illustratief.
4. Test de configuratie voordat u erop vertrouwt.
Voer een simulatie uit via SSH. Deze --dry-runvlag installeert geen pakketten, maar --debuggeeft meer details in het logboek van de automatische upgrades:
sudo unattended-upgrade --dry-run --debug
Lees de uitvoer voor de toegestane origins en voorgestelde pakketacties. Een bericht dat er geen pakketten zijn om te upgraden kan een goed resultaat zijn als er geen geschikte pakketten in behandeling zijn; het is geen bewijs dat de timer later zal worden uitgevoerd. Als de toegestane origins leeg zijn of er onverwacht kandidaten ontbreken, controleer dan de APT-bronnen en 50unattended-upgrades-patronen van de release voordat u deze wijzigt. De Bookworm-handleiding beschrijft dit commando als een simulatie, niet als een installatie.
5. Controleer de timers, de service en de logboeken.
APT gebruikt systemd-timerunits voor zijn dagelijkse taken. Controleer zowel de timers als de upgradeservice:
systemctl status apt-daily.timer apt-daily-upgrade.timer
systemctl list-timers 'apt-daily*'
systemctl status apt-daily-upgrade.service
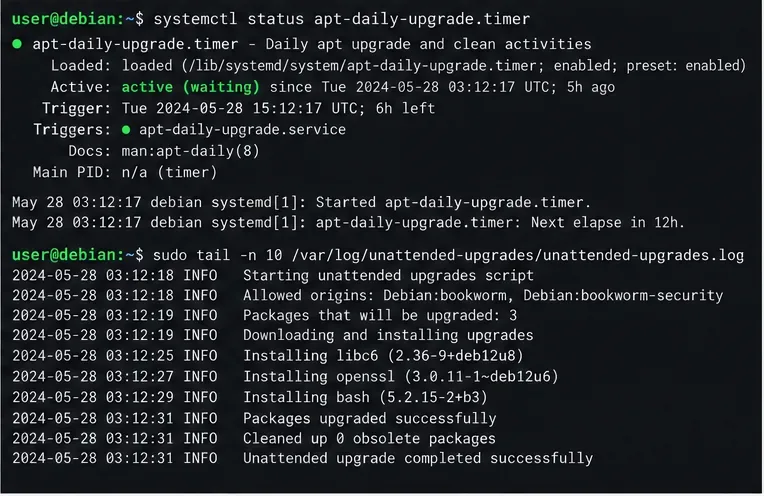
De timers moeten geladen en actief zijn, en de lijst moet hun volgende geplande uitvoering weergeven. Als de timers wel geïnstalleerd maar niet actief zijn, start ze dan en activeer ze voor toekomstige opstartmomenten.
Een service kan tussen geplande uitvoeringen inactief zijn omdat het een eenmalige taak betreft; controleer het laatste resultaat in plaats van ervan uit te gaan dat de service blijft draaien. Controleer na een gepland tijdsvenster het pakketlogboek en het systemd-logboek:
Gebruik de timerstatus en het logboek met onbeheerde upgrades om de geplande activiteit te bevestigen; de getoonde vermeldingen zijn slechts voorbeelden.
Zoek naar een voltooide uitvoering, de toegestane origins en of pakketten zijn geïnstalleerd of dat er geen in behandeling zijn. Onderzoek herhaalde downloadfouten, vastgehouden pakketten of dpkg-fouten. De handleiding vermeldt deze logpaden en legt uit dat de systemd-service de backend voor onbeheerde upgrades uitvoert.
Wat deze opstelling wel en niet kan bevestigen
Een werkende configuratie betekent dat de timers actief zijn, periodieke APT-instellingen zijn ingeschakeld en dat de logboeken succesvolle, onbeheerde uitvoeringen laten zien. Het bewijst echter niet dat elk pakket in elke repository is bijgewerkt, dat een herstartafhankelijke oplossing al actief is, of dat een service gezond is gebleven na een pakketwijziging. Het release-upgradeproces van Debian blijft een apart geplande operatie; onbeheerde upgrades zijn bedoeld voor pakketupdates binnen geconfigureerde bronnen. Voor kritieke servers is het raadzaam om monitoring toe te voegen voor mislukte uitvoeringen, back-ups te maken, wijzigingen te testen in een representatieve omgeving en een door mensen gecontroleerd herstartvenster te definiëren.