Home
» Hoe
»
Deactiveer inactieve Matrix-gebruikers zonder de kamergeschiedenis te verwijderen.
Deactiveer inactieve Matrix-gebruikers zonder de kamergeschiedenis te verwijderen.
Om een inactief lokaal Matrix-account uit de service te verwijderen, gebruikt u het Synapse- POST /_synapse/admin/v1/deactivate/<user_id>eindpunt nadat u het account en de bijbehorende apparaten hebt gecontroleerd. Synapse noemt dit deactivering: het trekt de inloggegevens in en verwijdert de gebruiker uit de ruimtes, maar het verwijdert het accountrecord of de berichten van de gebruiker niet definitief. De huidige Synapse v1.157-documentatie maakt ook onderscheid tussen deactivering en de optionele erasevlag, die een beperkter effect heeft dan veel beheerders verwachten. Zie de Synapse User Admin API-documentatie . Deze stappen volgen de Synapse v1.157 API-referentie, gecontroleerd op 10 oktober 2026; bevestig het gedrag aan de hand van de documentatie voor uw geïmplementeerde versie.
Betekent "verwijderen" een permanente verwijdering van het account?
Nee. De door de Admin API ondersteunde bewerking is deactivering. Deze verwijdert actieve toegangstokens, apparaten en end-to-end-versleutelingssleutels, pushers, wachtwoordhash, ID's van derden en de kamerlidmaatschappen van de gebruiker. Openstaande uitnodigingen worden geweigerd en accountgegevens worden verwijderd. Dit is een ingrijpende wijziging, zelfs als dit eraseonwaar is.
Deze instelling "erase": trueverwijdert bovendien de weergavenaam, avatar-URL en aangepaste profielvelden van de gebruiker en markeert het account als verwijderd. Verzonden en ontvangen berichten, geüploade media, SSO ID-koppelingen of andere records die persoonsgegevens kunnen bevatten, worden niet verwijderd. Bestaande leden van de chatroom kunnen de berichten van de gebruiker nog steeds zien; de documentatie vermeldt dat deze berichten verborgen zijn voor mensen die later lid worden van de chatroom. Beschouw deze API-vlag niet als een volledig wettelijk verwijderingsproces. Volg de bewaar- en privacyprocedures van uw organisatie voordat u deze gebruikt. Bekijk de exacte effecten van de deactivering en verwijdering .
Als je een omkeerbare beperking nodig hebt terwijl een account wordt onderzocht, overweeg dan het opschortings-eindpunt van Synapse. Opschorting blokkeert acties zoals het verzenden van berichten, het deelnemen aan chatrooms en het versturen van uitnodigingen, terwijl de mogelijkheid om de opschorting op te heffen behouden blijft. Deactivering is een betere optie voor een account dat voldoet aan je beleid voor uitdiensttreding of inactiviteit.
Hoe kun je bevestigen dat een account echt inactief is?
Er bestaat geen universele drempelwaarde voor inactiviteit. Stel er een in op basis van het beleid van uw organisatie en controleer vervolgens de daadwerkelijke activiteit van het apparaat in plaats van een oude registratiedatum als bewijs te gebruiken. Een slapend account kan toebehoren aan een service, een zelden gebruikte client of een medewerker met verlof. Sluit service-identiteiten en beheerders van thuisservers uit van de opschoning, tenzij een eigenaar hun verwijdering heeft goedgekeurd.
Gebruik een serverbeheerderstoken van een vertrouwde host. Een roombeheerder is niet voldoende. Synapse raadt aan om /_synapse/admin/openbare reverse-proxy-toegang te vermijden en API-aanvragen voor beheerders zoveel mogelijk rechtstreeks vanaf de Synapse-host te versturen. Verstuur het token in een Authorization-header; plak het niet in een gedeeld script en publiceer het niet in logbestanden. Raadpleeg de richtlijnen voor authenticatie en toegang tot de Synapse Admin API .
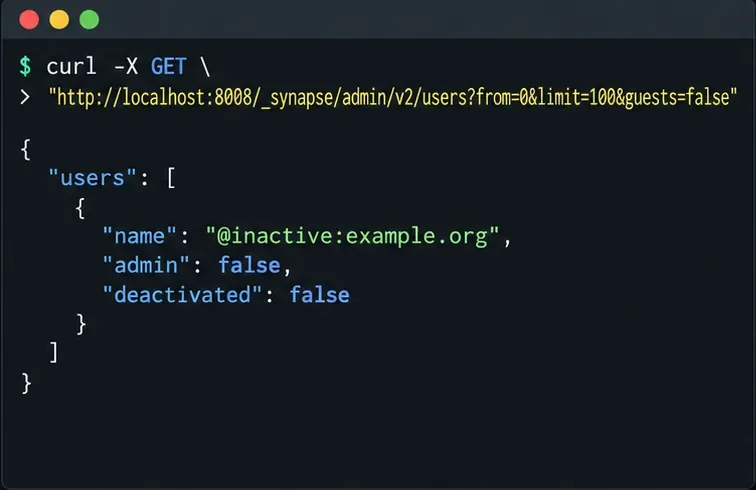
Toon een lijst van lokale accounts en beoordeel de kandidaat. Het v2-lijsteindpunt pagineert de resultaten met ; gebruik de geretourneerde waarde als de waarde next_tokenvoor het volgende verzoek . Het optionele filter sluit gasten uit, maar Synapse documenteert dat deze parameter niet wordt ondersteund wanneer de integratie met Matrix Authentication Service is ingeschakeld. Verwijder deze parameter in die configuratie.fromguests=false
Controleer de geretourneerde velden name, admin, user_type, en deactivated. De lijst sluit standaard gedeactiveerde accounts uit. Het onderstaande voorbeeld toont één kandidaat; een echte server kan meerdere pagina's retourneren.
Voorbeeld van de gebruikerslijst: controleer de exacte Matrix ID, beheerdersstatus en huidige deactiveringsstatus voordat u verdergaat.
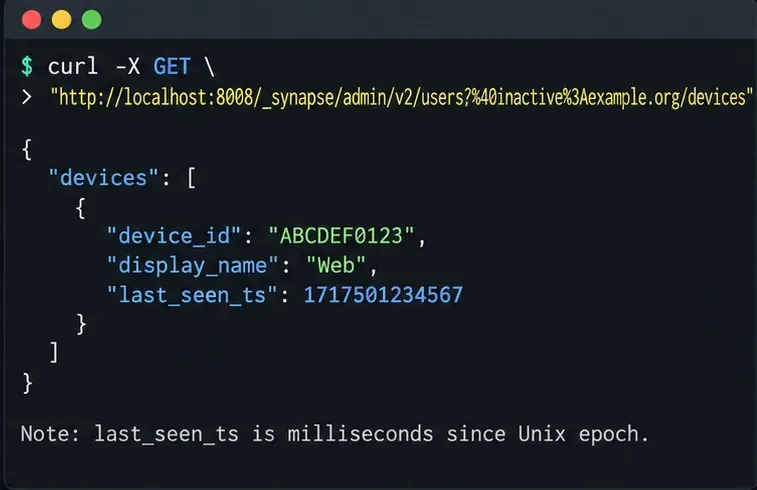
Controleer de apparaten van de kandidaat. Vraag een tijdstempel aan GET /_synapse/admin/v2/users/<user_id>/devices. Vergelijk de tijdstempel van elk apparaat last_seen_tsmet de grenswaarde van uw beleid; dit is een Unix-epoch-tijdstempel in milliseconden en kan enkele minuten achterlopen. Beschouw dit als bewijsmateriaal ter beoordeling, niet als een automatische beslissing tot verwijdering.
Vervang de voorbeeld Matrix ID door de lokale gebruiker die u hebt gecontroleerd. Als een apparaat recent is gebruikt, stop dan en neem contact op met de eigenaar. Als de tijdstempels oud zijn, maar het account een beheerder, bot, ondersteuningsaccount of SSO-gekoppelde gebruiker is, controleer dan het eigenaarschap en de afhankelijkheden voordat u verdergaat. De API-documentatie van het apparaat last_seen_tsen de bijbehorende eenheden .
Voorbeeld van apparaatuitvoer: controleer de meest recente last_seen_ts op alle apparaten van het account en vergelijk deze met uw goedgekeurde inactiviteitsperiode.
Hoe deactiveer je een goedgekeurd account?
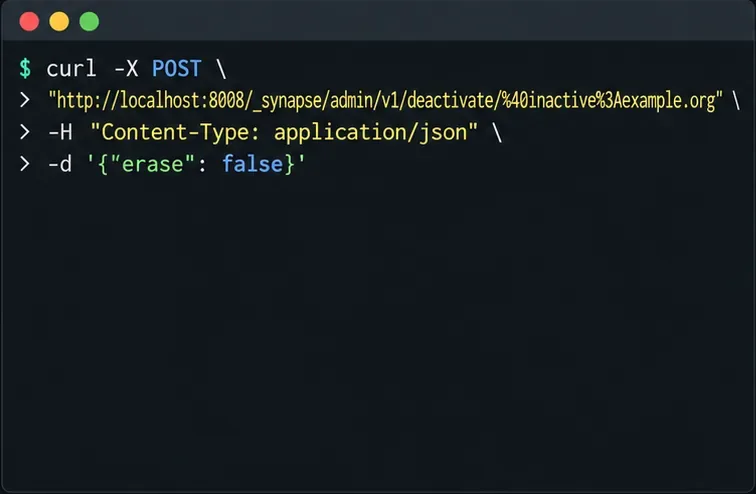
Gebruik de volledig gekwalificeerde lokale Matrix ID, niet een weergavenaam. Het deactiverings-eindpunt accepteert een optioneel JSON-object met erase; de standaardwaarde is false. Door de standaardwaarde te behouden, blijven de profielvelden behouden, terwijl sessies, apparaten, kamerlidmaatschappen en andere hierboven beschreven deactiveringsgegevens worden verwijderd.
Voer dit voor één gecontroleerde gebruiker tegelijk uit. Een succesvolle reactie is geen vervanging voor de controle of u het beoogde account hebt geselecteerd. Gebruik een lijst met oude tijdstempels niet voor een bulk-POST-lus totdat elk account uw controle- en bewaarvereisten heeft doorstaan.
In het voorbeeld van de request body wordt erase=false gebruikt, waardoor de extra acties voor het verwijderen van het profiel en het wissen van de marker worden vermeden.
Hoe controleer je het resultaat en kies je voor wissen?
Vraag het account opnieuw op met GET /_synapse/admin/v2/users/<user_id>. Controleer of het antwoord de verwachte Matrix ID identificeert en rapporteert "deactivated": true. Het account mag geen actieve toegangstokens, apparaten of ruimtelidmaatschappen meer hebben. Bewaar de aanvraagtijd en account-ID in uw administratieve gegevens, maar sla het bearer-token nooit in die gegevens op.
Stel deze optie alleen in "erase": trueals uw bewaar- of privacybeleid specifiek vereist dat Synapse de markering voor verwijderde gegevens en profielvelden verwijdert. Deze instelling verwijdert echter nog steeds niet de berichtgeschiedenis of geüploade media. Als u deze wel wilt laten verwerken, gebruik dan de afzonderlijke, gedocumenteerde procedures voor het anonimiseren van gebeurtenissen en het beheren van media , en controleer de effecten hiervan onafhankelijk. Plan ook zorgvuldig voordat u deactiveert: heractivering kan het instellen van een nieuw wachtwoord vereisen voor accounts met een lokaal wachtwoord, en verwijderde apparaatversleutelingssleutels kunnen niet worden hersteld door simpelweg het account te heractiveren.
Voorbeeld van een verificatiereactie: bevestig dat 'gedeactiveerd' waar is voor de exacte gebruikers-ID na het POST-verzoek.
Controleer voor het specifieke account waarop u zich richtte of de vervolgquery een resultaat retourneert "deactivated": true. Als het resultaat afwijkt of als de aanvraag een foutmelding geeft, stop dan en onderzoek het antwoord voordat u de POST-aanvraag herhaalt.