Home
» Vandaag
»
Phishing herkennen en voorkomen: zo bescherm je je accounts en gegevens
Phishing herkennen en voorkomen: zo bescherm je je accounts en gegevens
Je krijgt een bericht dat zogenaamd van je bank, pakketbezorger of e-maildienst komt. Er staat dat je rekening vandaag wordt geblokkeerd, een pakket niet kan worden bezorgd of een betaling moet worden bevestigd. De link lijkt vertrouwd en de afzendernaam herkenbaar. Juist op zo’n moment helpt het om eerst te stoppen: open de link of bijlage niet, geef geen gegevens door en controleer de melding via een kanaal dat je zelf opzoekt.
Phishing is misleiding waarbij iemand zich voordoet als een betrouwbare persoon of organisatie om je te laten klikken, een bestand te openen of gegevens zoals een wachtwoord, betaalinformatie of verificatiecode af te staan. Het kan via e-mail, sms, WhatsApp, sociale media, QR-codes of telefoon gebeuren. Een bericht kan overtuigend zijn en toch vals. Het Nationaal Cyber Security Centrum (NCSC) waarschuwt dat generatieve AI spellingfouten minder zichtbaar kan maken en nagebouwde inlogpagina’s overtuigender kan laten lijken. Taalfouten zijn dus geen betrouwbare test.
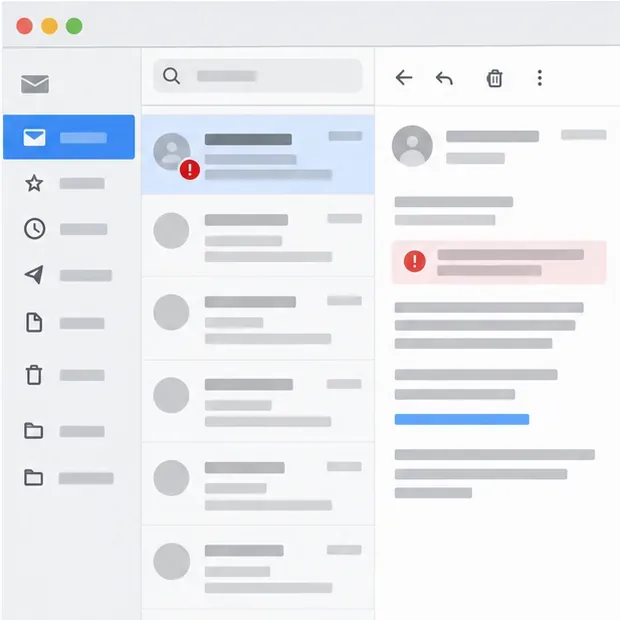
In een e-mailvenster is een bericht geselecteerd met waarschuwingssymbolen bij de afzender en de inhoud; beoordeel meerdere signalen samen.
Stap 1: Pauzeer en bekijk het hele bericht
Dringende taal is een reden om rustiger te worden, niet om sneller te klikken. Oplichters kunnen dreigen met een geblokkeerde rekening, een verlopen account of een gemiste terugbetaling. Soms beloven ze juist een prijs of een onverwachte vergoeding. Let op wat er van je wordt gevraagd: moet je via een link inloggen, je persoonsgegevens aanvullen, een betaling doen of een bijlage openen die je niet verwachtte?
Controleer de afzender zorgvuldig. Een zichtbare naam kan worden nagemaakt; kijk daarom naar het volledige e-mailadres en vooral naar het domein na het @-teken. Vergelijk dit met eerdere, betrouwbare correspondentie of de contactgegevens op de officiële website. Ook een correcte naam, logo, huisstijl of persoonlijke aanhef bewijst niets. Een gerichte poging kan informatie gebruiken die openbaar is of eerder is buitgemaakt.
Geen enkel afzonderlijk kenmerk maakt een bericht zeker echt of vals. Een echte organisatie kan een ongebruikelijke melding sturen, en een phishingbericht kan er foutloos uitzien. Het totaalbeeld en een onafhankelijke controle zijn belangrijker dan spelling of vormgeving. Het NCSC beschrijft waar je op kunt letten bij afzender, verzoeken om persoonsgegevens, spoed, links en bijlagen.
Stap 2: Controleer de link zonder hem te openen
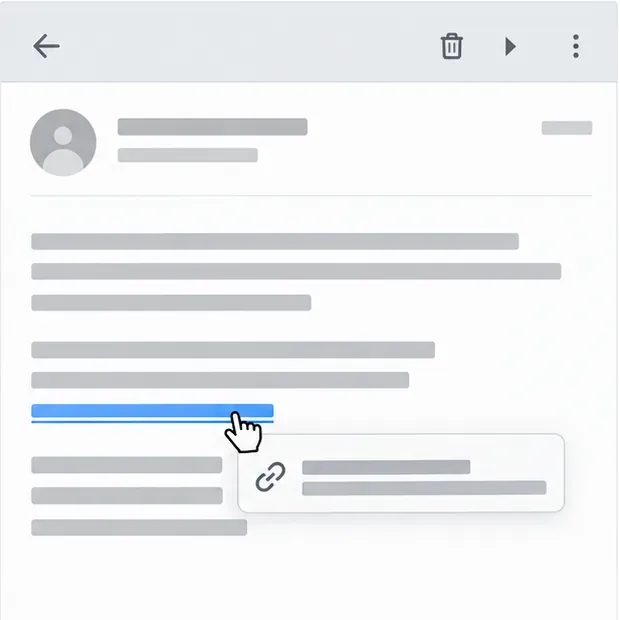
Op een computer kun je de muis boven een link houden om te zien welk webadres verschijnt. Klik niet om het adres te testen. Op een telefoon kun je een link meestal ingedrukt houden om een voorbeeld te bekijken, maar raak de link niet aan als je niet zeker weet wat je apparaat zal doen. Een verkorte link verbergt de bestemming en verdient extra voorzichtigheid.
Let op het echte domein, niet alleen op woorden die eraan voorafgaan. Een adres kan bijvoorbeeld de naam van een bank bevatten terwijl het eigenlijke domein iets heel anders is. Kleine letterwissels, extra woorden of cijfers kunnen moeilijk te zien zijn. Controleer daarnaast of je een inlogscherm verwachtte. Een bericht dat je vraagt via een meegestuurde link in te loggen, is geen reden om dat ook te doen.
Een cursor zweeft boven een hyperlink en er verschijnt een linkvoorbeeld; controleer de bestemming zonder de link te openen.
Stap 3: Verifieer de melding via een bekende route
Open de officiële app die je al gebruikt, typ zelf het bekende websiteadres in of gebruik een opgeslagen bladwijzer. Zoek het telefoonnummer op via de officiële website, je bankpas of een eerder ontvangen document. Gebruik geen telefoonnummer of terugbelknop uit het verdachte bericht. Vraag bij een bekende afzender zo nodig via een ander kanaal of die het bericht echt heeft verstuurd.
Voorbeeld: je ontvangt een sms over een pakket waarvoor zogenaamd invoer- of bezorgkosten openstaan. Gebruik de trackinglink niet. Open zelf de app of website van de vervoerder en controleer of daar dezelfde zending en betalingsvraag staan. Verschijnt de melding daar niet, behandel de sms dan als verdacht en betaal niet via de link. Als de organisatie via haar officiële kanaal bevestigt dat er iets speelt, kun je de instructies daar volgen.
Een zoekresultaat is niet automatisch veilig: advertenties of nagemaakte websites kunnen bovenaan verschijnen. Gebruik voor een belangrijke controle een adres dat je al kent of neem contact op met de organisatie via contactgegevens die je onafhankelijk hebt gevonden.
Een browservenster staat klaar voor een zelf ingevoerd adres; ga rechtstreeks naar de bekende website of open de officiële app.
Stap 4: Meld het bericht en verwijder het
Als je niet hebt geklikt of gegevens gedeeld, gebruik dan de meldfunctie in je e-mail- of berichtenapp, bijvoorbeeld ‘phishing melden’ of ‘ongewenst melden’. Verwijder het bericht daarna. Beantwoord het niet, bel geen nummer uit het bericht en open geen onverwachte bijlage. Stuur een verdacht bericht niet zomaar door naar vrienden; waarschuw hen via een apart kanaal als het bericht zich voordoet als iemand die zij kennen.
In Nederland kun je een verdachte e-mail met links of bijlagen laten onderzoeken door die volgens de aanwijzingen van de Fraudehelpdesk door te sturen als bijlage naar het daarvoor genoemde adres. Voor andere digitale berichten, zoals sms of WhatsApp, gebruikt de Fraudehelpdesk het meldformulier. Organisaties hebben soms ook een eigen adres voor phishingmeldingen. De NCSC-pagina over reageren op phishing beschrijft melden bij de Fraudehelpdesk en bij de organisatie waarvan de naam is misbruikt.
Stap 5: Handel direct als je al hebt geklikt of gegevens hebt gedeeld
Een klik alleen betekent niet automatisch dat een account is overgenomen. Wat je daarna deed, maakt uit. Heb je alleen een verdachte pagina geopend en niets ingevuld, sluit die dan. Voer niets meer in en download of open geen bestanden. Als je een bestand hebt gedownload of uitgevoerd, laat het apparaat controleren met de ingebouwde beveiliging of betrouwbare beveiligingssoftware. Gebruik een werkapparaat? Meld het meteen bij de IT-helpdesk, ook als je niet zeker weet of er iets mis is.
Heb je een wachtwoord ingevuld, open dan op een vertrouwd apparaat zelf de officiële website of app van die dienst. Wijzig daar direct het wachtwoord. Is hetzelfde wachtwoord ook op andere plekken gebruikt, verander het daar eveneens; begin met je e-mailaccount, omdat dat vaak wordt gebruikt om andere wachtwoorden opnieuw in te stellen. Gebruik voor elk account een ander, lang wachtwoord en bewaar die veilig in een wachtwoordmanager.
Controleer daarna recente aanmeldingen, actieve sessies, hersteladressen, telefoonnummers en gekoppelde apps. Beëindig sessies die je niet herkent en haal onbekende toegang weg. Zet waar mogelijk tweestapsverificatie aan. Daarmee is voor aanmelden nog een tweede bevestiging nodig, zoals een code uit een app of een beveiligingssleutel. Deel een code nooit met iemand die je belt of appt, ook niet als die beweert van je bank of de klantenservice te zijn. Veiliginternetten.nl legt uit hoe tweestapsverificatie werkt en noemt onder meer een authenticatie-app, biometrie en fysieke beveiligingssleutels.
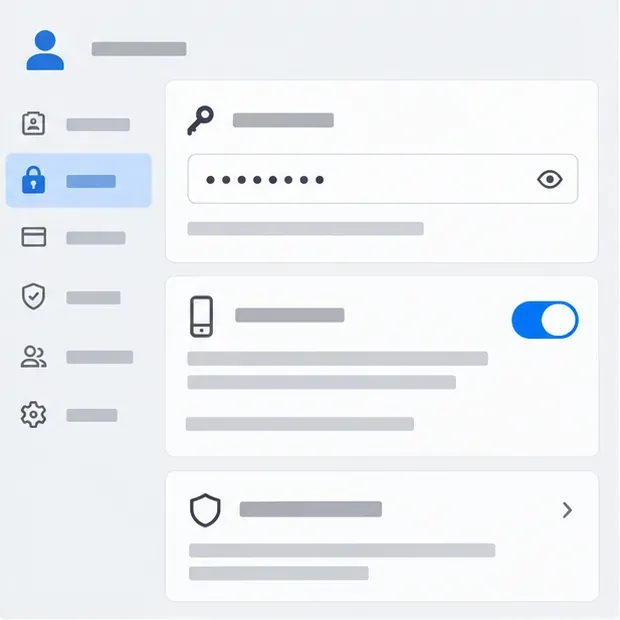
Een beveiligingspagina toont een verborgen wachtwoord en een ingeschakelde extra verificatiestap; controleer ook herstelgegevens en actieve sessies.
Heb je bankgegevens, kaartgegevens of een betaalcode ingevoerd, neem dan onmiddellijk contact op met je bank via het officiële nummer. Heb je geld overgemaakt of zie je onbekende transacties, meld dit direct; soms kan een betaling nog worden tegengehouden. De Fraudehelpdesk adviseert mensen die bankgegevens hebben ingevuld om meteen hun bank te bellen. Heb je identiteitsgegevens gedeeld of vermoed je misbruik, vraag de Fraudehelpdesk om advies en doe bij financiële oplichting waar nodig aangifte bij de politie.
Verlaag het risico voordat er een bericht binnenkomt
Gebruik unieke wachtwoorden voor belangrijke accounts, zeker voor e-mail, bankieren en sociale media.
Schakel tweestapsverificatie in en bewaar herstelcodes op een veilige plek. Een passkey of fysieke beveiligingssleutel kan extra bescherming bieden waar de dienst die ondersteunt.
Houd besturingssysteem, browser en apps bijgewerkt. Updates dichten bekende beveiligingsproblemen.
Ga bij betaalverzoeken, wachtwoordproblemen en onverwachte waarschuwingen zelf naar de officiële app of website.
Bespreek met huisgenoten of collega’s hoe je verdachte berichten meldt. Snel melden is nuttiger dan je schamen omdat je bijna of daadwerkelijk hebt geklikt.
Tweestapsverificatie verlaagt het risico als een wachtwoord is buitgemaakt, maar vervangt oplettendheid niet. Sommige aanvallen proberen je ook tot het doorgeven van een code of het goedkeuren van een inlogverzoek te verleiden. Bevestig daarom alleen een aanmelding die jij zelf net hebt gestart.
Snelle zelfcontrole
Neem na een verdacht bericht deze checklist door:
Heb ik de link of bijlage vermeden?
Heb ik de afzender en bestemming onafhankelijk gecontroleerd?
Heb ik bij twijfel de melding via de officiële app, website of een bekend telefoonnummer geverifieerd?
Heb ik het bericht gemeld en verwijderd?
Als ik gegevens heb gedeeld: heb ik wachtwoorden gewijzigd, sessies gecontroleerd en mijn bank of IT-helpdesk direct ingelicht?
Kun je de eerste drie vragen met ja beantwoorden en heb je niets ingevuld of geopend, dan heb je de belangrijkste preventiestappen gezet. Heb je gegevens gedeeld, zie je onbekende activiteit of is er geld verdwenen, wacht dan niet op meer aanwijzingen: neem direct contact op met de betrokken dienst, je bank of de Fraudehelpdesk. Geen enkele checklist kan elk phishingbericht herkennen. Onafhankelijk verifiëren en snel reageren bij een fout beperken wel de kans op verdere schade.
Informatie gecontroleerd op 1 oktober 2026. Volg altijd de actuele instructies van je bank, accountaanbieder of IT-afdeling. De menu’s van e-mail- en accountdiensten kunnen per apparaat en versie verschillen.