Home
» Hoe
»
Implementeer Matrix Synapse met Docker Compose en PostgreSQL.
Implementeer Matrix Synapse met Docker Compose en PostgreSQL.
Start Synapse als een Docker Compose-project met een permanente configuratiemap en een PostgreSQL-database. De onderstaande configuratie genereert de ondertekeningssleutels van Synapse homeserver.yaml, verbindt het met PostgreSQL en houdt de HTTP-listener op localhost, zodat u HTTPS en federatie achter een reverse proxy kunt plaatsen voordat u de server openstelt voor internet.
Synapse is de Matrix-homeserver: het slaat accounts, kamers, evenementen en media op voor een server. Docker Compose voert de Synapse- en PostgreSQL-containers uit vanuit één YAML-bestand. Dit is een startpunt voor één machine, geen complete openbare Matrix-implementatie.
Voordat je begint
Installeer Docker Engine en de Docker Compose-plugin en controleer of alles docker compose versionwerkt. Docker Desktop bevat Compose op Windows en macOS; Linux-gebruikers kunnen de Compose-plugin installeren vanuit de pakketrepository van Docker. Zie de installatie-instructies voor Docker Compose .
Kies de permanente Matrix-servernaam voordat u de configuratie genereert. Deze naam verschijnt in gebruikers-ID's, zoals @alex:matrix.example.org, en het later wijzigen ervan is geen standaard bewerking van de hostnaam. In dit voorbeeld matrix.example.orgis zowel de Matrix-servernaam als de publieke hostnaam. Voor een publieke server moet u het DNS-record naar uw host laten verwijzen en een HTTPS-reverseproxy plannen. De door Synapse gegenereerde HTTP-listener op poort 8008 is geschikt voor lokaal testen; de installatiedocumentatie vermeldt dat voor praktisch gebruik HTTPS vereist is.
1. Maak een project en een geheim aan
Maak op de Docker-host een werkmap en de permanente mappen aan. De synapsewerkmap bevat de gegenereerde configuratie en de ondertekeningssleutel; data/postgresde permanente map bevat de databasebestanden.
Kopieer de uitvoer van het commando naar een nieuw .envbestand als DB_PASSWORD=.... Houd dit bestand privé en maak er een veilige back-up van. Compose leest .envde vervangingen in het Compose-bestand; Synapse breidt die variabelen in niet automatisch uit homeserver.yaml. Je voert hetzelfde wachtwoord in voor die configuratie in stap 3.
Een projectmap scheidt de Compose-definitie, de Synapse-configuratie en de bestanden van de permanente database.
2. Definieer de twee diensten
Maak het bestand aan docker-compose.ymlin de projectmap. Dit voorbeeld gebruikt de officiële Synapse-image van Element HQ en PostgreSQL 16. De Synapse-poort is gekoppeld aan de loopback-interface in plaats van aan elke netwerkinterface. De health check zorgt ervoor dat Compose wacht tot PostgreSQL is opgestart voordat Synapse wordt gestart.
Vul de DB_PASSWORD=your-generated-valuewaarde in .envmet de willekeurige waarde uit stap 1. Voeg dit bestand niet toe aan versiebeheer. Als u later de hoofdversie van PostgreSQL wijzigt, volg dan de upgradeprocedure van PostgreSQL in plaats van simpelweg een nieuwere image naar een bestaande gegevensmap te laten verwijzen.
3. Genereer de Synapse-configuratie en selecteer PostgreSQL.
Genereer de initiële configuratie en de ondertekeningssleutel in de gekoppelde synapsemap. Gebruik dezelfde servernaam die u hierboven hebt gekozen. Stel de statistiekoptie expliciet in; hier is deze no.
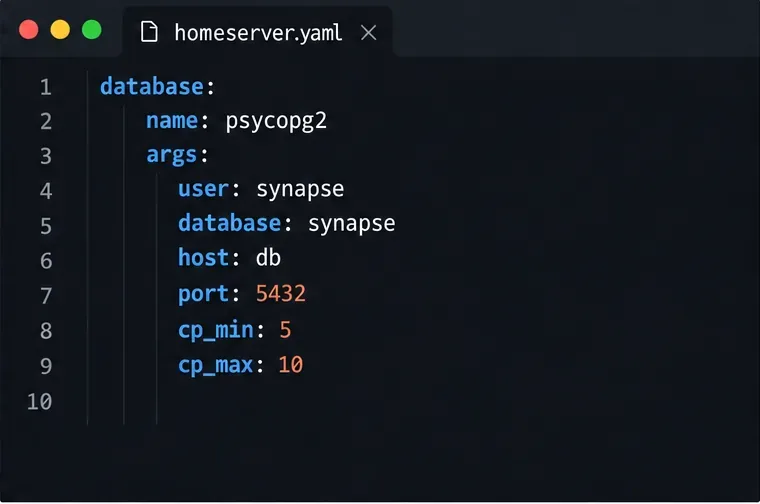
De officiële containermodus generatemaakt homeserver.yamlde benodigde ondertekeningssleutel aan. Open synapse/homeserver.yamlhet SQLite-databasegedeelte en vervang dit door het volgende. Vervang dit PASTE_THE_SAME_DB_PASSWORD_HEREdoor de exacte waarde die is opgeslagen in .env. Dit veld is een letterlijke Synapse-configuratiewaarde, geen Compose-interpolatie.
Het Synapse-databasegedeelte verwijst naar de Compose-servicenaam, db, op de interne poort van PostgreSQL.
Houd het gegenereerde registration_shared_secretbestand privé. Synapse gebruikt het voor de gebruikersregistratietool via de commandoregel; iedereen die het verkrijgt, kan accounts aanmaken, inclusief beheerders. Laat openbare registratie uitgeschakeld, tenzij u deze bewust wilt aanbieden en de bijbehorende misbruikbeveiligingsmaatregelen hebt beoordeeld.
4. Start Synapse en bekijk de logbestanden.
Valideer vanuit de map waarin het bestand zich bevindt docker-compose.ymlhet Compose-bestand en start de services:
docker compose config
docker compose up -d
docker compose ps
docker compose logs --tail=100 synapse db
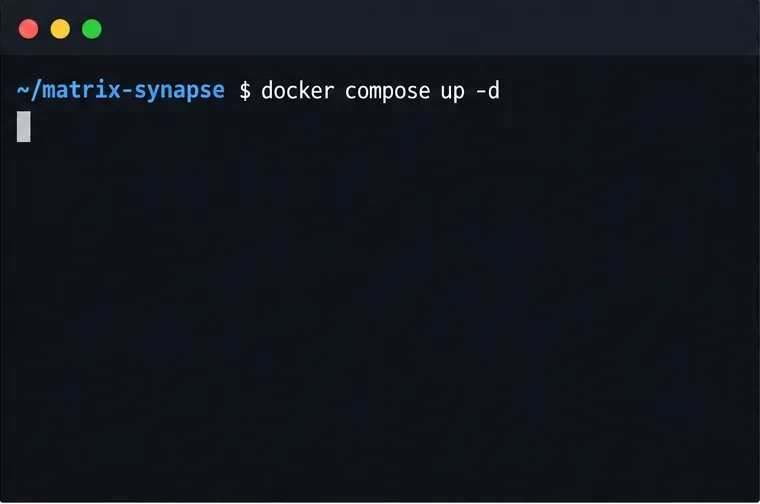
De eerste opdracht controleert of Compose het bestand kan parseren en oplossen DB_PASSWORD. De volgende opdracht start de database en homeserver op de achtergrond. Controleer de logbestanden op verbindingsfouten met de database of een ontbrekend configuratiebestand. Omdat deze configuratie de lokale mappen bind-mount, blijven de database- en Synapse-configuratie behouden wanneer containers opnieuw worden aangemaakt.
Start de Synapse- en PostgreSQL-services nadat u de configuratie hebt gegenereerd en gecontroleerd.
5. Verifieer het lokale eindpunt en maak een account aan.
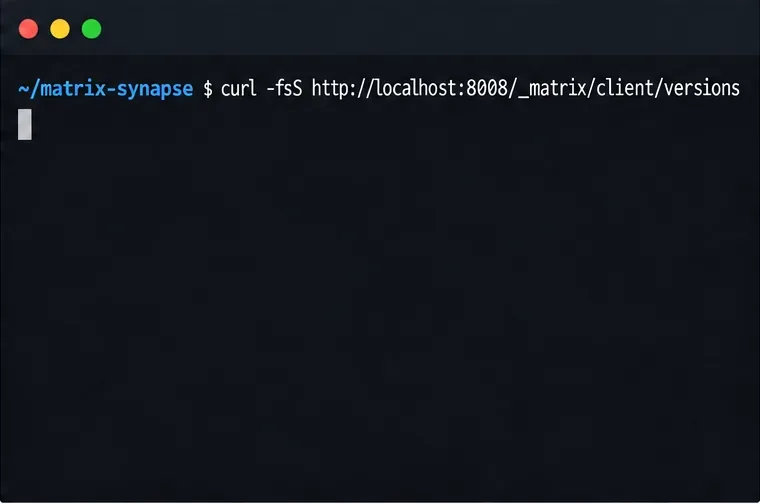
Voer het verzoek om Matrix-clientversies uit vanaf de Docker-host. Een JSON-antwoord betekent dat de client-API reageert; een leeg antwoord, een verbindingsweigering of een HTTP-fout betekent dat u de Synapse-logboeken moet controleren en moet bevestigen dat poort 8008 actief is.
Zodra het systeem reageert, kunt u interactief een eerste gebruiker aanmaken. Deze opdracht vraagt om een gebruikersnaam en wachtwoord; kies 'nee' voor beheerder, tenzij u specifiek een beheerdersaccount nodig hebt.
Een succesvolle reactie van het versies-eindpunt bevestigt dat Synapse lokaal reageert; deze voorbeeldprompt toont de controle, niet een testresultaat.
Zorg ervoor dat het veilig bereikbaar is.
De poorttoewijzing die alleen voor localhost toegankelijk is, is opzettelijk: het voorkomt directe openbare toegang tot de onversleutelde HTTP-listener. Configureer voor externe clients een reverse proxy met een geldig TLS-certificaat en stuur Matrix-paden door naar Synapse. De proxy moet de headers doorgeven X-Forwarded-For; X-Forwarded-Protoschakel in de gegenereerde listenerconfiguratie x_forwarded: truepoort 8008 in. Stel een Synapse-listener in een container niet zo in dat deze alleen aan bindt 127.0.0.1, omdat dit voorkomt dat een proxycontainer deze kan bereiken. Als de reverse proxy ook in een container zit, plaats deze dan samen met Synapse op een gedeeld Docker-netwerk en proxy naar de servicenaam synapse:8008.
Federatie is iets anders dan lokaal opstarten. Andere Matrix-servers moeten uw server kunnen vinden en bereiken, meestal via poort 8448 of via gedelegeerde HTTPS-ontdekking. DNS, reverse-proxy-routering en alle vereiste .well-knownrecords moeten overeenkomen met de gekozen servernaam. Volg de documentatie en installatiehandleiding van Synapse voor reverse-proxy's voordat u een openbare thuisserver aankondigt. Voor spraak- en videogesprekken is ook een TURN-server nodig voor een betrouwbare mediaverbinding.
Als Synapse geen verbinding kan maken met PostgreSQL, controleer dan of (de naam van de Compose-service) correct hostis db, of beide wachtwoorden exact overeenkomen en of de databasecontainer gezond is. Als het eindpunt niet bereikbaar is, controleer dan docker compose psde Synapse-logboeken en of een andere service poort 8008 al gebruikt. Maak een back-up van zowel de PostgreSQL-gegevensmap als de Synapse-configuratie en de ondertekeningssleutel; de ondertekeningssleutel is essentieel voor de identiteit van de server.