Home
» Hoe
»
Mjölnir als Matrix Room Moderation Bot uitvoeren met Docker
Mjölnir als Matrix Room Moderation Bot uitvoeren met Docker
Als de Matrix-moderatie verspreid is over persoonlijke accounts en chatrooms, gebruik dan Mjölnir als een aparte bot en geef moderators één privé-beheerruimte voor commando's. De eenvoudigste zelfgehoste configuratie maakt gebruik van Docker Compose, een apart Matrix-account en een versleutelde beheerruimte; vervolgens voeg je de communityrooms toe die Mjölnir moet beschermen en controleer je de machtigingen.
Wat Mjölnir doet – en wat het nodig heeft
Mjölnir is een Matrix-moderatiebot die beleidslijsten en moderatieacties toepast als zijn eigen account. Een homeserver is de Matrix-server waarop gebruikersaccounts en kamers worden gehost. Een beheerkamer is de privéruimte waar geautoriseerde moderators botopdrachten geven. Een beveiligde kamer is een kamer die Mjölnir monitort en kan modereren.
Voor deze handleiding heb je toegang nodig tot een Matrix-account op de homeserver, toestemming om een botaccount en kamers aan te maken, en een host met Docker Engine en de Docker Compose-plugin. Je hoeft Mjölnir geen homeserverbeheerder te maken voor gewoon kamerbeheer. Sommige serverbrede acties, zoals het deactiveren van gebruikers of het sluiten van kamers, vereisen een Synapse homeserver en serverbeheerdersrechten; laat deze rechten achterwege, tenzij je specifieke gebruikssituatie ze vereist. Zie de officiële Mjölnir-repository van het project .
1. Maak een botaccount en een privé-controlekamer aan.
Registreer een speciaal account, bijvoorbeeld @mjolnir:example.orgop je thuisserver. Gebruik niet het persoonlijke account van een moderator: aparte inloggegevens maken het makkelijker om de toegang te rouleren en de acties van de bot te onderscheiden. Maak een privéruimte aan voor moderators, schakel end-to-end-versleuteling in en nodig zowel de menselijke moderators als de bot uit. Beperk het lidmaatschap tot mensen die je vertrouwt. Iedereen in de geconfigureerde beheerruimte kan commando's geven en Mjölnir biedt geen gedetailleerdere commandorechten binnen die ruimte.
Meld u aan als de bot in een apart browserprofiel of privévenster om het Matrix-toegangstoken te verkrijgen via de Help & Over -instellingen van Element. Kopieer het token veilig naar uw configuratie. Sluit dat browservenster zonder uit te loggen; uitloggen maakt het token ongeldig. De officiële installatiedocumentatie raadt encryptie aan voor de beheerruimte en geeft aan dat encryptie moet worden ingeschakeld in de Mjölnir-configuratie, zodat de bot daar kan communiceren.
De eerste configuratiestap is het aanmaken van een aparte bot-identiteit; toon het toegangstoken hiervan nooit in een screenshot of openbaar logboek.
2. Configureer Mjölnir voor uw homeserver
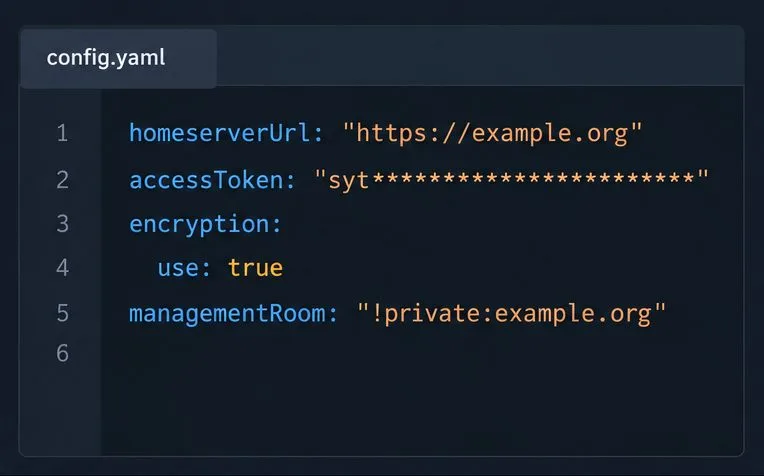
Maak op de Docker-host een permanente data-directory aan en kopieer de voorbeeldconfiguratie van het project ernaartoe ./mjolnir/config/production.yaml. Het voorbeeldbestand beschrijft aanvullende opties; stel alleen de waarden in die nodig zijn voor uw implementatie. Gebruik minimaal de client-API-URL van uw homeserver, het bottoken, native encryptie en de Matrix-ruimte-ID of -alias van de beheerruimte.
Vervang elke voorbeeldwaarde. Een kamer-ID begint met !; een alias begint met #. Plak geen matrix.tolink in managementRoom. Behandel het configuratiebestand en het token als geheimen: beperk de toegang tot het bestand, houd het bestand buiten versiebeheer en publiceer het niet in ondersteuningsverzoeken. Als de bot de beheerkamer niet kan decoderen, controleer dan de versleutelingsinstelling opnieuw en bevestig dat de bot zich bij de kamer heeft aangesloten.
Het voorbeeld illustreert de vereiste configuratievelden; vervang de voorbeeldwaarden voor server, token en kamer-ID door uw eigen waarden.
3. Start de Docker Compose-service
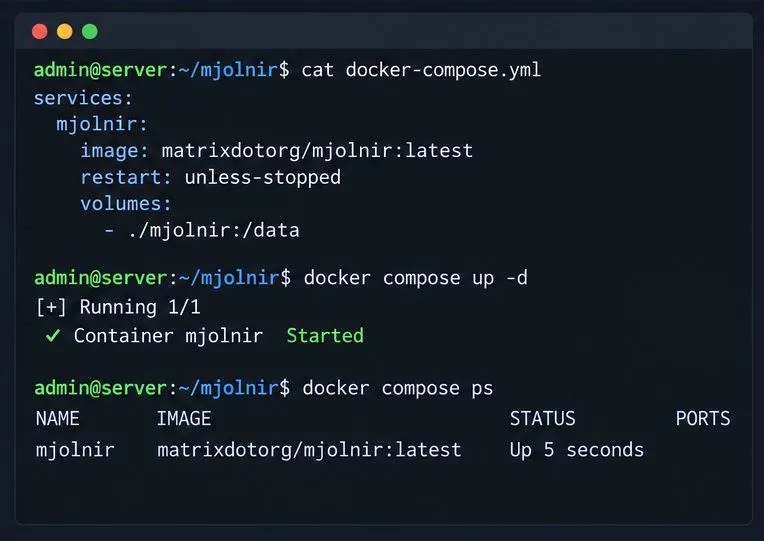
De officiële Docker-instructies gebruiken de matrixdotorg/mjolnirimage en koppelen een hostdirectory aan /data. Maak docker-compose.ymlnaast de mjolnirdirectory het volgende aan:
Start Mjölnir vanuit die map met het commando ` docker compose up -d. De gekoppelde map zorgt ervoor dat de configuratie en botgegevens behouden blijven wanneer de container opnieuw wordt aangemaakt. De officiële handleiding gebruikt de latest`tag` als voorbeeld; kies voor een productieserver een releasetag die je hebt getest en noteer deze, zodat upgrades weloverwogen verlopen. Volg de opstartinstructies met het commando ` docker compose logs -f --tail 100 mjolnir. Wacht op de opstartberichten van Mjölnir in de beheerruimte voordat je verdergaat.
Start de service vanuit de map waarin het Compose-bestand zich bevindt en controleer vervolgens de logbestanden op opstartfouten.
4. Stel een beleidslijst op en beveilig de kamers.
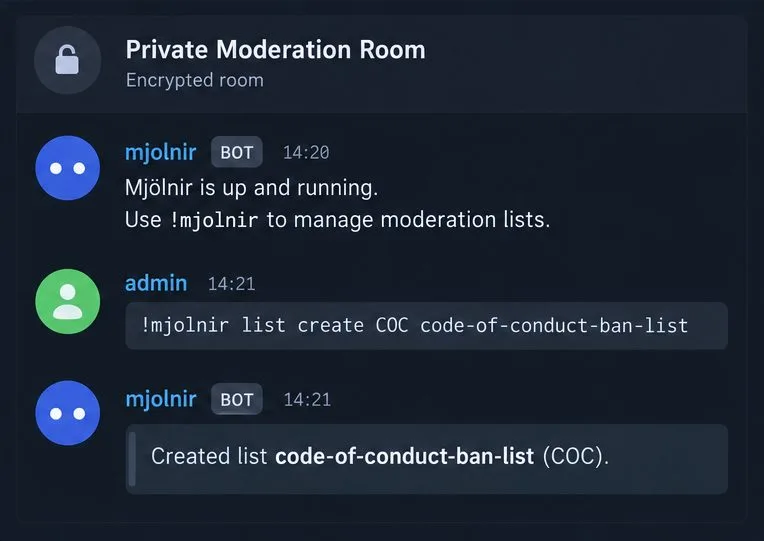
Vraag de bot in de beheerkamer om hulp !mjolnir helpals deze niet reageert. Maak een banlijst aan met een korte code en een kameraliasnaam en stel deze in als de standaardlijst:
!mjolnir list create COC code-of-conduct-ban-list
!mjolnir default COC
Mjölnir maakt de lijstruimte aan en nodigt je uit om deze te delen. Een beleidslijst is een Matrix-ruimte met moderatieregels, dus controleer de zichtbaarheid en het ledenbestand voordat je deze deelt. Voeg elke communityruimte toe die je door Mjölnir wilt laten monitoren:
De bot heeft voldoende bevoegdheden nodig in elke beveiligde ruimte om moderatieacties uit te voeren, zoals het blokkeren van gebruikers en het verwijderen van gebeurtenissen. Gebruik de bevoegdhedeninstellingen van de ruimte om alleen de benodigde machtigingen te verlenen. De verifyopdracht controleert of Mjölnir de vereiste machtigingen heeft in beveiligde ruimtes. Voeg de bot toe aan een ruimte voordat u deze beveiligt. Stel dit niet protectAllJoinedRoomszomaar in: dit breidt de beveiliging uit naar ruimtes waaraan de bot deelneemt en maakt het selecteren van elke ruimte minder nuttig.
Zodra de bot reageert in de privébeheerruimte, maak dan een lijst aan en test de commando's daar.
Controleer de instellingen en vermijd veelgemaakte fouten.
De bot is online:docker compose ps de service draait, de logboeken tonen geen herhaalde authenticatie- of versleutelingsfouten en de bot plaatst zijn opstartstatus in de beheerruimte.
Het gebruik van commando's is beperkt: moderators kunnen !mjolnir statusdeze alleen gebruiken !mjolnir rulesin de daarvoor bestemde ruimte. Test commando's niet in een openbare ruimte.
Kamers zijn beveiligd:!mjolnir rooms er wordt een lijst gegeven van de beoogde kamers en !mjolnir verifyer wordt gemeld dat de stroomvoorziening toereikend is.
Geheimen blijven privé: het token bevindt zich niet in een openbare opslagplaats, shellgeschiedenis of gepubliceerde logbestanden. Indien het token openbaar wordt gemaakt, moet het worden ingetrokken of geroteerd door de botsessie af te sluiten en de configuratie bij te werken voordat de bot opnieuw wordt gestart.
Als de bot niets doet, controleer dan eerst of de ID of alias van de beheerruimte correct is en of de bot lid is van de beheerruimte. Controleer voor versleutelde ruimtes of versleuteling is ingeschakeld en of de bot berichten kan decoderen. Als de moderatie slechts in één ruimte mislukt, controleer dan of deze beveiligd is en of de machtigingsniveaus de gevraagde actie toestaan. Raadpleeg voor de commandosyntaxis en configuratieopties de actuele Mjölnir-moderatorhandleiding , de Docker-installatiehandleiding en de voorbeeldconfiguratie .