Home
» Hoe
»
Plaats Collabora achter Nginx zonder WebSockets te verstoren.
Plaats Collabora achter Nginx zonder WebSockets te verstoren.
Plaats Collabora op een dedicated HTTPS-hostnaam in Nginx, stuur de editor- en discovery-paden door naar coolwsd, en voeg expliciet de WebSocket-upgradeheaders toe aan de live socket-routes. Voor één host kan Nginx de publieke TLS beëindigen en HTTP naar Collabora verzenden via een privé-interface; als Nginx en Collabora in verschillende containers draaien, gebruik dan de Collabora-servicenaam op hun gedeelde netwerk in plaats van 127.0.0.1.
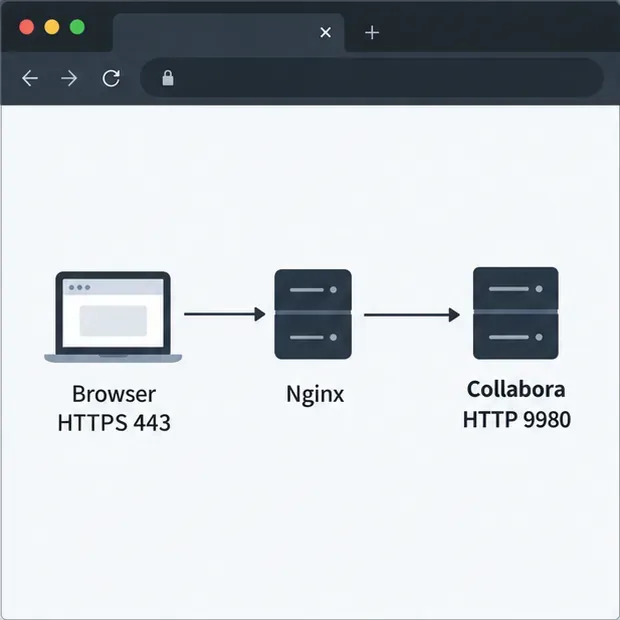
De verbindingsconfiguratie voor dit voorbeeld is als volgt: de browser gebruikt HTTPS op poort 443, terwijl Nginx het verkeer doorstuurt naar Collabora via een privé HTTP-upstream op poort 9980.
Dit voorbeeld gaat ervan uit dat gebruikers de verbinding openen https://office.example.comen dat Nginx het certificaat afhandelt. De standaard luisterpoort van Collabora is 9980; gebruik de poort die bereikbaar is in uw implementatie. Een URL-prefix zoals https://example.com/collabora/vereist afgestemde pad- en service-root-instellingen, dus deze root-host-configuratie wordt niet ongewijzigd toegepast.
1. Definieer de upstream- en WebSocket-verbindingsmap.
Voeg in de Nginx- httpcontext een upstream-naam voor Collabora toe en een map die de verbindingsheader upgradealleen instelt wanneer een client een WebSocket-verzoek indient. Plaats dit blok buiten elk ander serverblok. Vervang het adres als Nginx Collabora op een andere manier bereikt.
Als Nginx zelf een container is, 127.0.0.1verwijst dit naar die Nginx-container, niet naar de Collabora-container. Op een gedeeld Docker-netwerk kan de upstream in plaats daarvan zijn server collabora:9980;, waarbij de servicenaam wordt gebruikt die in dat netwerk wordt opgelost.
2. Voeg de virtuele HTTPS-host en de Collabora-routes toe.
Binnen het HTTPS- serverblok voor office.example.com, moet u de browserbronnen, discovery-eindpunten, WebSocket-verbindingen en de overige Collabora-paden doorsturen. De locaties volgen de proxyrichtlijnen van Collabora. Plaats specifieke socketlocaties boven de bredere cool/ loolroute, zodat Nginx de WebSocket-headers correct toepast.
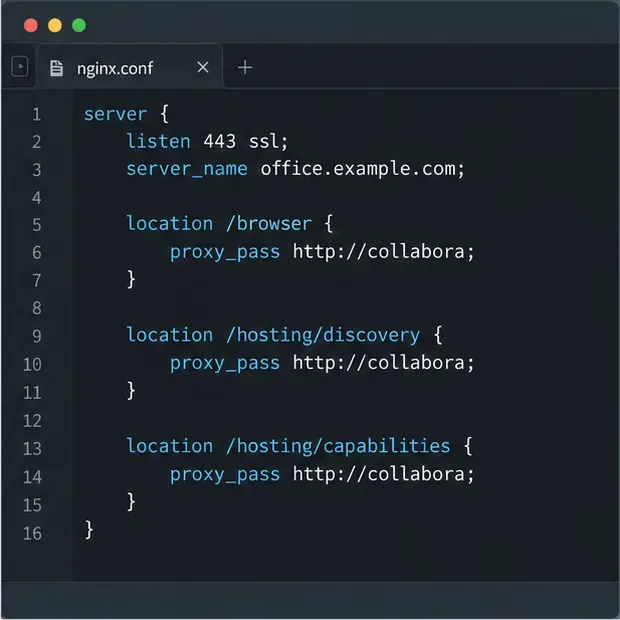
Uittreksel uit de Nginx-route: browserassets, WOPI-ontdekking en mogelijkheden worden allemaal doorgegeven aan dezelfde Collabora-upstream.
Vervang de certificaatpaden door de bestanden voor uw host. Als uw installatie geen gebruikmaakt van de beheerdersconsole, is de /cool/adminwslocatie mogelijk niet nodig voor het bewerken van documenten; de hoofdroute /cool/.../wsis essentieel. De proxy_read_timeouthier genoemde waarde van één uur is slechts een voorbeeld en geen universele vereiste. De standaard time-out voor proxy-leesbewerkingen van Nginx is 60 seconden tussen opeenvolgende leesbewerkingen. Kies een waarde die langer is dan de benodigde inactiviteitsperioden voor uw sessies, of maak gebruik van voldoende WebSocket-pingverkeer indien ondersteund.
3. Stem de TLS-modus van Collabora af op de proxy-hop.
Gebruikers moeten Collabora via HTTPS kunnen bereiken, zelfs wanneer de privéverbinding tussen Nginx en Collabora HTTP gebruikt. In die TLS-terminatieconfiguratie moet coolwsdde proxy als TLS-terminator worden behandeld: SSL wordt uitgeschakeld op de interne listener en SSL-terminatie wordt ingeschakeld. Pas deze instellingen toe via de methode die wordt ondersteund door uw pakket of containerimage en herstart/herlaad Collabora zoals de documentatie vereist.
Uittreksel uit de WebSocket-route: HTTP/1.1 en de Upgrade/Connection-headers zorgen ervoor dat Nginx de liveverbinding van de editor kan tunnelen; pas de lees-time-out aan uw omgeving aan.
Gebruik alleen een HTTP-upstream op een vertrouwd privénetwerk en blokkeer openbare toegang tot poort 9980. Als het beleid encryptie tussen Nginx en Collabora vereist, gebruik dan een HTTPS-upstream en configureer certificaatverificatie correct; schakel verificatie niet uit om een certificaatmismatch te verbergen. De documentatie over proxy-instellingen van Collabora maakt onderscheid tussen SSL bij de proxy en SSL tussen de proxy en de server coolwsd.
Stel de Collabora-URL in de opslagintegratie ook in op de openbare HTTPS-hostnaam. Voor Nextcloud vereist de beheerdershandleiding dat de browser en beide servers elkaar via HTTP(S) kunnen bereiken, met overeenkomende externe protocollen. Beperk de WOPI-whitelist tot de verwachte opslaghost en het Collabora-adres; verruim deze niet te veel om een proxy-routeringsfout op te lossen.
4. Test de configuratie vanaf beide kanten.
Controleer de Nginx-syntaxis voordat je het opnieuw laadt:
sudo nginx -t
sudo systemctl reload nginx
Als Nginx in een container draait, gebruik dan de validatie- en herlaadprocedure van die container. Test vanaf de Nextcloud-host de openbare Collabora-eindpunten met de daadwerkelijke hostnaam:
Open die HTTPS-URL's ook vanuit een gebruikersbrowser. Ze controleren de bereikbaarheid, maar een succesvolle ontdekkingsreactie alleen bewijst niet dat documentbewerking werkt. Open een document en gebruik het netwerkpaneel van de browser om te controleren of de assets worden geladen en de /cool/.../wsverbinding open blijft. Een succesvolle HTTP/1.1 WebSocket-verbinding wordt meestal weergegeven 101 Switching Protocols; de exacte weergave kan afhangen van de browser en het transportprotocol. Als deze standaardconfiguratie werkt in Firefox, maar niet in Chromium, controleer dan de aanvraagmethode en het protocol. Een Collabora-probleemrapport voor versie 25.04 beschrijft een Chromium WebSocket via HTTP/2 die CONNECTeen 405-foutmelding geeft; het rapport is nog steeds open, zoals gecontroleerd op 9 oktober 2026. Dit is een versiespecifiek rapport, geen universeel gedrag. Vergelijk uw Collabora-, Nginx- en browserversies voordat u HTTP/2-instellingen wijzigt. Zie Collabora-probleem 12155 .
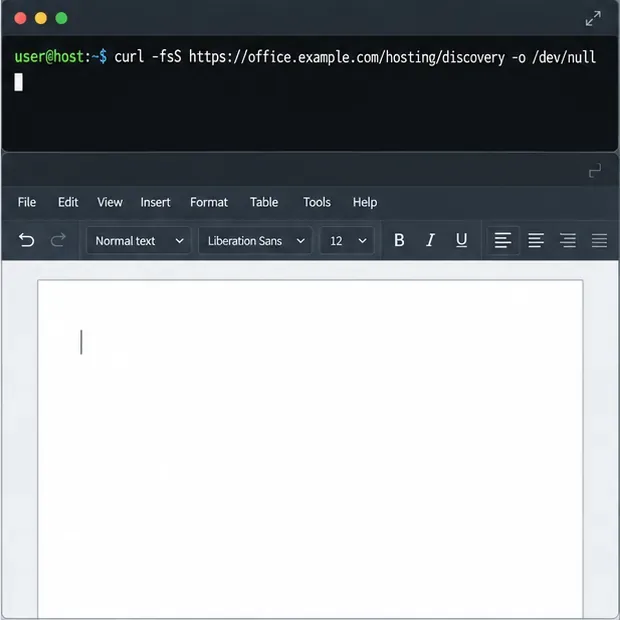
Verificatieweergave: de terminal toont de detectiecontrole die moet worden uitgevoerd, terwijl de editor klaar is voor een aparte test met een echt document; dit voorbeeld geeft geen resultaat weer.
Als de detectie mislukt, controleer dan het foutenlogboek van Nginx en verifieer de upstream hostnaam, poort en het protocol. Als de detectie wel werkt, maar bewerken geen verbinding kan maken, controleer dan de WebSocket-route, headers, time-out en de Collabora-logboeken. Een WOPI-autorisatiefout wijst op de whitelist van de opslaghost. De handleiding voor probleemoplossing van Nextcloud Office raadt aan om de bereikbaarheid vanuit de browser, Nextcloud en Collabora te controleren en vervolgens de logboeken van beide servers te bekijken.
De Nginx WebSocket-proxyhandleiding legt uit waarom Upgradede parameters Connectionexpliciet moeten worden doorgegeven en waarom het gedrag van de inactiviteitstime-out van belang is. Zie de referentie van de Nginx-proxymodule voor meer informatie over het gedrag van de directive. Zodra de controles geslaagd zijn, opent, bewerkt, slaat u een testdocument op en heropent u het voordat u gebruikers uitnodigt om de nieuwe route te gebruiken.