Home
» Hoe
»
Zorg dat Collabora CODE werkt op ARM64 met de juiste image.
Zorg dat Collabora CODE werkt op ARM64 met de juiste image.
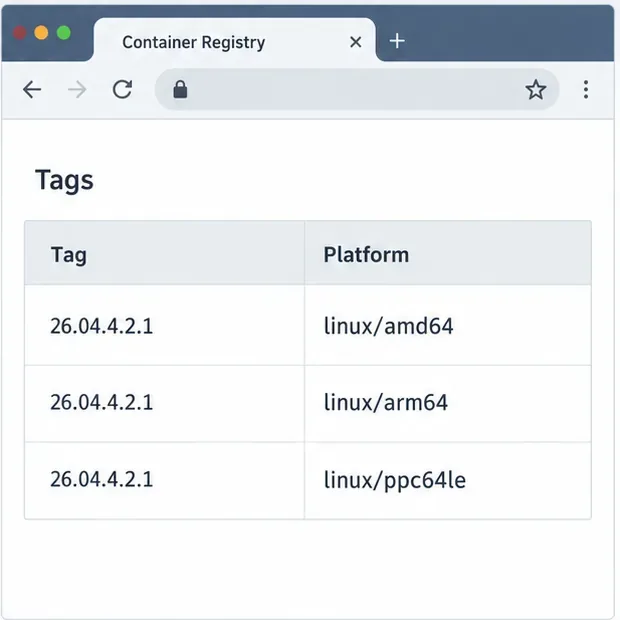
Een Collabora CODE-container die direct afsluit op een ARM64-host gebruikt vaak het verkeerde imageplatform, maar ARM64 zelf wordt niet per se niet ondersteund. Controleer eerst de architectuur (32-bits of 64-bits) van de host, het gepubliceerde manifest van de exacte imagetag en eventuele Compose-platformoverrides voordat u machtigingen wijzigt of de image opnieuw bouwt. Zoals gecontroleerd op 10 oktober 2026, bevat de officiële CODE-image ARM64-builds; Docker Hub vermeldt de 26.04.4.2.1tag voor linux/arm64.
Begin met de host- en Docker-architectuurcommando's; vergelijk de resultaten met het imageplatform dat u wilt gebruiken.
1. Identificeer de hostarchitectuur en de exacte opstartfout.
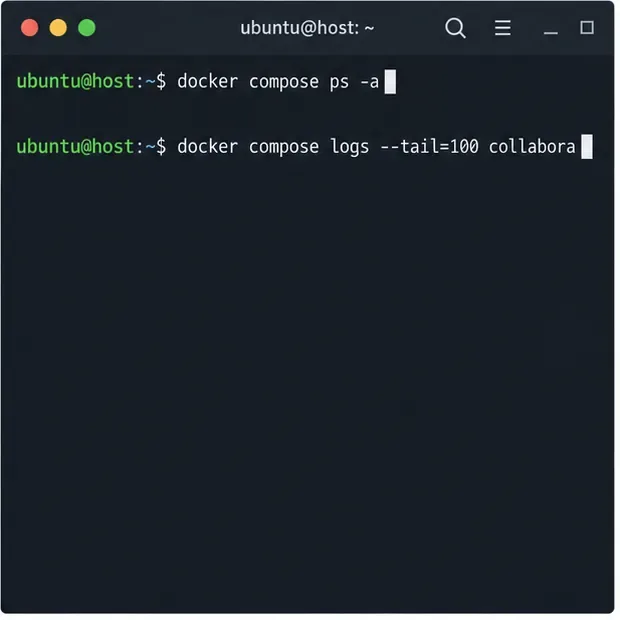
Voer deze opdrachten uit op de Docker-host, niet in de gestopte Collabora-container. Vervang de naam collaboraals uw Compose-service een andere naam heeft:
uname -m
docker info --format '{{.Architecture}}'
docker compose ps -a
docker compose logs --tail=100 collabora
Een 64-bits ARM Linux-host rapporteert doorgaans aarch64vanaf uname -m. Een waarde zoals armv7lduidt meestal op een 32-bits ARM-kernelplatform, wat verschilt van linux/arm64. Het architectuurlabel van Docker kan een andere spelling gebruiken, dus vergelijk het hosttype, de Compose-configuratie en het imagemanifest in plaats van mechanisch één tekenreeks te matchen.
Lees het eerste fatale bericht en de exitstatus. "No matching manifest for linux/arm64" betekent dat de geselecteerde tag geen overeenkomende variant heeft voor het gevraagde platform. "Exec format error" duidt op een architectuurmismatch of een expliciet afgedwongen extern platform. Een permissiefout of een geheugenprobleem heeft een andere oorzaak; beschouw niet elke herstartlus als een ARM-compatibiliteitsfout.
2. Controleer of de tag een ARM64-image publiceert.
Controleer de tag in het register voordat u de host wijzigt:
Zoek linux/arm64in de platformlijst. Op 10 oktober 2026 toonde de officiële Docker Hub-taglijst het platform voor zowel latestals 26.04.4.2.1. De CODE-pagina van Collabora identificeert x86-64, ppc64 en arm64 als ondersteunde hostarchitecturen. De versie van de tag is gemakkelijker te reproduceren tijdens het oplossen van problemen. Tags en manifesten kunnen veranderen, dus controleer de exacte versie die u wilt implementeren in plaats van ervan uit te gaan dat elke historische tag dezelfde architecturen heeft.
De vermelde releasetag heeft naast amd64 en ppc64le ook een native ARM64-variant; controleer het live register voor de tag die u gebruikt.
Docker selecteert automatisch een overeenkomende variant wanneer de tag multi-platform is en er geen overschrijving is die het doel wijzigt. Het Docker- commando voor beeldinspectie toont de platforms die voor een registry-image zijn gepubliceerd.
3. Verwijder een AMD64-override en haal de native variant op.
Controleer de opgeloste Compose-service, inclusief override-bestanden, op een geforceerde platform: linux/amd64. De Docker CLI-variabele DOCKER_DEFAULT_PLATFORMkan ook het standaardplatform instellen voor opdrachten die een platformvlag accepteren. platformHet veld van Compose selecteert expliciet het doelbesturingssysteem en de architectuur, dus verwijder een onjuiste override of stel deze in op ARM64. Als u hebt jq, inspecteer dan de samengevoegde instellingen zonder irrelevante omgevingswaarden af te drukken: docker compose config --format json | jq '.services.collabora | {image, platform}'. De Compose-servicereferentie definieert dit veld. DOCKER_DEFAULT_PLATFORMis gedocumenteerd in de Docker CLI-referentie .
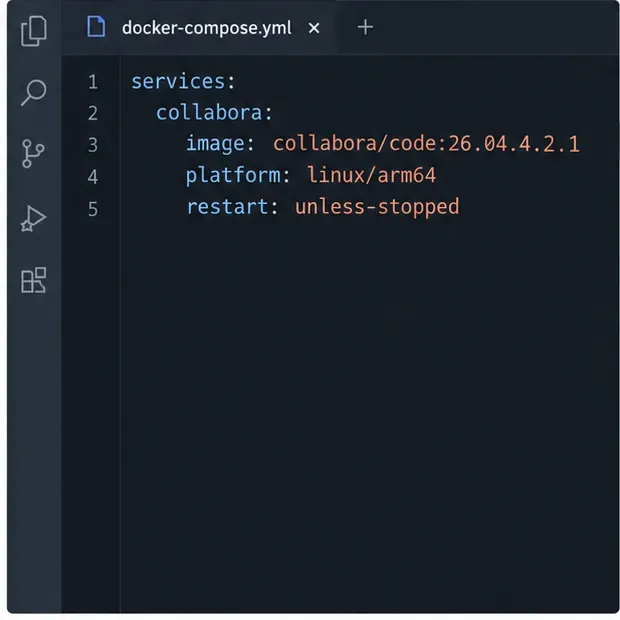
Gebruik dit Compose-fragment om de geverifieerde versie te selecteren en, indien nodig, expliciet linux/arm64 als doelplatform te kiezen.
Dit is een fragment: voeg de regels voor de image en het platform samen met uw bestaande service en behoud de vereiste instellingen. Als Docker het native ARM64-manifest al correct selecteert, platformis deze regel optioneel. Vervang deze regel collaborain de onderstaande opdrachten als uw Compose-service een andere naam heeft.
docker compose pull collabora
docker compose up -d --force-recreate collabora
Gebruik de vastgezette tag zoals weergegeven, of een andere release waarvan u het manifest zojuist hebt geverifieerd. De latest-arm64tag wordt ook door Docker Hub weergegeven, maar de inhoud ervan verandert naarmate releases wijzigen. Het vastzetten van een versie maakt een terugdraaiing en een latere vergelijking voorspelbaarder. Vermijd het forceren linux/amd64van emulatie als eerste oplossing wanneer een native ARM64-image beschikbaar is; emulatie voegt overhead toe en maakt de diagnose bij het opstarten minder direct.
4. Stel diagnoses van niet-architectuurgerelateerde fouten en controleer vervolgens de opstartprocedure.
Als de native image nog steeds bestaat, gebruik dan het logboek en de status in plaats van de containerrechten uit te breiden:
Nadat je de service opnieuw hebt aangemaakt, kun je met deze commando's controleren of Compose de container actief houdt en de opstartberichten ervan lezen.
Signaal
Volgende actie
no matching manifest
Controleer de exacte tag en het geselecteerde platform; kies een tag die vermeld staat linux/arm64.
exec format error
Verwijder een AMD64-override, download de image opnieuw en inspecteer de lokale image-architectuur.
Controleer de bind-gemounte bestanden en mappen, hun eigenaar en modus, en de verwachte toegang van de container. Corrigeer de specifieke mount in plaats van chmod -R 777of te gebruiken privileged: true.
OOMKilled=true, vaak met exitcode 137
Controleer de geheugenbelasting van de host en eventuele geheugenlimieten van de container; exitcode 137 alleen is geen bewijs voor een OOM-kill (Out of Memory).
Gebruik de containernaam of -ID die wordt weergegeven docker compose ps -aom de exitstatus te controleren:
Docker documenteert de inspectie van containers en de containerlogboeken voor deze controles. Verwijder geen persistente volumes en geef de hele container geen privileges alleen om een architectuurprobleem te testen.
Controleer de opgehaalde afbeelding en de actieve service.
Controleer of de lokale beeldweergave de beoogde architectuur weergeeft:
De verwachte waarde is linux/arm64. Controleer vervolgens docker compose ps -aof de container stabiel draait en bekijk de meest recente logbestanden op fatale opstartfouten. Zodra de container is verbonden met uw opslagplatform of reverse proxy, kunt u een verzoek indienen /hosting/discoveryvia de geconfigureerde Collabora-URL en een testdocument openen. Controleer de taglijst van het register opnieuw vóór upgrades, omdat de beschikbare versies en platformmanifesten kunnen veranderen.