Home
» PC-tips
»
Stel de Gooroom-browserisolatie in via het beleid van uw organisatie.
Stel de Gooroom-browserisolatie in via het beleid van uw organisatie.
Een intern portaal dat in de verkeerde Gooroom-browser wordt geopend, of een externe site die wordt geblokkeerd, wijst meestal op een vertrouwensbeleid van de browser in plaats van een normale browsevoorkeur. De browserbeveiliging van Gooroom leidt sites via vertrouwde of niet-vertrouwde browserprocessen. In Hancom Gooroom-implementaties beschrijft de leverancier GPMS als een centraal platform voor instellingenbeheer en stelt dat Gooroom Browser verschillende beleidsregels toepast afhankelijk van de bestemming; zie de productpagina van Hancom Gooroom . Gewone gebruikers hebben mogelijk een beheerder nodig om de classificatie van een site te wijzigen. Op 9 oktober 2026 bevat het openbare materiaal van de leverancier geen actueel stapsgewijs GPMS-menupad, dus raadpleeg de handleiding voor uw specifieke implementatie in plaats van te gissen.
Wat regelt de browserisolatie van Gooroom?
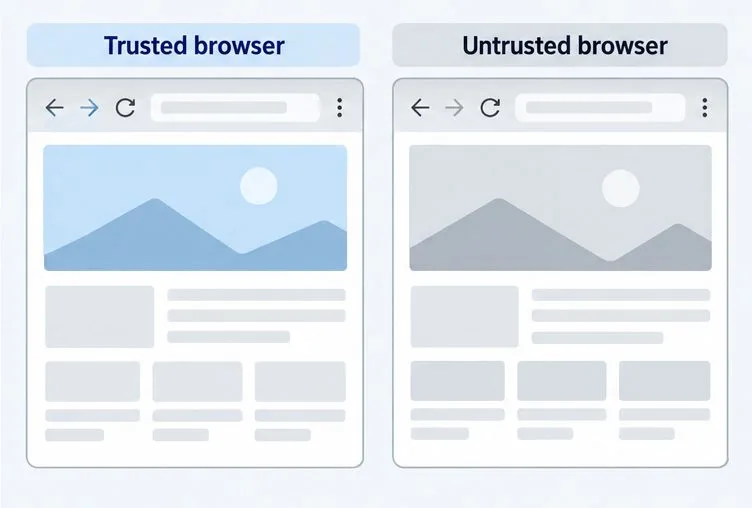
Gooroom Browser is een op Chromium gebaseerde browser met aparte processen en beleidsregels voor vertrouwd en niet-vertrouwd browsen, die per bestemming kunnen verschillen. Dit onderscheid maakt deel uit van het beveiligingsontwerp van Gooroom; het is niet hetzelfde als het kiezen van een privacymodus of het wijzigen van een site-machtiging, zoals toegang tot de camera. Hancom beschrijft deze browserbeveiliging als het toepassen van beleidsregels op basis van de toegangsbestemming, inclusief een verschillende afhandeling voor vertrouwd en niet-vertrouwd browsen. Op de productpagina wordt GPMS ook beschreven als een manier om apparaatinstellingen centraal te beheren.
“Gooroom OS” kan verwijzen naar verschillende edities of implementaties. Hancom Gooroom en een op Gooroom gebaseerde image van een organisatie bieden mogelijk niet dezelfde beheertools of menu's. De openbare productinformatie bevestigt het beleidsmodel, maar publiceert niet de huidige GPMS-navigatie, de namen van beleidsvelden of een universele schakelaar voor eindgebruikers. De onderstaande stappen richten zich daarom op een veilige configuratieworkflow in plaats van op verzonnen knopnamen.
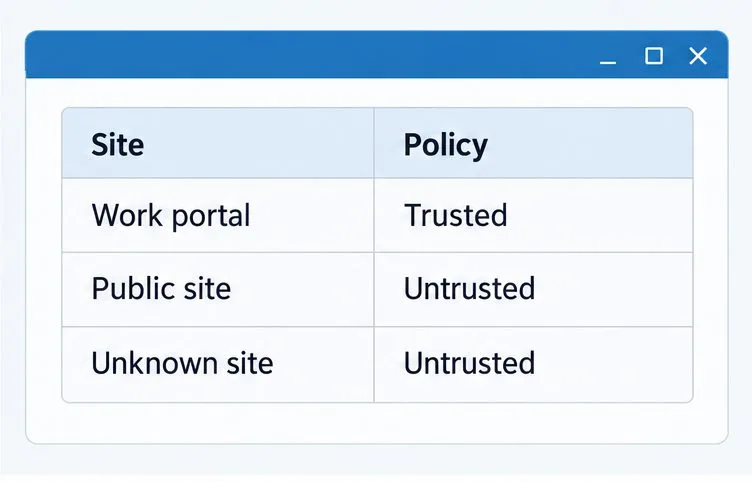
De vier onderstaande interfacepanelen zijn illustratieve afbeeldingen en geen schermafbeeldingen van een specifieke Gooroom-release. De voorbeeldclassificaties voor websites zijn niet de standaardinstellingen voor uw organisatie.
Noteer de editie en versie die op uw apparaat worden weergegeven voordat u een beleidswijziging aanvraagt.Een planningswerkblad helpt een beheerder bij het beoordelen van voorgestelde locatieclassificaties voordat deze worden toegepast.Raadpleeg de GPMS-documentatie van de organisatie voor de juiste instellingen in de geïmplementeerde versie.De browserbeveiliging van Gooroom is bedoeld om vertrouwde en onbetrouwbare browseprocessen van elkaar te scheiden.
Voordat u een browserbeleid wijzigt
Identificeer eerst de geïnstalleerde editie en versie, en of de computer door de organisatie wordt beheerd. Noteer deze informatie uit het 'Over'-scherm of het systeeminformatiescherm, indien beschikbaar. Als GPMS niet aanwezig is of als u geen beheerdersrol hebt, vraag dan de apparaatbeheerder om de ondersteunde beleidsroute te bevestigen. Probeer niet om browserbeleidsbestanden of Chromium-vlaggen te bewerken als alternatief; deze wijzigingen hebben mogelijk geen invloed op de aparte browserbeveiliging van Gooroom en kunnen conflicteren met het beheerde beleid.
Maak een korte lijst van sites die een andere aanpak vereisen. Vermeld voor elke service de hostnaam en de zakelijke reden waarom deze als betrouwbaar moet worden beschouwd. Een aanmeldingsproces kan via meerdere door de organisatie beheerde hostnamen worden doorgestuurd, dus vraag de service-eigenaar welke bestemmingen vereist zijn. Beschouw niet een volledig publiek domein als betrouwbaar alleen omdat er maar één pagina nodig is.
Hoe configureert u het beleid op een veilige manier?
Bevestig wie de beleidsbeheerder is. Als uw apparaat wordt beheerd, stuur dan de editie, release, de betreffende site en het verwachte gedrag naar uw IT- of beveiligingsbeheerder. Vraag voor een Hancom Gooroom-apparaat of die implementatie GPMS gebruikt voor Gooroom Browser-beleid. Als u een andere Gooroom-image beheert, raadpleeg dan de bijbehorende beheerhandleiding.
Spreek een classificatie af voor de website. Laat de beleidseigenaar bepalen of de betreffende host tot het vertrouwde of niet-vertrouwde proces behoort. Houd onbekende en openbare websites onder de niet-vertrouwde status van de organisatie, tenzij de beveiligingsverantwoordelijke een specifieke uitzondering goedkeurt. Scheid de vertrouwensclassificatie van de website van andere controles, zoals of downloads zijn toegestaan; de openbaar beschikbare productpagina specificeert deze gedetailleerde beleidsvelden niet.
Voer de wijziging door met behulp van de bijbehorende beheerdershandleiding. Een geautoriseerde beheerder moet de GPMS- of beheermethode gebruiken die is gedocumenteerd voor de geïnstalleerde versie, de goedgekeurde hostregel toepassen op de beoogde gebruiker of apparaatgroep en voorkomen dat de regel wordt uitgebreid tot buiten de gevraagde service. Omdat de openbare documentatie het huidige consolepad of de beleidssyntaxis niet weergeeft, moet u stoppen en de implementatiehandleiding of de ondersteuning van de leverancier raadplegen als de relevante besturingselementen niet duidelijk worden geïdentificeerd. Kopieer geen menunamen van een andere Gooroom-versie.
Test eerst op één beheerd apparaat. Nadat de beheerder heeft gemeld dat het beleid is toegepast, sluit en heropent u Gooroom Browser indien de implementatie-instructies dit vereisen. Test één goedgekeurde interne site en één goedgekeurde, niet-vertrouwde testlocatie. Gebruik geen actieve, kwaadwillende site om de isolatie te testen.
Wat als een website nog steeds in de verkeerde browser wordt geopend?
Noteer het exacte adres na omleidingen, het venster of de browser die werd geopend, de apparaatversie en -uitvoering, en het tijdstip van de test. Geef deze gegevens door aan de beleidsbeheerder, zodat deze de toegewezen regel kan controleren en kan nagaan of deze het apparaat heeft bereikt. Een ontbrekende omleidingshost of een regel die op de verkeerde apparaatgroep is toegepast, kan een discrepantie verklaren, maar de beheerder moet dit controleren aan de hand van de beleidsgegevens van de implementatie.
Als de site geblokkeerd is, voeg deze dan niet zomaar toe aan de lijst met vertrouwde sites om de blokkering te omzeilen. Controleer eerst bij de eigenaar van de service of het adres legitiem en vereist is, en vraag vervolgens de beveiligingsbeheerder om de meest strikte goedgekeurde uitzondering te kiezen. Als de verwachte browserindicator of beheerstatus niet zichtbaar is, gebruik dan de verificatiemethode in de documentatie van uw Gooroom-versie; de openbare bronnen definiëren geen universele statuspagina.
Hoe kunt u bevestigen dat de wijziging is doorgevoerd?
Vraag de beheerder te bevestigen dat de nieuwe regel is toegewezen aan het juiste apparaat of de juiste gebruikersgroep. Controleer vervolgens of de goedgekeurde werksite wordt geopend in het vertrouwde browserproces en of de niet-vertrouwde testbestemming in het niet-vertrouwde proces blijft, met behulp van de indicatoren die voor uw implementatie zijn gedocumenteerd. Als een van beide bestemmingen anders wordt behandeld, rapporteer dan de uiteindelijke URL en stop met het uitbreiden van de lijst met vertrouwde bestemmingen totdat de regel is gecontroleerd.