Home
» Hoe
»
Stel een veilig wachtwoord in voor de Collabora-beheerconsole.
Stel een veilig wachtwoord in voor de Collabora-beheerconsole.
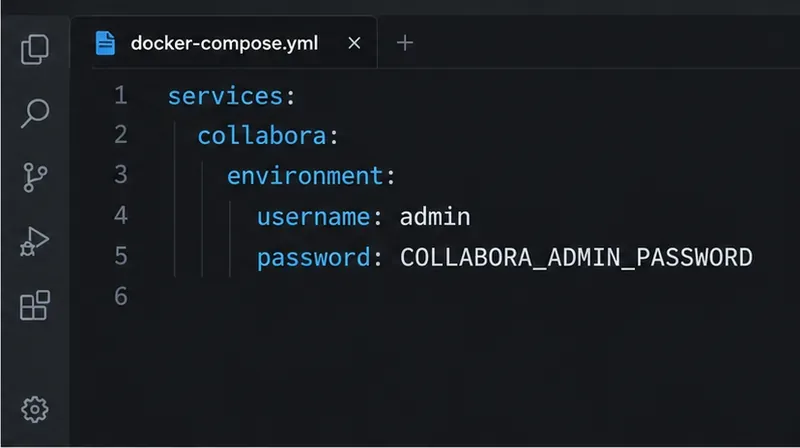
Stel het wachtwoord voor de Collabora Online Admin Console in op de manier waarop uw server is geïmplementeerd: voor de CODE Docker-image configureert u de usernameomgevingsvariabelen password; voor een Linux-pakketinstallatie voert u het volgende commando uit coolconfig set-admin-password: . Start vervolgens de service opnieuw of maak deze opnieuw aan en meld u aan bij de beheerderspagina om te controleren of de nieuwe inloggegevens werken.
De beheerdersconsole gebruikt een eigen aanmeldformulier; de inloggegevens hiervoor staan los van uw documentplatformaccount.
Weet welk wachtwoord je wijzigt.
De beheerdersconsole is de pagina voor servicebeheer van Collabora Online. Deze staat los van het beheerdersaccount voor Nextcloud of een ander opslagplatform, en het wijzigen van het wachtwoord heeft geen invloed op de inloggegevens van documentgebruikers of de referenties die uw platform gebruikt om verbinding te maken met Collabora. Installaties via Docker en pakketten gebruiken ook verschillende configuratieworkflows, dus controleer uw implementatie voordat u iets wijzigt.
usernameVoor CODE in Docker documenteert Collabora passwordde instellingen voor de containeromgeving. Voor pakketgebaseerde installaties kan de configuratietool van Collabora het beheerderswachtwoord interactief instellen. De huidige configuratiehandleiding geeft aan dat direct gebruik van deze admin_console.passwordinstelling op de meeste platforms wordt afgeraden en beveelt PAM of coolconfigeen andere methode aan. Zie de documentatie van Collabora over de CODE Docker-image en de configuratiehandleiding van Collabora .
Bereid je voor voordat je je inloggegevens wijzigt.
Controleer de hostnaam, de container- of servicenaam en of Collabora in Docker of als Linux-pakket draait. Als u meerdere instanties hebt, noteer dan welke instantie uw gebruikers bedient.
Kies een uniek wachtwoord en bewaar dit in uw wachtwoordbeheerder of in de geheime opslag voor implementaties. Gebruik geen voorbeeldwachtwoord uit een handleiding.
Als u Docker Compose beheert, maak dan een back-up van het Compose-bestand of commit het zonder geheime gegevens te committen. Beperk de toegang tot het bestand met de geheime gegevens; omgevingsvariabelen blijven zichtbaar voor beheerders die de container kunnen inspecteren.
Houd het beheerdersgedeelte achter uw normale toegangsbeheer. Een sterk wachtwoord helpt, maar vervangt niet de beperking van wie toegang heeft tot de beheerderspagina.
Stel het wachtwoord in voor een CODE Docker-container.
Stel in de Compose-service voor Collabora de gedocumenteerde usernamevariabelen in password. In dit voorbeeld wordt het wachtwoord uit een lokaal .envbestand gelezen in plaats van het geheim direct in het Compose-bestand te plaatsen:
services:
  collabora:
    image: collabora/code
    environment:
      username: admin
      password: "${COLLABORA_ADMIN_PASSWORD:?Set it in .env}"
Plaats het geheim in dezelfde projectmap op de volgende locatie .env:
Vervang de voorbeeldwaarde door uw echte wachtwoord en commit de wijzigingen niet .envnaar een gedeelde repository. Als de Compose-service al bestaat, heeft het wijzigen van de omgevingsvariabelen op de schijf geen invloed op de omgevingsvariabelen van de draaiende container. Maak de service opnieuw aan zodat de nieuwe instelling van kracht wordt.
docker compose up -d --force-recreate collabora
Gebruik de daadwerkelijke naam van uw Compose-service als deze niet leeg is collabora. Dit herstart de Collabora-container; uw documenten worden niet verwijderd, aangezien deze door uw verbonden platform worden opgeslagen. Als uw implementatie wordt beheerd door Kubernetes, Helm of een ander controleplatform, wijzig dan het bijbehorende geheim of de bijbehorende waarden daar en volg het normale uitrolproces van die implementatie in plaats van een draaiende container handmatig te bewerken.
Voor een Compose-implementatie plaatst u de inloggegevens in de Collabora-serviceomgeving en houdt u het geheim buiten het gedeelde YAML-bestand.
Stel het wachtwoord in voor een Linux-pakketinstallatie.
Voer op een server waar Collabora als systeempakket is geïnstalleerd, de configuratietool op die server uit:
sudo coolconfig set-admin-password
De tool vraagt om het nieuwe wachtwoord, dus u hoeft dit niet in de shellopdracht op te nemen. Voer het wachtwoord in wanneer daarom wordt gevraagd en herhaal het indien nodig. Start vervolgens de service opnieuw, zodat de bijgewerkte configuratie wordt geladen.
sudo systemctl restart coolwsd
Het huidige installatievoorbeeld van Nextcloud op Ubuntu maakt ook gebruik van coolconfig set-admin-passwordeen herstart coolwsdna de configuratie. De exacte pakket- en servicemanager kan verschillen per distributie; raadpleeg de installatie-instructies voor Collabora van die distributie als de opdracht of servicenaam niet beschikbaar is. Het Nextcloud-voorbeeld is gedocumenteerd in de installatiehandleiding voor Ubuntu 24.04 .
De workflow op basis van pakketten vraagt om het nieuwe wachtwoord zonder dit in de opdracht zelf op te nemen.
Log in en bekijk het resultaat.
Open de beheerdersconsole voor de Collabora-host, meestal via https://collabora.example.com/browser/dist/admin/admin.html, waarbij u de voorbeeldhost vervangt door de openbare URL van uw server. Meld u aan met de geconfigureerde beheerdersgebruikersnaam en het nieuwe wachtwoord. Een succesvolle aanmelding bevestigt dat de console de inloggegevens accepteert; het controleert op zichzelf niet of documentbewerking of de WOPI-verbinding correct werkt.
Als het inloggen op Docker mislukt, controleer dan of je het Compose-project hebt bewerkt dat daadwerkelijk die URL aanbiedt, of de variabelenaam exact usernameof is password, en of je de container na de wijziging opnieuw hebt aangemaakt.
Als het inloggen na een pakketupdate mislukt, controleer dan of coolwsdde server succesvol opnieuw is opgestart en of de browser de beoogde server bereikt. Controleer de servicelogboeken op configuratiefouten zonder geheime gegevens in een ondersteuningsbericht te kopiëren.
Als u PAM-authenticatie hebt ingeschakeld, worden de geconfigureerde admin_console.usernamewaarden admin_console.passwordgenegeerd. Gebruik in plaats daarvan het PAM-account en wachtwoord dat voor de host is geconfigureerd; het wijzigen van de CODE Docker-omgevingsvariabelen heeft geen invloed op PAM.
Als inloggen lukt maar de beheerderspagina niet laadt, controleer dan de Collabora-routes en het toegangsbeleid van de reverse proxy. Een proxy- of netwerkprobleem is iets anders dan een geweigerd wachtwoord.
Test na de herstart of het opnieuw aanmaken van de container de nieuwe inloggegevens in de beheerdersconsole op de juiste Collabora-host.
Veelgemaakte fouten die je moet vermijden
Verwar het wachtwoord van de beheerdersconsole niet met een Nextcloud-beheerderswachtwoord en plak het geheime wachtwoord niet in een opdrachtregel als docker run -e password=...de shellgeschiedenis of procesinspectie het zou kunnen onthullen. Bewaar het geheime wachtwoord bij een Compose-implementatie in een beveiligd omgevingsbestand of een beschikbare geheimbeheerder en beperk de toegang tot de Docker-host. Vermijd ook coolwsd.xmlrechtstreeks bewerken als eerste optie: Collabora geeft aan dat de oude wachtwoordinstelling op de meeste platforms verouderd is.
Als u na het volgen van de juiste stappen nog steeds niet kunt inloggen, controleer dan eerst de instantie en de authenticatiemodus en verifieer vervolgens of de nieuwe configuratie daadwerkelijk is toegepast. Deze stappen onderscheiden een verouderde container of een verkeerde host van een typefout in het wachtwoord en geven u een duidelijk aanknopingspunt voor verder onderzoek.