Voorkom time-outs bij het vergrendelen van bestanden in ownCloud met de juiste backend.
Onderscheid conflicten over databasevergrendelingen van verlopen WebDAV-vergrendelingen en kies en configureer vervolgens de juiste ownCloud 10-oplossing.
ownCloud Infinite Scale biedt geen aparte 2FA-schakelaar in de gebruikersinterface. Voor tijdgebonden eenmalige wachtwoorden (TOTP) configureert u een OpenID Connect-identiteitsprovider zoals Keycloak, vereist u dat gebruikers zich daar registreren en laat u deze authenticatie uitvoeren tijdens het inloggen. De eigen MFA-instellingen van Infinite Scale zijn bedoeld voor extra controles op beveiligde routes; ze creëren geen OTP-registratieproces.
Deze handleiding gebruikt Keycloak als voorbeeld van een identiteitsprovider. De exacte menulabels kunnen per Keycloak-release verschillen. De onderstaande schermafbeeldingen zijn illustraties van de interface, geen screenshots van een geteste server. De huidige documentatie van ownCloud 8.2 beschrijft OCIS_MFA_ENABLEDonder andere OCIS_MFA_AUTH_LEVEL_NAMESde route-level enforcement-functionaliteit, die is geïntroduceerd in Infinite Scale 7.3.0.
Bepaal eerst of gebruikers bij elke nieuwe aanmelding een tweede authenticatiefactor moeten invoeren, of alleen wanneer ze een gevoelig onderdeel van de dienst bereiken. Keycloak kan TOTP vereisen in de browserauthenticatie. Infinite Scale kan voor bepaalde routes een extra authenticatiestap aanvragen met behulp van de OIDC Authentication Context Class Reference (ACR)-claim. Ze lossen verwante, maar verschillende problemen op.
| Benadering | Goede pasvorm | Afweging |
|---|---|---|
| Keycloak TOTP bij het inloggen | Organisaties die een tweede authenticatiefactor willen voor browseraanmeldingen. | Gebruikers hebben een authenticatie-app en een herstelplan nodig; bestaande sessies kunnen geldig blijven totdat ze verlopen of gebruikers zich opnieuw aanmelden. |
| Infinite Scale step-up MFA | Teams die geselecteerde routes of gegevensacties beschermen | Vereist een identiteitsprovider (IdP) die step-up authenticatie en ACR-claims ondersteunt, plus een overeenkomende configuratie aan beide zijden. |
| WebAuthn-beveiligingssleutel of wachtwoord | Teams geven prioriteit aan authenticatie die bestand is tegen phishing. | Registratie, apparaatondersteuning en accountherstel vereisen planning; dit is een andere optie voor tweefactorauthenticatie dan TOTP. |
Voor een eenvoudige TOTP-implementatie kunt u het beste beginnen met de browserloginprocedure van Keycloak. Houd step-up MFA als een apart, weloverwogen beleid wanneer u routespecifieke controles nodig hebt. Raadpleeg de ownCloud-proxydocumentatie over ACR en step-up authenticatie voor het gedrag aan de serverzijde.
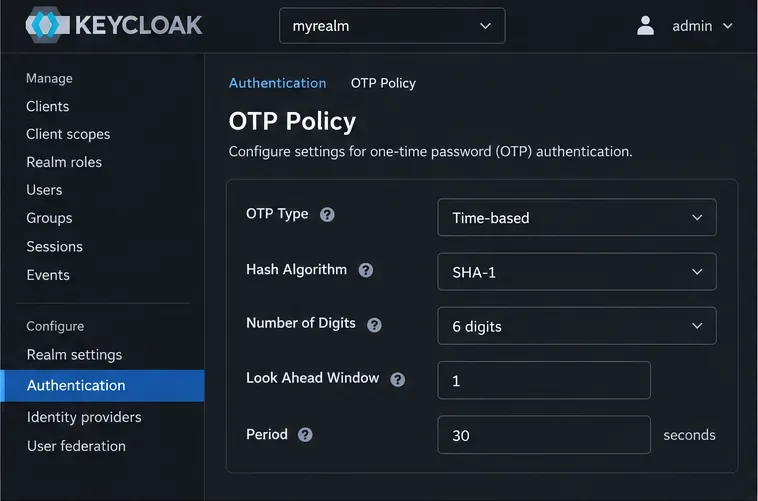
Illustratie: De OTP-beleidsinstellingen van Keycloak voor tijdgebonden codes. Controleer de werkelijke waarden van uw domein voordat u gebruikers registreert.
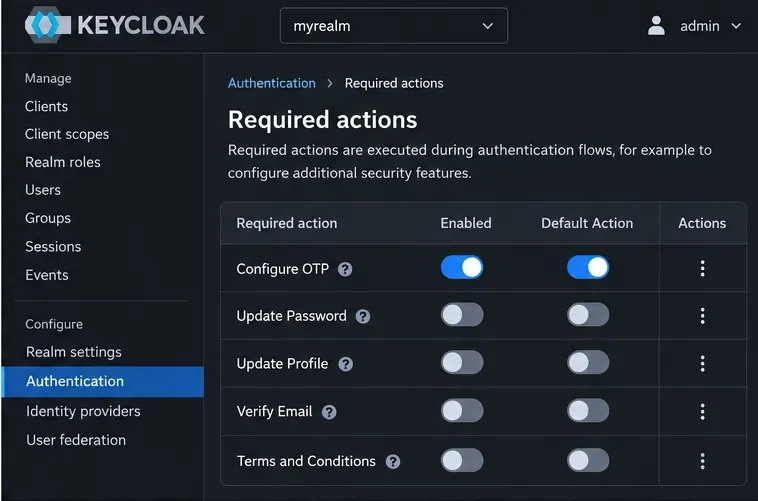
Illustratie: OTP configureren is ingeschakeld als verplichte actie en standaardactie; bestaande gebruikers hebben nog steeds een abonnement nodig.
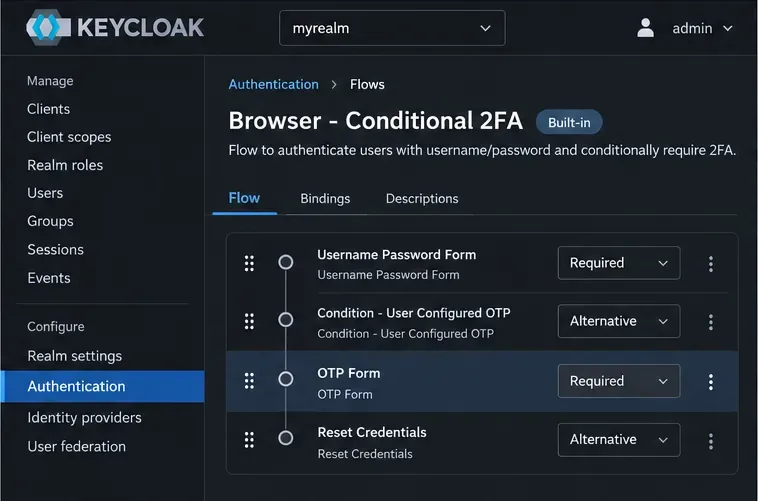
Illustratie: een browserflow die een OTP (One-Time Password) vereist. Voer deze flow pas uit nadat de registratie en het herstelproces zijn getest.
De standaard browserflow van Keycloak kan zich onder bepaalde voorwaarden gedragen: gebruikers die geen tweede authenticatiefactor hebben ingesteld, zien mogelijk geen OTP-uitdaging, tenzij de flow wordt aangepast. Raadpleeg de Keycloak Server Administration Guide voordat u de flowvereisten wijzigt, vooral als u ook gebruikmaakt van identity brokering, passkeys, desktopclients of mobiele clients.
Voor controles op routeniveau configureert u de proxy en de frontend met overeenkomende MFA-instellingen. In een implementatieconfiguratie die omgevingsvariabelen accepteert, omvatten de huidige 8.2-namen onder andere:
OCIS_MFA_ENABLED: "true"
OCIS_MFA_AUTH_LEVEL_NAMES: "advanced"
Gebruik dezelfde geaccepteerde ACR-waarde die uw identiteitsprovider in het toegangstoken plaatst na een succesvolle MFA-verificatie. Configureer de beoogde beveiligde paden volgens de documentatie voor de proxy- en frontend-implementatie en herimplementeer vervolgens de betreffende services. Deze instelling is standaard uitgeschakeld en schakelt op zichzelf geen TOTP in of dwingt OTP af voor elke aanmelding. Als een gebruiker een beveiligde route bereikt zonder het vereiste MFA-niveau, registreert Infinite Scale een 403-respons met een X-OCIS-MFA-Requiredheader. Zie de referentie voor de ownCloud MFA-omgevingsvariabele en de configuratie van de proxyservice .

Illustratie: de huidige meervoudige omgevingsvariabelenaam voor geaccepteerde MFA-authenticatieniveaus; de waarde ervan moet overeenkomen met de ACR-claim van de IdP.
Test het beleid met een normale gebruiker, een gebruiker die zich nog niet heeft aangemeld, een beheerder en elke desktop- of mobiele client waar uw organisatie van afhankelijk is. Controleer of bij een nieuwe aanmelding via de browser om TOTP wordt gevraagd en of een geldige code succesvol is. Vraag voor de opwaardering een beveiligde route aan met een sessie die de MFA-procedure nog niet heeft voltooid en controleer vervolgens of de IdP-uitdaging plaatsvindt en of de route werkt nadat het vereiste ACR-niveau is toegekend.
Zorg ervoor dat er een herstelprocedure voor beheerders beschikbaar is voordat u OTP (One-Time Password) verplicht stelt voor het hele domein. Documenteer hoe een verloren authenticatie-app opnieuw ingesteld kan worden, hoe de toegang tot de console van de identiteitsaanbieder behouden blijft en hoe voorkomen kan worden dat de telefoon van één persoon de enige manier is om weer toegang tot de service te krijgen. TOTP (One-Time Password) wordt breed ondersteund en is eenvoudig te implementeren, terwijl WebAuthn een betere bescherming tegen phishing kan bieden; maak een keuze op basis van de apparaten, de ondersteuningscapaciteit en de herstelmogelijkheden die uw gebruikers daadwerkelijk hebben. De ownCloud-kennisbank noemt Keycloak als een optie voor Infinite Scale 2FA.
Onderscheid conflicten over databasevergrendelingen van verlopen WebDAV-vergrendelingen en kies en configureer vervolgens de juiste ownCloud 10-oplossing.
Traceer een leeg ownCloud-webscherm naar de browsercache, ontbrekende webonderdelen, servicefouten of URL-instellingen van de reverse proxy met gerichte controles.
Stel de PHP-geheugenlimiet voor de webserver van ownCloud in, herstart de bijbehorende service en controleer de actieve waarde zonder deze te verwarren met CLI-instellingen of uploadlimieten.
Ontdek of MySQL, PHP, socketinstellingen of databaserechten ownCloud 10 blokkeren en controleer vervolgens een veilige oplossing.
Maak het verlopen van openbare links verplicht in ownCloud Classic, stel een maximale levensduur in en controleer bestaande gedeelde mappen die mogelijk apart moeten worden opgeschoond.
Schakel TOTP in via Keycloak, registreer gebruikers veilig en begrijp wanneer de MFA-instellingen op routeniveau van Infinite Scale van toepassing zijn.
Controleer of het probleem te wijten is aan een compatibiliteitsprobleem tussen OC10 en 7.x of aan een beschadigd CSync-logboek, en pas vervolgens de juiste oplossing toe zonder gesynchroniseerde bestanden te verwijderen.
Kies HTTP-01 of DNS-01, configureer een ownCloud reverse proxy en controleer of Certbot HTTPS-certificaten automatisch vernieuwt.
Configureer de oCIS LDAP-aanmelding, stem gebruikers- en groepszoekopdrachten op elkaar af en controleer de TLS- en schema-instellingen vóór de uitrol.
Voeg een Amazon S3-bucket toe aan ownCloud 10, bereid compatibele inloggegevens en eindpunten voor en controleer de toegang zonder een mount te verwarren met primaire opslag.



