Beveilig ownCloud met HTTPS via Let's Encrypt en Nginx.

Kies HTTP-01 of DNS-01, configureer een ownCloud reverse proxy en controleer of Certbot HTTPS-certificaten automatisch vernieuwt.
Beëindig de TLS-verbinding bij een reverse proxy vóór de ownCloud-server en gebruik vervolgens Certbot om een Let's Encrypt-certificaat te verkrijgen en te vernieuwen. Voor één openbare hostnaam is Nginx met de HTTP-01-challenge meestal de eenvoudigste route, mits de proxy inkomende verbindingen op poort 80 accepteert. Als poort 80 niet beschikbaar is of als u een wildcard-certificaat nodig hebt, gebruik dan DNS-01 met een geautomatiseerde DNS-integratie.
Dit artikel is gericht op ownCloud Classic Server 11 in Docker met Nginx op dezelfde Linux-host. De huidige ownCloud-documentatie verwijst TLS naar een proxy. Deze voorbeelden in interface-stijl gebruiken een placeholder-hostnaam; vervang deze door uw eigen hostnaam.
Als je al een TLS-terminerende proxy gebruikt, kun je het certificaatbeheer daar behouden in plaats van een extra proxy toe te voegen. De Nginx-plugin van Certbot verkrijgt het certificaat en bewerkt de virtuele host, maar wijzigt wel je Nginx-configuratie. Als je die configuratie liever zelf beheert, gebruik dan de certificaatmodus van Certbot en voeg de certificaatpaden handmatig toe aan je proxy.
| Keuze | Beste pasvorm | Belangrijkste afweging |
|---|---|---|
| HTTP-01 met Nginx en Certbot | Een openbare hostnaam met inkomende TCP-poort 80 beschikbaar. | Simpel, geen DNS API-geheim nodig; afhankelijk van een correcte openbare DNS-server en bereikbaarheid via poort 80. Kan geen wildcardcertificaten uitgeven. |
| DNS-01 met een DNS-providerplug-in | Poort 80 is gesloten, de dienst is privé, of u heeft een wildcard nodig. | Werkt zonder openbare webuitdaging, maar automatische verlenging vereist toegang tot de DNS API. Gebruik een beperkt geldige inloggegevens en bescherm deze. |
| Bestaande proxy's ACME-integratie | Een proxy beheert al certificaten voor andere sites. | Minder bewegende onderdelen; het vernieuwingsgedrag en de configuratie zijn specifiek voor die proxy. |
Het optionele tlsserver-profiel van Let's Encrypt is op 13 mei 2026 begonnen met het uitgeven van certificaten met een geldigheidsduur van 45 dagen; de standaard klassieke certificaten blijven 90 dagen geldig tot ze op 10 februari 2027 overschakelen naar 64 dagen. Certbot plant regelmatig verlengingen in; controleer die van u.
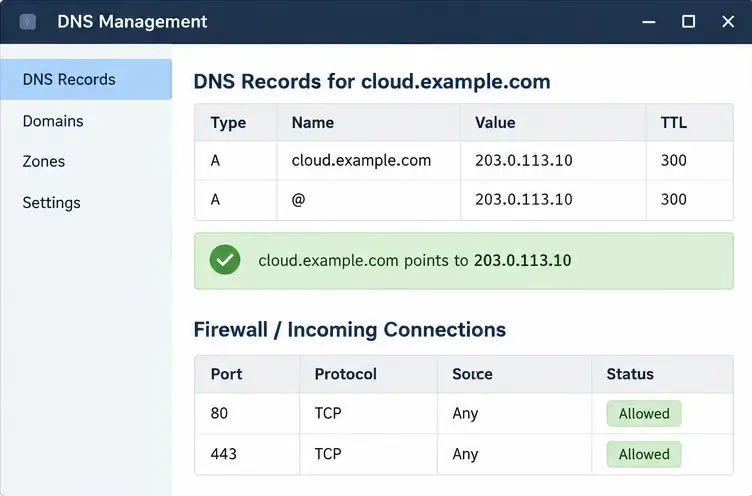
cloud.example.comdat verwijst naar het openbare IPv4-adres van de server. Voeg alleen een AAAA-record toe als IPv6 dezelfde proxy correct bereikt. Sta inkomend TCP-verkeer op poort 80 toe voor HTTP-01-validatie en TCP-verkeer op poort 443 voor HTTPS-verbindingen van gebruikers, zowel in de hostfirewall als in de cloudfirewall of -router. Controleer DNS vanaf buiten uw netwerk..envbestand de voorbeeldhostnaam en stel de relevante waarden in:OWNCLOUD_DOMAIN=cloud.example.com
OWNCLOUD_TRUSTED_DOMAINS=cloud.example.com
OWNCLOUD_OVERWRITE_CLI_URL=https://cloud.example.com
OWNCLOUD_OVERWRITE_HOST=cloud.example.com
OWNCLOUD_OVERWRITE_PROTOCOL=https
OWNCLOUD_TRUSTED_PROXIES=PROXY_SOURCE_IP
HTTP_PORT=127.0.0.1:8080PROXY_SOURCE_IPDit is een placeholder: gebruik het adres dat ownCloud daadwerkelijk ziet voor de proxy, niet een verondersteld loopback-adres. Docker-netwerken wijzigen het bronadres dat ownCloud ziet. Vertrouw alleen het proxy-adres of de kleinst mogelijke set; breed vertrouwen stelt clients in staat om doorgestuurde informatie te vervalsen. Het officiële Compose-voorbeeld publiceert ownCloud op poort 8080; door de hostzijde aan loopback te binden, blijft de HTTP-listener van de app buiten de publieke interface wanneer de opgegeven poorttoewijzing ${HTTP_PORT}:8080. Als uw Nginx zich in een container bevindt, gebruik dan een privé gedeeld Docker-netwerk en het bijbehorende serviceadres in plaats van dit host-loopback-voorbeeld.
Behoud uw bestaande database-, Redis- en volume-instellingen. Nadat u het bestand hebt bewerkt, maakt u de ownCloud-service opnieuw aan, zodat deze de bijgewerkte omgeving leest: docker compose up -d owncloud.
server {
    listen 80;
    server_name cloud.example.com;

    location / {
        proxy_pass http://127.0.0.1:8080;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
    }
}
Activeer de site met behulp van de Nginx-layout van uw distributie en controleer en herlaad Nginx vervolgens met sudo nginx -ten sudo systemctl reload nginx. De paden voor het activeren van de site variëren per distributie. Zorg ervoor dat de ACME HTTP-uitdaging bereikbaar blijft; plaats geen authenticatiepoort of algemene omleidingsregel vóór het uitdagingspad tijdens het uitgeven van het certificaat.
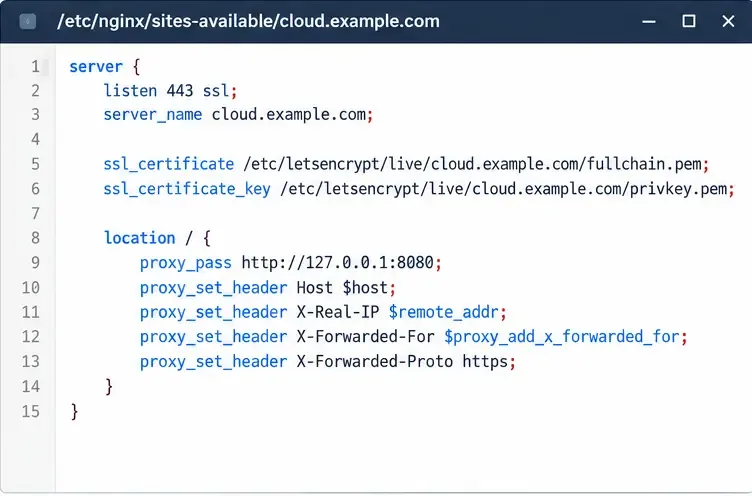
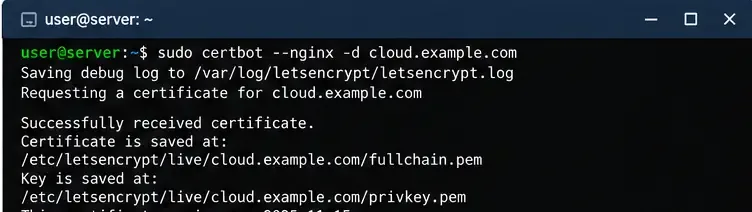
sudo certbot --nginx -d cloud.example.com --redirectDe Nginx-installer van Certbot verkrijgt het certificaat en configureert HTTPS en een HTTP-naar-HTTPS-redirect. Controleer de Nginx-wijzigingen voordat u ze accepteert. Als u wilt dat Certbot het certificaat uitgeeft zonder Nginx te bewerken, gebruikt u de optie `--cert- sudo certbot certonly --nginx -d cloud.example.comkey`, configureert u vervolgens handmatig de TLS-virtuele host met de resulterende paden fullchain.pemen privkey.pemherlaadt u Nginx. Publiceer of plak het bestand met de privésleutel nooit.
Openen https://cloud.example.comvanuit een extern netwerk. Controleer of de browser een geldig certificaat rapporteert, of ownCloud laadt zonder een redirect-loop en of de gegenereerde links HTTPS gebruiken. Als ownCloud een onbetrouwbaar domein rapporteert of HTTP-links genereert, controleer dan OWNCLOUD_TRUSTED_DOMAINS, OWNCLOUD_OVERWRITE_HOST, OWNCLOUD_OVERWRITE_PROTOCOL, en het vertrouwde proxy-adres.
sudo certbot renew --dry-run
sudo systemctl list-timers --all | grep -i certbot
Een succesvolle testrun controleert het vernieuwingsproces zonder het actieve certificaat te vervangen. De Nginx-installer zou vernieuwde certificaten via de vernieuwingsintegratie moeten implementeren; als u in plaats daarvan de certificaatmodus of de webrootmodus gebruikt, zorg er dan voor dat uw vernieuwingsconfiguratie Nginx opnieuw laadt na een succesvolle vernieuwing. Certbot documenteert implementatiehooks voor vernieuwing met dit doel. Controleer de scheduler opnieuw na installatie of migratie en geef een waarschuwing bij mislukte vernieuwingen in plaats van te vertrouwen op handmatige vernieuwing door een medewerker.
Voor DNS-01 gebruikt u de plugin die is gedocumenteerd voor uw DNS-provider, maakt u een API-token aan dat beperkt is tot de records die moeten worden gewijzigd, en test u de automatische verlenging met dezelfde Certbot-testrun. Let's Encrypt merkt op dat DNS-01 wildcardnamen en niet-openbare services ondersteunt, maar waarschuwt dat brede DNS-referenties op de webserver de impact van een inbreuk vergroten.
Voor versie-specifieke details raadpleegt u de installatiehandleiding voor ownCloud Server 11 Docker , de configuratie van de reverse proxy en de referentie voor omgevingsvariabelen . Voor validatie- en verlengingsopties raadpleegt u de documentatie van Let's Encrypt over de challenge , het certificaatlevensduurschema en de Certbot-instructies voor uw besturingssysteem .
Kies HTTP-01 of DNS-01, configureer een ownCloud reverse proxy en controleer of Certbot HTTPS-certificaten automatisch vernieuwt.
Configureer de oCIS LDAP-aanmelding, stem gebruikers- en groepszoekopdrachten op elkaar af en controleer de TLS- en schema-instellingen vóór de uitrol.
Voeg een Amazon S3-bucket toe aan ownCloud 10, bereid compatibele inloggegevens en eindpunten voor en controleer de toegang zonder een mount te verwarren met primaire opslag.
Plan beveiligde MariaDB-dumps voor ownCloud Server, ga veilig om met de onderhoudsmodus en controleer elke back-up voordat u erop vertrouwt.
Plan een migratie van ownCloud 10 naar oCIS met de ondersteunde app, geordende opdrachten, identiteitscontroles en een duidelijke lijst van gegevens die afzonderlijk verwerkt moeten worden.
Vervang de logo's van ownCloud Classic 10 en pas de kleuren van de webinterface aan met een thema-app, en vermijd daarbij de valkuilen van upgrades en integriteitscontroles.
Wijs bytegebaseerde opslaglimieten toe aan nieuwe ownCloud Infinite Scale-gebruikers per rol, met behulp van een proxy.yaml-voorbeeld en een checklist voor veilige verificatie.
Herstel de synchronisatie van ownCloud Desktop door de serverhostnaam, certificaatketen, vertrouwensrelatie met de privé-CA en problemen met de captive portal te controleren, zonder TLS-verificatie uit te schakelen.
Gebruik het rapport met ongeldige bestanden om niet-overeenkomende kernbestanden of app-handtekeningen te identificeren, de juiste releasebestanden te herstellen en de integriteitscontrole veilig te verifiëren.
Implementeer ownCloud Infinite Scale vanuit het officiële Compose-voorbeeld, configureer domeinen en permanente opslag, en controleer vervolgens TLS, containers en de eerste aanmelding.



