Beveilig ownCloud met HTTPS via Let's Encrypt en Nginx.

Kies HTTP-01 of DNS-01, configureer een ownCloud reverse proxy en controleer of Certbot HTTPS-certificaten automatisch vernieuwt.
Om automatisch een opslagquotum toe te wijzen in ownCloud Infinite Scale (oCIS), voegt u een role_quotasmapping toe aan de configuratie van de proxyservice proxy.yaml. Koppel elke oCIS-rol-ID aan een quotum in bytes en herstart vervolgens de proxyservice. Deze instelling wijst quota toe aan nieuwe gebruikers op basis van hun rol; het is geen omgevingsvariabele en het wijzigen ervan moet niet worden beschouwd als een update van bestaande accounts. De huidige ownCloud 8.2-documentatie beschrijft deze op rollen gebaseerde methode in de configuratie van de proxyservice .
Gebruik deze methode wanneer gebruikers bij hun eerste aanmelding een oCIS-rol ontvangen en u wilt dat nieuwe gebruikers met verschillende rollen beginnen met verschillende persoonlijke opslaglimieten. Een standaardaccount zou bijvoorbeeld 10 GiB kunnen krijgen en een rol met een hogere capaciteit 50 GiB. Uw identiteitsprovider kan zijn claims koppelen aan oCIS-rollen, of de standaard roltoewijzing van de proxy kan de userrol toewijzen aan gebruikers die er nog geen hebben.
Verwar het persoonlijke opslagquotum van een gebruiker niet met een Space-quotum. Een Space-quotum bepaalt de capaciteit voor een Space, terwijl een Space-quotum OCIS_SPACES_MAX_QUOTAde wereldwijde maximale toegestane capaciteit voor Spaces bepaalt. ownCloud documenteert dat de Space-capaciteit onafhankelijk is van het opslagquotum en dat een Space een quotum kan hebben dat groter is dan de onderliggende opslagcapaciteit. Zie voor meer informatie de officiële Spaces-quotumdocumentatie en de configuratiehandleiding voor opslaggebruikers .
Voordat u gaat bewerken, moet u de rol-ID's identificeren die door uw eigen instantie worden gebruikt en de limiet voor elke rol bepalen. Rolnamen zoals useren guestzijn handig voor het toewijzen van rollen, maar de quotakaart verwacht rol-ID's. Er is geen universele ID die u uit dit voorbeeld kunt kopiëren. Controleer ook of gebruikers al rollen hebben via OIDC of een provisioningworkflow; quotaregels zijn alleen nuttig als de gebruiker een overeenkomende rol heeft toegewezen gekregen.
Zoek de configuratiemap die door uw implementatie wordt gebruikt en maak een back-up van de bestaande bestanden proxy.yaml. Bij een pakketgebaseerde installatie bevindt deze zich mogelijk /etc/ocisin /etc/proxy/proxy/config ...

Behoud de overige instellingen van het bestaande bestand. Als het bestand al role_quotas: {}een lege map bevat, vervang deze dan. Voeg geen tweede role_quotassleutel op het hoogste niveau toe: dubbele YAML-sleutels kunnen inconsistent worden geparseerd. Als het bestand de sleutel niet bevat, voeg deze dan toe op het hoogste niveau, in lijn met de andere proxy-instellingen op het hoogste niveau.
De proxy verwacht quotawaarden in bytes als gehele getallen. In dit voorbeeld is 10 GiB gelijk aan 10.737.418.240 bytes en 50 GiB gelijk aan 53.687.091.200 bytes. De onderstaande getallen 1001zijn 1002slechts voorbeelden van rol-ID's; vervang deze door de ID's van uw eigen oCIS-installatie.
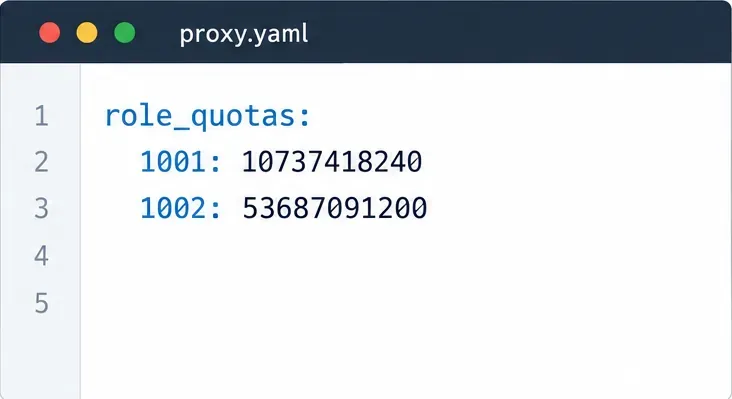
role_quotas:
  1001: 10737418240
  1002: 53687091200
Laat elke rolvermelding consistent inspringen onder de regel role_quotas. Houd de waarden aan als hele byte-aantallen in plaats van tekenreeksen zoals te gebruiken 10GB. Als u al een role_assignmentsectie gebruikt, kan deze in hetzelfde bestand blijven; de quotakaart is een aparte instelling op het hoogste niveau.
Met de standaard roltoewijzingsdriver krijgt een gebruiker zonder bestaande rol userbij de eerste aanmelding een limiet toegewezen. Als alle nieuwe gebruikers één limiet moeten krijgen, koppel dan de ID van die rol aan het gewenste quotum. Als de quota verschillen per gebruikerscategorie, configureer dan de roltoewijzing zodanig dat elke categorie wordt gekoppeld aan de juiste oCIS-rol en voeg vervolgens de ID van elke rol toe aan role_quotas.
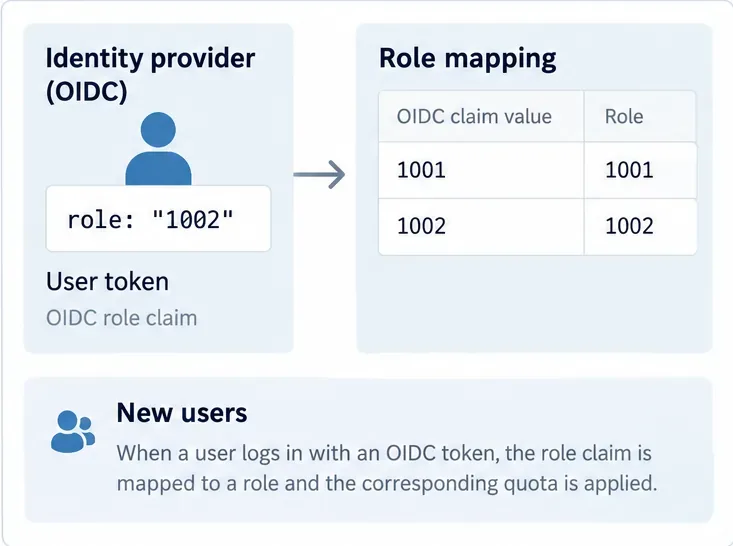
Voor OIDC kan de proxy een rolclaim lezen en claimwaarden toewijzen aan oCIS-rolnamen proxy.yaml. De claimnaam en de toewijzingen moeten overeenkomen met wat de identiteitsprovider daadwerkelijk uitgeeft. De gedocumenteerde standaardclaim is roles; de standaardtoewijzingen omvatten ocisAdmin, ocisSpaceAdmin, ocisUser, en ocisGuest. Als u deze toewijzingen aanpast, raadpleeg dan de voorbeelden en beperkingen voor roltoewijzing . In het bijzonder krijgt elk account één rol en een OIDC-gebruiker wiens claims niet overeenkomen met een geconfigureerde roltoewijzing, kan mogelijk niet inloggen. Test wijzigingen in claims eerst in een niet-productieaccount.
Valideer de YAML-syntaxis met de configuratiecontroles van uw implementatie (indien beschikbaar) en herstart vervolgens de proxyservice of de volledige oCIS-implementatie, afhankelijk van uw servicebeheerder. De proxy moet het bijgewerkte bestand laden voordat een nieuwe gebruiker de regel ontvangt. Vermijd het herstarten van niet-gerelateerde services, tenzij uw implementatie dit vereist.
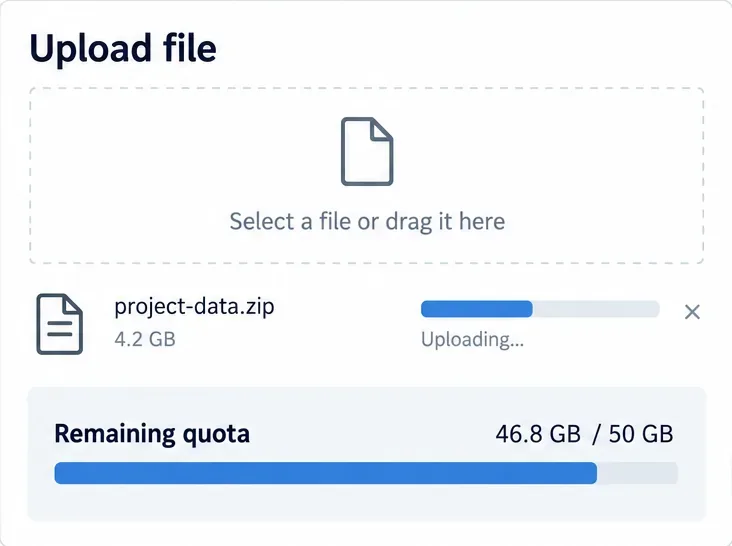
role_quotas. Controleer bij een OIDC-configuratie de uitgegeven rolclaim en de roltoewijzing van de proxy.Een gebruiker die al bestond vóór de wijziging is geen geldige test voor het toewijzingsproces van nieuwe gebruikers. Als het testaccount de verkeerde limiet krijgt, controleer dan de rol-ID in plaats van de weergavenaam, de rol die bij de eerste aanmelding is toegewezen, het actieve proxy.yamlpad en of de proxy opnieuw is opgestart. Bewaar de back-up totdat het aanmaken van nieuwe accounts en het uploaden naar behoren werkt.
De gedocumenteerde toewijzing van rollen aan quota is een onboardingregel voor nieuwe gebruikers. Deze regel op zich stelt geen capaciteitsbeleid voor Space vast en bewijst evenmin dat reeds geconfigureerde gebruikers zijn bijgewerkt. Beheer bestaande accounts en Space-limieten via het ondersteunde beheerpad voor uw implementatie. Zorg er ook voor dat de totale toegewezen quota realistisch zijn voor de opslagcapaciteit achter oCIS: een quota is een toewijzingslimiet, geen extra schijf- of objectopslagcapaciteit.
Kies HTTP-01 of DNS-01, configureer een ownCloud reverse proxy en controleer of Certbot HTTPS-certificaten automatisch vernieuwt.
Configureer de oCIS LDAP-aanmelding, stem gebruikers- en groepszoekopdrachten op elkaar af en controleer de TLS- en schema-instellingen vóór de uitrol.
Voeg een Amazon S3-bucket toe aan ownCloud 10, bereid compatibele inloggegevens en eindpunten voor en controleer de toegang zonder een mount te verwarren met primaire opslag.
Plan beveiligde MariaDB-dumps voor ownCloud Server, ga veilig om met de onderhoudsmodus en controleer elke back-up voordat u erop vertrouwt.
Plan een migratie van ownCloud 10 naar oCIS met de ondersteunde app, geordende opdrachten, identiteitscontroles en een duidelijke lijst van gegevens die afzonderlijk verwerkt moeten worden.
Vervang de logo's van ownCloud Classic 10 en pas de kleuren van de webinterface aan met een thema-app, en vermijd daarbij de valkuilen van upgrades en integriteitscontroles.
Wijs bytegebaseerde opslaglimieten toe aan nieuwe ownCloud Infinite Scale-gebruikers per rol, met behulp van een proxy.yaml-voorbeeld en een checklist voor veilige verificatie.
Herstel de synchronisatie van ownCloud Desktop door de serverhostnaam, certificaatketen, vertrouwensrelatie met de privé-CA en problemen met de captive portal te controleren, zonder TLS-verificatie uit te schakelen.
Gebruik het rapport met ongeldige bestanden om niet-overeenkomende kernbestanden of app-handtekeningen te identificeren, de juiste releasebestanden te herstellen en de integriteitscontrole veilig te verifiëren.
Implementeer ownCloud Infinite Scale vanuit het officiële Compose-voorbeeld, configureer domeinen en permanente opslag, en controleer vervolgens TLS, containers en de eerste aanmelding.


