Beveilig ownCloud met HTTPS via Let's Encrypt en Nginx.

Kies HTTP-01 of DNS-01, configureer een ownCloud reverse proxy en controleer of Certbot HTTPS-certificaten automatisch vernieuwt.
Opmerking over de huidige versie: in de huidige documentatie van ownCloud wordt Classic 11.0 vermeld als de stabiele release en staat dat Classic 11 alleen Docker-installatie ondersteunt. Het betrouwbare automatiseringspunt voor die implementatie is een cronjob op de host die een script uitvoert vanuit de Docker Compose-projectmap. Voor een MariaDB-stack schakelt het script kortstondig de onderhoudsmodus in, stopt de webservice, exporteert de database met ` mysqldumpdocker-tool`, valideert het gecomprimeerde bestand en start ownCloud opnieuw. ownCloud documenteert de onderhoudsmodus en database-dumps als onderdeel van de back-upprocedure .
Dit voorbeeld gebruikt de officiële Compose-servicenamen ownclouden -opdrachten mariadb. Als u ownCloud Server 10.16, een niet-Docker-installatie of PostgreSQL gebruikt, gebruik dan de servicenamen en databasespecifieke opdrachten voor die implementatie in plaats van het script ongewijzigd te kopiëren.
Voer de back-up uit vanaf de host waarop Docker Compose draait, niet vanuit de ownCloud-webcontainer. Maak in de projectmap van Compose een clientoptiebestand aan dat de MariaDB-client kan lezen zonder een wachtwoord in het back-upscript of crontab te hoeven plaatsen:
mkdir -p secrets
nano secrets/db-backup-client.cnf
Voer het databaseaccount in dat wordt gebruikt voor back-ups. Voor de officiële voorbeeldstack is het rootwachtwoord van MariaDB al geconfigureerd in de implementatieomgeving; voor een productieomgeving is een speciaal back-upaccount met alleen de rechten die uw MariaDB-versie vereist, aan te raden.
[client]
user=root
password=REPLACE_WITH_YOUR_DATABASE_PASSWORD
host=localhost
Beperk de toegang tot het bestand op de host zodat alleen de implementatiebeheerder het kan lezen:
chmod 600 secrets/db-backup-client.cnf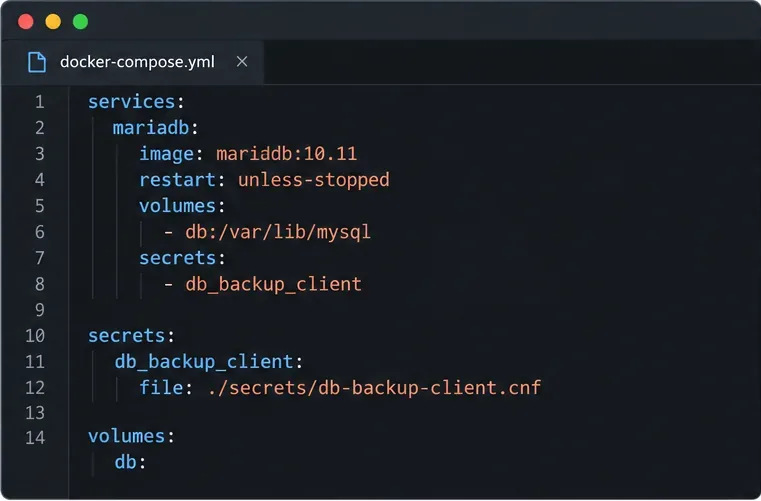
Koppel het bestand als een Compose-secret aan de MariaDB-service. Voeg de secretsvermelding toe onder de bestaande mariadbservice en declareer het secret op het hoogste niveau. Behoud alle andere instellingen in uw Compose-bestand:
services:
  mariadb:
    secrets:
      - db_backup_client

secrets:
  db_backup_client:
    file: ./secrets/db-backup-client.cnf
Compose maakt dit bestand beschikbaar in de MariaDB-container op /run/secrets/db_backup_client. Maak deze service opnieuw aan of herstart deze als uw Compose-implementatie dit vereist om de nieuwe mount toe te passen. Gebruik geen voorbeeldwachtwoorden uit de documentatie in een echte installatie.
Maak het bestand aan /usr/local/sbin/owncloud-db-backupals root. Deze versie gaat ervan uit dat het project zich bevindt op /srv/owncloudde opgegeven locatie en dat de dumps naar een aparte hostmap worden geschreven. Wijzig beide paden zodat ze overeenkomen met uw server. De onderhoudsmodus en het stoppen van de app-service zorgen voor een korte nachtelijke onderbreking, maar voorkomen dat webverzoeken gegevens wijzigen tijdens de export. De opschoonfunctie probeert de service opnieuw te starten en de onderhoudsmodus uit te schakelen als een opdracht mislukt.
#!/usr/bin/env bash
set -Eeuo pipefail
cd /srv/owncloud
BACKUP_DIR=/srv/backups/owncloud-db
STAMP=$(date -u +%Y%m%dT%H%M%SZ)
TMP="$BACKUP_DIR/.owncloud-db-$STAMP.sql.gz.tmp"
FINAL="$BACKUP_DIR/owncloud-db-$STAMP.sql.gz"
install -d -m 700 "$BACKUP_DIR"
exec 9>/run/lock/owncloud-db-backup.lock
flock -n 9 || { echo "Backup already running" >&2; exit 1; }
maintenance=0
app_stopped=0
cleanup() {
  status=$?
  if (( app_stopped )); then docker compose start owncloud || status=1; fi
  if (( maintenance )); then docker compose exec -T owncloud occ maintenance:mode --off || status=1; fi
  rm -f -- "$TMP"
  exit "$status"
}
trap cleanup EXIT
maintenance=1
docker compose exec -T owncloud occ maintenance:mode --on
app_stopped=1
docker compose stop owncloud
docker compose exec -T mariadb /usr/bin/mysqldump \
  --defaults-extra-file=/run/secrets/db_backup_client \
  --single-transaction owncloud | gzip -c > "$TMP"
gzip -t "$TMP"
test -s "$TMP"
mv -- "$TMP" "$FINAL"
docker compose start owncloud
app_stopped=0
docker compose exec -T owncloud occ maintenance:mode --off
maintenance=0
trap - EXIT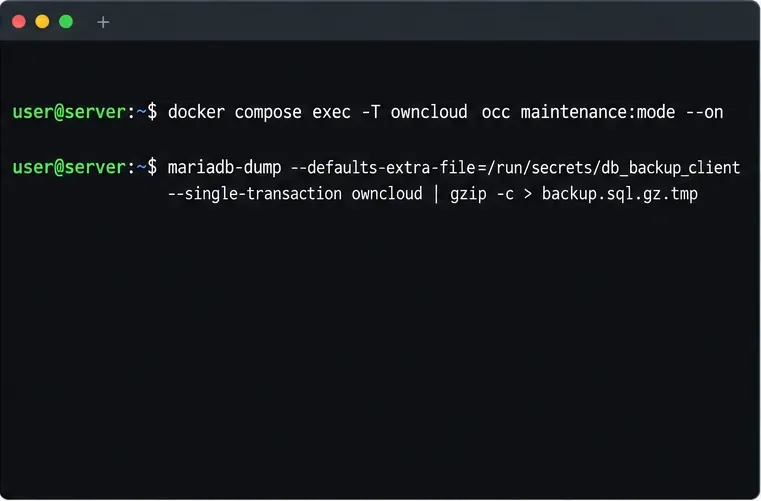
--single-transactionDit is de databaseoptie die wordt gebruikt in het MariaDB/MySQL-back-upvoorbeeld van ownCloud. De tijdelijke bestandsnaam zorgt ervoor dat een onvolledige dump er niet uitziet als een voltooide back-up; de back-up gzip -tmoet test -ssuccesvol zijn voordat de bestandsnaam wordt gewijzigd. De vergrendeling voorkomt dat een trage back-up de volgende geplande back-up overlapt. Als uw Compose-project een andere databasenaam gebruikt, wijzig dan het laatste owncloudargument dienovereenkomstig.
Installeer het script en maak het uitvoerbaar. Voer het vervolgens eenmaal handmatig uit voordat u het inplant. Door het handmatig uit te voeren, kunt u de Compose-paden, de geheime mount, de beschikbare schijfruimte en het herstel in de onderhoudsmodus controleren, terwijl u de logbestanden in de gaten houdt.
sudo chmod 700 /usr/local/sbin/owncloud-db-backup
sudo /usr/local/sbin/owncloud-db-backup
Als het proces is voltooid en ownCloud weer normaal functioneert, open dan de crontab van root en voeg een dagelijkse taak voor 2:30 uur 's nachts toe. Cron gebruikt de lokale tijdzone van de host; wijzig het schema naar een rustig tijdsvenster in uw omgeving.
sudo crontab -e
30 2 * * * /usr/local/sbin/owncloud-db-backup >> /var/log/owncloud-db-backup.log 2>&1
De taak wordt als root uitgevoerd omdat deze Docker moet beheren, naar de beveiligde back-upmap moet schrijven en het vergrendelingsbestand moet aanmaken. Zorg ervoor dat het script en het databasegeheim alleen leesbaar zijn voor beheerders. Configureer logrotatie en een waarschuwing of monitoringcontrole voor taken die niet nul zijn; alleen cron-logging bewijst niet dat er een bruikbare back-up bestaat.
Controleer na de handmatige uitvoering en opnieuw na de eerste geplande uitvoering of er een nieuw bestand met tijdstempel bestaat, of het niet leeg is en of het de gzip-integriteitscontrole doorstaat:
ls -lh /srv/backups/owncloud-db/
gzip -t /srv/backups/owncloud-db/owncloud-db-YYYYMMDDTHHMMSSZ.sql.gz
Een succesvolle gzip -tback-up bevestigt dat de gecomprimeerde stream leesbaar is; het bewijst echter niet dat MariaDB de SQL kan herstellen of dat de herstelde ownCloud-instantie werkt. Herstel periodiek een kopie naar een tijdelijke staging-stack met behulp van de ownCloud-herstelinstructies . Test nooit door de live database te overschrijven.
Bewaar database-dumps buiten het Compose-project en stuur een versleutelde kopie naar een aparte opslaglocatie. Stel de bewaartermijn in op basis van de herstelbehoeften en de beschikbare capaciteit, en controleer de bestemming zodat deze niet ongemerkt vol raakt. Een database-dump alleen is geen volledige ownCloud-back-up: de huidige herstelhandleiding vereist ook de Docker-volumedata met de mappen apps, config, en files, plus eventuele aangepaste themabestanden of afzonderlijk opgeslagen versleutelingssleutels.
Als uw ownCloud-installatie PostgreSQL gebruikt, schakel dan over naar het gedocumenteerde pg_dumpformaat pg_restore; de huidige Server-handleiding ondersteunt MySQL/MariaDB en PostgreSQL voor productieomgevingen. SQLite wordt beschreven voor evaluatie, niet voor productie. Houd er ook rekening mee dat het gedeelte 'Backup Cron Jobs' van ownCloud verwijst naar het bewaren van een bestaande www-datacrontab; het maakt geen terugkerende database-dump aan.
Kies HTTP-01 of DNS-01, configureer een ownCloud reverse proxy en controleer of Certbot HTTPS-certificaten automatisch vernieuwt.
Configureer de oCIS LDAP-aanmelding, stem gebruikers- en groepszoekopdrachten op elkaar af en controleer de TLS- en schema-instellingen vóór de uitrol.
Voeg een Amazon S3-bucket toe aan ownCloud 10, bereid compatibele inloggegevens en eindpunten voor en controleer de toegang zonder een mount te verwarren met primaire opslag.
Plan beveiligde MariaDB-dumps voor ownCloud Server, ga veilig om met de onderhoudsmodus en controleer elke back-up voordat u erop vertrouwt.
Plan een migratie van ownCloud 10 naar oCIS met de ondersteunde app, geordende opdrachten, identiteitscontroles en een duidelijke lijst van gegevens die afzonderlijk verwerkt moeten worden.
Vervang de logo's van ownCloud Classic 10 en pas de kleuren van de webinterface aan met een thema-app, en vermijd daarbij de valkuilen van upgrades en integriteitscontroles.
Wijs bytegebaseerde opslaglimieten toe aan nieuwe ownCloud Infinite Scale-gebruikers per rol, met behulp van een proxy.yaml-voorbeeld en een checklist voor veilige verificatie.
Herstel de synchronisatie van ownCloud Desktop door de serverhostnaam, certificaatketen, vertrouwensrelatie met de privé-CA en problemen met de captive portal te controleren, zonder TLS-verificatie uit te schakelen.
Gebruik het rapport met ongeldige bestanden om niet-overeenkomende kernbestanden of app-handtekeningen te identificeren, de juiste releasebestanden te herstellen en de integriteitscontrole veilig te verifiëren.
Implementeer ownCloud Infinite Scale vanuit het officiële Compose-voorbeeld, configureer domeinen en permanente opslag, en controleer vervolgens TLS, containers en de eerste aanmelding.


