Beveilig ownCloud met HTTPS via Let's Encrypt en Nginx.

Kies HTTP-01 of DNS-01, configureer een ownCloud reverse proxy en controleer of Certbot HTTPS-certificaten automatisch vernieuwt.
Los een certificaatfout in de ownCloud Desktop-synchronisatie op door het TLS-certificaat dat de server presenteert te corrigeren of door de vertrouwde privé-CA te installeren die het certificaat heeft uitgegeven. Controleer eerst of het certificaat geldig is voor de exacte serverhostnaam en de bijbehorende certificaatketen bevat; schakel certificaatcontroles niet uit en negeer geen onverklaarbare waarschuwingen.
Controleer de clientversie voordat u iets wijzigt. In de release-opmerkingen van ownCloud van oktober 2026 worden Desktop App 7.1.0 en 6.0.3 vermeld: de 7.x-serie ondersteunt alleen Infinite Scale, terwijl ownCloud Server Classic 10 of 11 de 6.x-serie vereist. In dezelfde notities wordt ook uitgelegd dat een captive portal een certificaatmismatch kan veroorzaken en de synchronisatie kan onderbreken. Zie de release-opmerkingen van de ownCloud Desktop App .
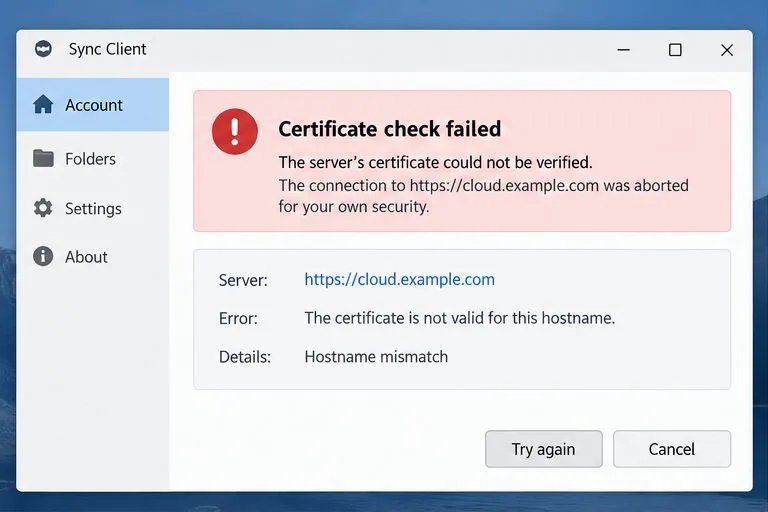
Vergelijk de server-URL die wordt weergegeven in de ownCloud Desktop-app met het adres dat werkt in uw browser. Gebruik dezelfde hostnaam en hetzelfde pad. Een browser kan een ontbrekend tussenliggend certificaat soms automatisch ophalen, terwijl een desktopclient dat niet kan.
Controleer de certificaatgegevens en bevestig dat de Subject Alternative Name (SAN) – de hostnamen die het certificaat dekt – de door u ingevoerde hostnaam bevat. Een certificaat files.internal.localdekt niet cloud.example.comalleen hostnamen als beide namen dezelfde server bereiken. Controleer de geldigheidsdatums en de uitgever, en controleer de computerklok; een onjuiste lokale datum kan ervoor zorgen dat een geldig certificaat als verlopen of nog niet geldig wordt beschouwd.
Als de browser ook een foutmelding geeft of als meerdere apparaten niet werken, ligt het probleem waarschijnlijk bij de server of de reverse proxy. Als slechts één computer niet werkt, controleer dan de trust store, de klok, de proxy en de clientversie. De handleiding voor het oplossen van problemen met de desktop-app van ownCloud raadt aan om de toegang via de browser te controleren en de server-URL of proxy te verifiëren wanneer desktopclients geen verbinding kunnen maken.
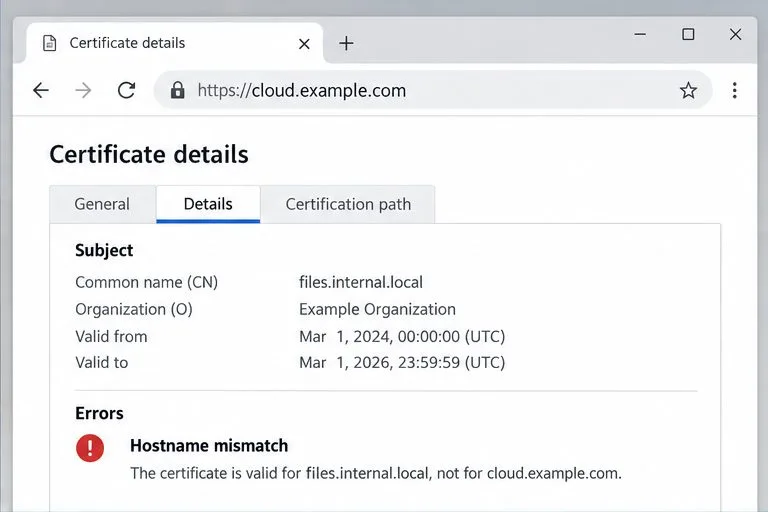
Vraag de serverbeheerder om een certificaat te installeren waarvan de SAN (Signal Account Number) de openbare hostnaam bevat die gebruikers invoeren, waarvan de datums actueel zijn en waarvan de privésleutel overeenkomt met het certificaat. Een certificaat kan een verbinding versleutelen en toch de identiteitsverificatie mislukken als de hostnaam onjuist is of de uitgever niet kan worden geverifieerd.
Het HTTPS-eindpunt moet het servercertificaat en de vereiste tussenliggende CA-certificaten in de juiste volgorde presenteren. Normaal gesproken hoeft het geen root-CA-certificaat te verzenden; clients moeten die root al vertrouwen. Controleer de reverse proxy of load balancer die HTTPS afhandelt, niet alleen de ownCloud-host. De proxy kan na updates van de backend-bestanden nog steeds een oude of onvolledige certificaatketen aanbieden.
Voor een snelle diagnose vanaf een machine met OpenSSL kunt u de volgende opdracht uitvoeren, waarbij u de voorbeeldhostnaam vervangt:
openssl s_client -connect cloud.example.com:443 -servername cloud.example.com -showcerts -verify_return_error </dev/null-servernameVerstuurt de hostnaam voor Server Name Indication (SNI) wanneer één server meerdere TLS-sites host. Controleer de certificaatketen en het verificatieresultaat: een fout bij de uitgever duidt op een ontbrekende tussenliggende of niet-vertrouwde CA; een fout in de hostnaam of datum vereist correctie van het certificaat of de URL. Deze controle betreft alleen het eindpunt dat vanaf die machine en dat netwerkpad bereikbaar is. Zie de OpenSSL- s_clientreferentie .
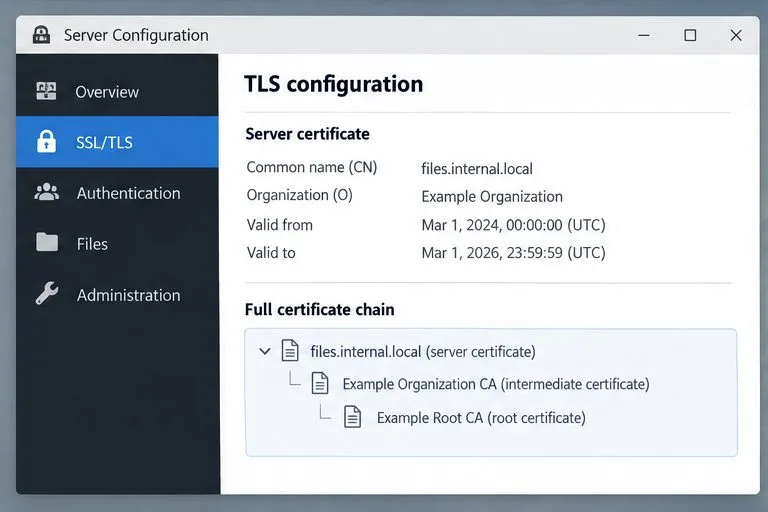
Als uw organisatie een particuliere certificeringsinstantie (CA) gebruikt, verkrijg dan het rootcertificaat via een geauthenticeerd kanaal en verifieer de vingerafdruk ervan met de beheerder. Installeer dat CA-certificaat – niet de privésleutel van de server – in het vertrouwensarchief van het besturingssysteem en herstart vervolgens de ownCloud-client. Op Debian of Ubuntu kan een beheerder een PEM-gecodeerd CA-certificaat met de extensie .pem in de .crtmap plaatsen /usr/local/share/ca-certificates/en het commando uitvoeren sudo update-ca-certificates. Andere platforms gebruiken andere tools voor het beheren van het vertrouwensarchief.
Het gedrag van TLS kan variëren afhankelijk van de clientversie en het platform. Qt documenteert dat de standaard TLS-configuratie gebruikmaakt van de systeem-CA-lijst, maar niet elk pakket is noodzakelijkerwijs identiek geconfigureerd. Als het toevoegen van de CA niet helpt, vraag dan de beheerder om het clientpakket en de logboeken te controleren; importeer nooit een certificaat van een ongeverifieerde browserwaarschuwing. Zie de documentatie van Qt over de configuratie van CA-certificaten . De FAQ van ownCloud Server over zelfondertekende SSL-certificaten verwijst beheerders naar de beveiligingsrichtlijnen; het wordt afgeraden om de normale clientverificatie te verzwakken.
Een zelfondertekend servercertificaat is niet hetzelfde als een certificaat uitgegeven door een vertrouwde particuliere CA. Als u een particuliere CA gebruikt, moet u de CA-root via een gecontroleerd kanaal verspreiden en vertrouwen, en vervolgens een servercertificaat aanbieden dat overeenkomt met de hostnaam en is ondertekend door die CA. Vermijd het accepteren van een melding over een veranderend certificaat als standaardoplossing: dit kan gebruikers ertoe aanzetten een bedrieger te accepteren tijdens een man-in-the-middle-aanval.
Als de storing zich alleen voordoet op openbare wifi-netwerken, hotelnetwerken of een recent gewijzigd bedrijfsnetwerk, open dan eerst een browser en voltooi de aanmeldingsprocedure op de netwerkpagina. Een captive portal onderschept verzoeken vóór de aanmelding en kan een certificaat presenteren dat niet bij de ownCloud-hostnaam hoort. In de release notes van ownCloud staat expliciet vermeld dat de synchronisatie kan worden onderbroken wanneer een captive portal een certificaatmismatch veroorzaakt en dat deze moet worden hervat nadat de portal is verwijderd.
Op een beheerd werkapparaat kan een HTTPS-inspectieproxy het servercertificaat vervangen door een certificaat dat is ondertekend door de inspectie-CA van de organisatie. Vraag de IT-afdeling of dit de bedoeling is en of de goedgekeurde CA is geïnstalleerd voor de desktopclient. Omzeil de verificatie niet om synchronisatie mogelijk te maken; de proxy- of vertrouwensconfiguratie moet door de beheerder worden gecorrigeerd.
Sluit de client af en open deze opnieuw, controleer of het account verbinding maakt met de juiste HTTPS-URL en wacht tot de synchronisatiestatus aangeeft dat de verbinding is voltooid. Maak een klein testbestand aan in de synchronisatiemap en controleer of dit bestand in de webinterface verschijnt. Controleer vervolgens het clientlogboek op terugkerende TLS-verificatieberichten. Als de certificaatfout aanhoudt, stuur dan de beheerder de exacte hostnaam, clientversie, het besturingssysteem, het tijdstip van de fout en de specifieke certificaatfout. Stuur nooit wachtwoorden of privésleutels mee. Als de webinterface van ownCloud werkt, maar alle compatibele desktop-apps nog steeds niet werken, geef dan de server-URL en de TLS-diagnostische uitvoer door, zodat de beheerder de proxy of de certificaatketen kan onderzoeken.

Kies HTTP-01 of DNS-01, configureer een ownCloud reverse proxy en controleer of Certbot HTTPS-certificaten automatisch vernieuwt.
Configureer de oCIS LDAP-aanmelding, stem gebruikers- en groepszoekopdrachten op elkaar af en controleer de TLS- en schema-instellingen vóór de uitrol.
Voeg een Amazon S3-bucket toe aan ownCloud 10, bereid compatibele inloggegevens en eindpunten voor en controleer de toegang zonder een mount te verwarren met primaire opslag.
Plan beveiligde MariaDB-dumps voor ownCloud Server, ga veilig om met de onderhoudsmodus en controleer elke back-up voordat u erop vertrouwt.
Plan een migratie van ownCloud 10 naar oCIS met de ondersteunde app, geordende opdrachten, identiteitscontroles en een duidelijke lijst van gegevens die afzonderlijk verwerkt moeten worden.
Vervang de logo's van ownCloud Classic 10 en pas de kleuren van de webinterface aan met een thema-app, en vermijd daarbij de valkuilen van upgrades en integriteitscontroles.
Wijs bytegebaseerde opslaglimieten toe aan nieuwe ownCloud Infinite Scale-gebruikers per rol, met behulp van een proxy.yaml-voorbeeld en een checklist voor veilige verificatie.
Herstel de synchronisatie van ownCloud Desktop door de serverhostnaam, certificaatketen, vertrouwensrelatie met de privé-CA en problemen met de captive portal te controleren, zonder TLS-verificatie uit te schakelen.
Gebruik het rapport met ongeldige bestanden om niet-overeenkomende kernbestanden of app-handtekeningen te identificeren, de juiste releasebestanden te herstellen en de integriteitscontrole veilig te verifiëren.
Implementeer ownCloud Infinite Scale vanuit het officiële Compose-voorbeeld, configureer domeinen en permanente opslag, en controleer vervolgens TLS, containers en de eerste aanmelding.


