Matrix Room-beheerdersrechtenfouten oplossen via actie
Traceer M_FORBIDDEN naar het stroomniveau van de ruimte, het lidmaatschap of de Synapse-serverbeheerderstoegang en herstel vervolgens alleen de machtiging die de geblokkeerde actie nodig heeft.
Om een Synapse Matrix-server achter de standaard proxy van Cloudflare (het oranje wolkje) te plaatsen, moet u zowel client-API-verkeer als inkomend federatieverkeer via HTTPS op poort 443 verzenden. Houd TLS ingeschakeld van Cloudflare naar uw origin met Full (strikt), routeer Matrix-paden ongewijzigd naar Synapse, publiceer federatie-discovery die verwijst naar uw hostnaam op poort 443 en sla de cache op de API-paden over. Wijs geen normaal geproxyeerd record naar de standaard federatiepoort 8448 van Matrix: de standaard proxy van Cloudflare vermeldt deze poort niet als ondersteund.
Dit voorbeeld gaat ervan uit dat Synapse achter een reverse proxy draait, zoals Nginx, Caddy of Traefik. Synapse kan op zijn eigen Docker-netwerk blijven op HTTP-poort 8008; de frontproxy verzorgt de publieke TLS-verbinding. Federatie kan HTTPS-poort 443 gebruiken wanneer de discovery-tool externe homeservers daarheen verwijst. Synapse ondersteunt poort 443 als alternatief voor de standaardpoort 8448, terwijl Cloudflare poort 443 wel, maar poort 8448 niet, opneemt in de lijst met standaard proxypoorten. Zie de Synapse-richtlijnen voor poorten en de lijst met ondersteunde poorten van Cloudflare .
Gebruik deze aanpak wanneer clients en federatie een geproxyeerde HTTPS-hostnaam moeten delen. Als u federatie op poort 8448 moet houden, gebruik dan een DNS-only record of een Cloudflare-product dat deze TCP-poort ondersteunt. Het voorbeeld gebruikt example.orgvoor Matrix-ID's zoals @alice:example.orgen matrix.example.orgvoor Synapse. Vervang uw hostnamen, maar behoud de bestaande Synapse server_name; het wijzigen ervan wijzigt de Matrix-ID's van gebruikers.
Stel in Cloudflare DNS het A/AAAA-record in matrix.example.orgop het openbare adres van uw reverse proxy en markeer het als 'Proxied'. De example.orghostnaam moet ook een webserver kunnen bereiken voor de discovery-bestanden. Verwijder een onbruikbaar AAAA-record. Houd MX-, mail-only- en non-HTTP-records ingesteld op DNS-only. Cloudflare beëindigt TLS aan de rand van het netwerk en opent een aparte verbinding met uw server.

Selecteer in de Cloudflare SSL/TLS-instellingen 'Volledig (strikt)'. De oorspronkelijke proxy moet HTTPS accepteren op poort 443 en een geldig certificaat presenteren dat overeenkomt met matrix.example.org, uitgegeven door een vertrouwde autoriteit of Cloudflare Origin CA. Dit versleutelt en valideert beide verbindingen; de flexibele modus kan de oorspronkelijke verbinding onversleuteld laten of omleidingslussen veroorzaken. Zie de Cloudflare- handleiding voor het instellen van 'Volledig (strikt)' .
Configureer de HTTPS virtuele host van de reverse proxy zodanig dat matrix.example.orgpaden die beginnen met /_matrixen /_synapse/clientworden doorgegeven aan Synapse op het privénetwerk, meestal http://synapse:8008in Compose. Behoud het volledige aanvraagpad, stuur de oorspronkelijke Host door en stel X-Forwarded-Foren in X-Forwarded-Proto. Deze routes omvatten API-aanroepen van de client en federatie-eindpunten; vermijd het verzenden van alleen de startpagina van de browser naar Synapse of het inkorten van een padprefix.
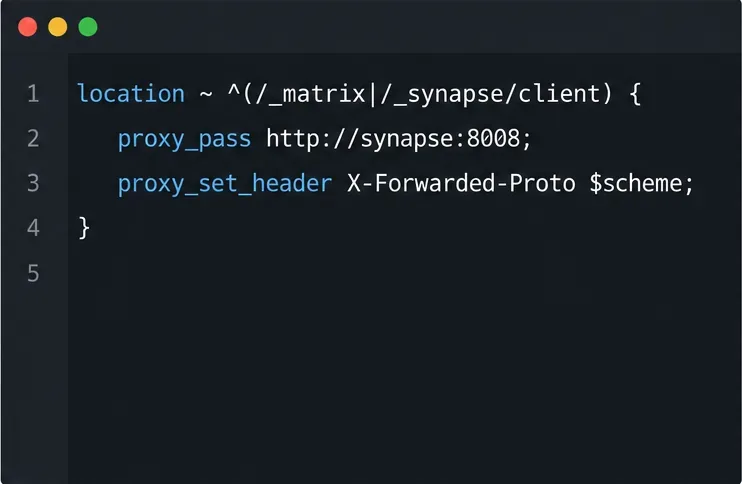
Stel in de bestaande HTTP-listener van Synapse x_forwarded: truede clientadres en het schema van de proxy in. Koppel geen gecontaineriseerde listener aan , omdat dit voorkomt dat andere containers deze kunnen bereiken. Houd poort 8008 privé voor Compose. Raadpleeg de instructies voor reverse-proxy127.0.0.1 's van Synapse voor de syntaxis van uw specifieke proxy.
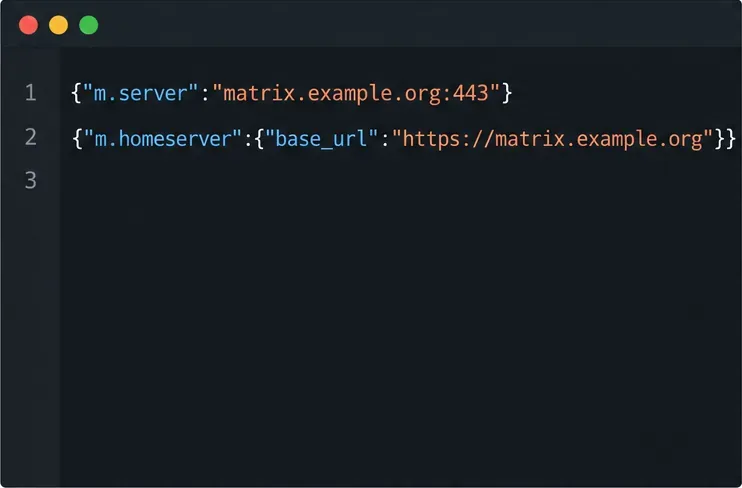
Omdat de Matrix ID's van gebruikers worden gebruikt example.orgwanneer Synapse wordt bereikt op matrix.example.org, moet een federatie-ontdekkingsbestand worden aangeboden op https://example.org/.well-known/matrix/server. Retourneer status 200, JSON-inhoud en deze waarde:
{"m.server":"matrix.example.org:443"}De expliciete opdracht :443stuurt externe thuisservers door naar de ondersteunde geproxyeerde poort. De Matrix-federatiespecificatie definieert deze m.serverdelegatie. Als de Synapse-servernaam zelf is matrix.example.org, serveer dan het bijbehorende bekende bestand daar of gebruik de Synapse- serve_server_wellknownoptie wanneer die hostnaam naar Synapse routeert op poort 443.
Voor automatische clientdetectie, gebruik https://example.org/.well-known/matrix/clientde optie `--server` {"m.homeserver":{"base_url":"https://matrix.example.org"}}. Browserclients hebben ook de CORS-headers nodig die vereist zijn door de Matrix client-server specificatie . Stel de `--server` van Synapse public_baseurlin op de HTTPS-URL die gebruikers moeten invoeren. Zie de Matrix server discovery specificatie en de Synapse configuratiehandleiding .
Maak een cacheregel aan voor matrix.example.orgpaden die beginnen met /_matrix/of /_synapse/client/, en selecteer 'Cache overslaan' . Dit beschermt de login-, synchronisatie-, federatie- en media-API's tegen aangepaste cacheregels die alles cachen. Controleer ook de WAF-, bot- en redirectregels: Matrix-clients kunnen browserinterstitial-problemen niet oplossen. Houd de beveiligingen ingeschakeld en beperk eventuele uitzonderingen tot protocolpaden. Cloudflare beschrijft het overslaan van de cache in de instructies op het dashboard .
Voer deze controles uit vanaf een machine buiten het LAN van de server, zodat het verzoek de openbare DNS en Cloudflare volgt:
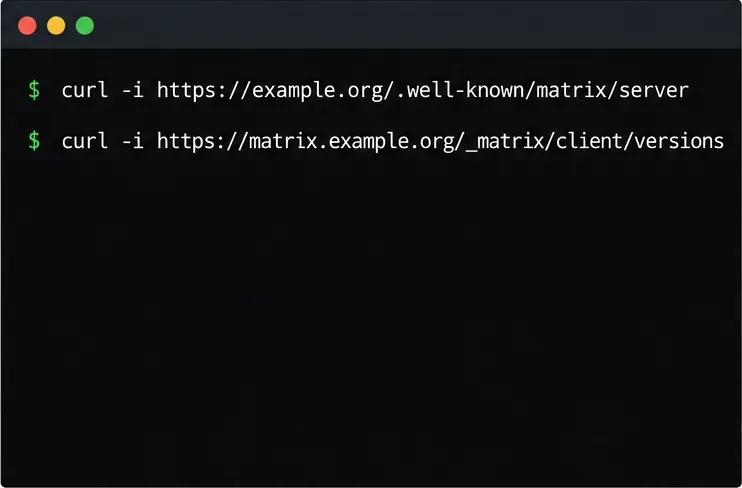
curl -i https://example.org/.well-known/matrix/server
curl -i https://example.org/.well-known/matrix/client
curl -i https://matrix.example.org/_matrix/client/versions
curl -i https://matrix.example.org/_matrix/federation/v1/version
Controleer of het eerste verzoek JSON retourneert met m.serverde juiste waarde matrix.example.org:443, de clientbestandsnaam de HTTPS-basis-URL bevat en of de laatste twee verzoeken geldige JSON retourneren in plaats van een Cloudflare-uitdagingspagina, een 404- of een 502-fout. Meld u vervolgens aan vanaf een client en test een synchronisatie van een ruimte, upload een bestand en maak een federatie met een ruimte op een andere thuisserver. Matrix-servers cachen de antwoorden van federatie-ontdekkingen, waardoor externe servers mogelijk nog enige tijd een eerdere waarde behouden nadat u deze hebt gewijzigd; gebruik de cacheheaders van het antwoord en geef de cachegegevens de tijd om te verlopen.
Als het uploaden van bestanden mislukt met HTTP 413, vergelijk dan de bestandsgrootte met de huidige uploadlimiet van de Cloudflare-zone en die van Synapse max_upload_size; de reverse proxy heeft ook een eigen limiet voor de request body. De standaardlimiet van Synapse is 50 MB, en de standaardlimiet van Nginx kan lager zijn. De limieten van Cloudflare variëren per abonnement en kunnen worden aangepast in de abonnementsregels, dus controleer de huidige documentatie over uploadlimieten voordat u de limiet van Synapse verhoogt. Als de API werkt maar de federatie mislukt, controleer dan eerst of de bekende URL van de server openbaar is, of het hostnaamcertificaat geldig is en of de gedelegeerde poort expliciet 443 is. Als u poort 8448 bewust behoudt, stop dan met het proxyen van dat record via de standaard Cloudflare DNS-proxy en gebruik in plaats daarvan een directe DNS-only federatiehostnaam.
Traceer M_FORBIDDEN naar het stroomniveau van de ruimte, het lidmaatschap of de Synapse-serverbeheerderstoegang en herstel vervolgens alleen de machtiging die de geblokkeerde actie nodig heeft.
Configureer Synapse discovery, HTTPS en proxy routing zodat andere Matrix homeservers uw server kunnen vinden en ermee in contact kunnen komen.
Configureer een Keycloak OIDC-client en een Synapse-provider zodat Element Web-gebruikers zich kunnen aanmelden via uw identiteitsserver zonder clientgeheimen prijs te geven.
Sla een herstelsleutel op, verifieer uw Element-sessies en controleer of versleutelde berichtsleutels kunnen worden hersteld zonder de back-up te verwarren met uw accountwachtwoord.
Diagnoseer geheugenproblemen bij Synapse tijdens synchronisatie, pas de caching veilig aan, identificeer achterstanden in aanvragen en controleer of het geheugengebruik stabiel is.
Traceer Matrix-federatiecertificaatfouten naar de juiste server, herstel de TLS-keten of het CA-vertrouwen en verifieer de oplossing zonder de beveiligingscontroles uit te schakelen.
Routeer Matrix-clients en federatie via Cloudflare op HTTPS 443, behoud Synapse-ontdekking en voorkom cachen van API-verkeer of problemen met media-uploads.
Maak een back-up van Synapse met pg_dump, bescherm de ondertekeningssleutel en de media, en herstel de back-up in een schone PostgreSQL-database zonder verouderde eenmalige sleutels opnieuw te gebruiken.
Configureer Mjölnir met een speciaal Matrix-account, een versleutelde beheerruimte, Docker Compose, een beleidslijst en toegangsrechtencontroles.
Sla de verouderde proxy over en configureer Synapse's ingebouwde Sliding Sync. Controleer de clientdetectie en meet vervolgens het laadgedrag van de kamerlijst en het herverbindingsgedrag op een compatibele telefoon.



