Matrix Room-beheerdersrechtenfouten oplossen via actie
Traceer M_FORBIDDEN naar het stroomniveau van de ruimte, het lidmaatschap of de Synapse-serverbeheerderstoegang en herstel vervolgens alleen de machtiging die de geblokkeerde actie nodig heeft.
Stel eerst Element Secure Backup in, bewaar de herstelsleutel op een veilige plek en verifieer vervolgens de sessies die u gebruikt. De back-up bewaart versleutelde kamersleutels, zodat een nieuwe sessie de relevante berichtgeschiedenis kan herstellen; kruisondertekening bepaalt welke apparaten bij uw Matrix-identiteit horen. U meldt zich aan met een Matrix-wachtwoord, maar dit ontgrendelt geen van beide versleutelingsfuncties.
Secure Backup slaat end-to-end-versleutelingssleutels versleuteld op uw Matrix-homeserver op. De herstelsleutel (soms ook wel beveiligingssleutel genoemd) ontgrendelt die back-up en kan u helpen uw cryptografische identiteit te herstellen als u uw apparaten kwijtraakt. Element geeft aan dat sleutels op uw apparaat worden versleuteld voordat ze het verlaten, waardoor de homeserver ze niet in leesbare vorm ontvangt. De back-up kan alleen berichtsleutels herstellen die zijn opgeslagen; het is niet mogelijk om elk versleuteld bericht beschikbaar te maken als de bijbehorende sleutel nooit is geback-upt of bewaard.
Met cross-signing kan de cryptografische identiteit van uw account zijn eigen apparaten ondertekenen en kunnen anderen uw identiteit op verschillende apparaten vertrouwen. Wanneer u een nieuwe sessie verifieert, koppelt Element deze aan een eerder geverifieerd apparaat of aan uw herstelmateriaal. Dit is anders dan de sessie alleen in de accountinstellingen te zien staan. De cross-signing specificatie van Matrix beschrijft de sleutels die dit vertrouwen tot stand brengen; de FAQ over encryptie van Element legt uit hoe back-up en herstel van sleutels in de clients werken.
Voor de huidige Element Web- of Desktop-app open je je avatarmenu, kies je Alle instellingen en vervolgens Versleuteling . In Element X of Element Pro op Android of iOS open je je profielmenu en kies je Versleuteling . De oudere Element Classic mobiele app gebruikt labels zoals Beveiliging en privacy of Beveiliging , waardoor de menu's mogelijk niet overeenkomen met deze stappen. De huidige ondersteuningsinstructies van Element raden aan om te beginnen met Web/Desktop of Element X/Pro als je de keuze hebt.
Begin op een apparaat waarop u al bent aangemeld, bij voorkeur een apparaat waarvan u weet dat het is geverifieerd. Meld u niet af bij uw laatst vertrouwde sessie tijdens het instellen. Zoek in de versleutelingsinstellingen naar 'Herstelsleutel ophalen' of 'Beveiligde back-up instellen '. Als de app 'Herstelsleutel wijzigen' weergeeft , is de back-up al geconfigureerd; controleer eerst of u de huidige sleutel nog steeds hebt in plaats van deze opnieuw in te stellen.
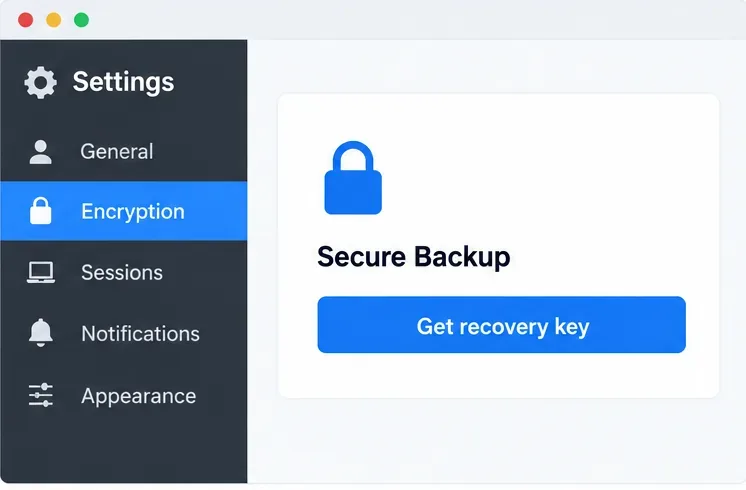
Kies de gegenereerde beveiligingssleutel wanneer u daarom wordt gevraagd. Element kan ook een beveiligingszin aanbieden; als u er een kiest, zorg er dan voor dat deze lang en uniek is en gebruik uw accountwachtwoord niet opnieuw. Een gegenereerde sleutel voorkomt dat u een gemakkelijk te raden zin kiest. Volg de bevestigingsinstructies van de app en noteer de sleutel precies zoals deze wordt weergegeven. Bewaar deze in een betrouwbare wachtwoordmanager of schrijf hem op en bewaar hem op een veilige plaats. Plak de sleutel niet in een chat, stuur hem niet naar de supportafdeling en sla geen screenshot op. Iedereen die de herstelsleutel in handen krijgt, kan mogelijk toegang krijgen tot uw versleutelde back-ups.

De herstelsleutel staat los van uw accountwachtwoord en de wachtwoordhersteloptie die u via e-mail gebruikt. Wachtwoordherstel kan de aanmelding bij uw account herstellen, maar het herstelt geen ontbrekende versleutelingsgegevens. Houd het oorspronkelijke apparaat aangemeld totdat u een andere sessie hebt geverifieerd en hebt gecontroleerd of de herstelsleutel werkt.
In Element Web/Desktop open je Alle instellingen > Sessies , selecteer je de huidige sessie en kies je Sessie verifiëren . De exacte prompt verschilt per platform en de huidige Element X/Pro-apps vereisen apparaatverificatie bij het inloggen. In de webversie wordt verificatie mogelijk aangeboden, maar niet verplicht gesteld, dus controleer zelf de sessiestatus.
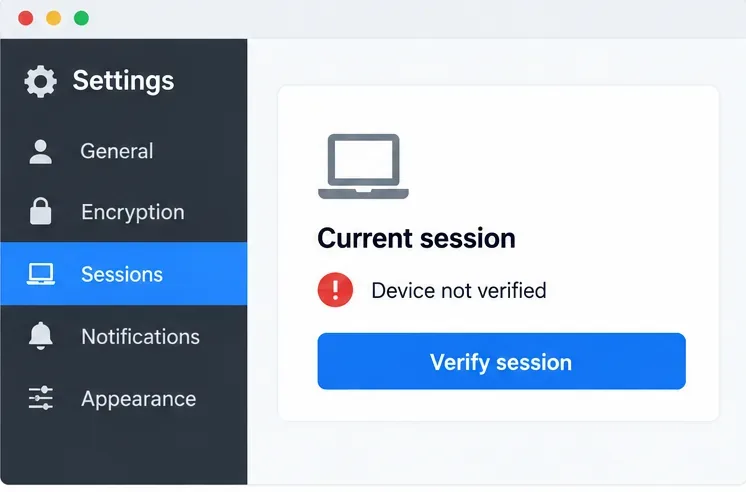
Kies 'Verifiëren met een ander apparaat' als je nog steeds een vertrouwde Element-sessie hebt. Accepteer het verzoek op dat apparaat en vergelijk vervolgens de emoji of andere verificatiecode op beide schermen. Bevestig alleen als de waarden exact overeenkomen en in dezelfde volgorde staan. Als de app QR-verificatie aanbiedt, scan deze dan met het apparaat dat je wilt verifiëren en keur het overeenkomende verzoek goed op het vertrouwde apparaat. Keur nooit een verificatieverzoek goed dat je niet zelf hebt gestart.
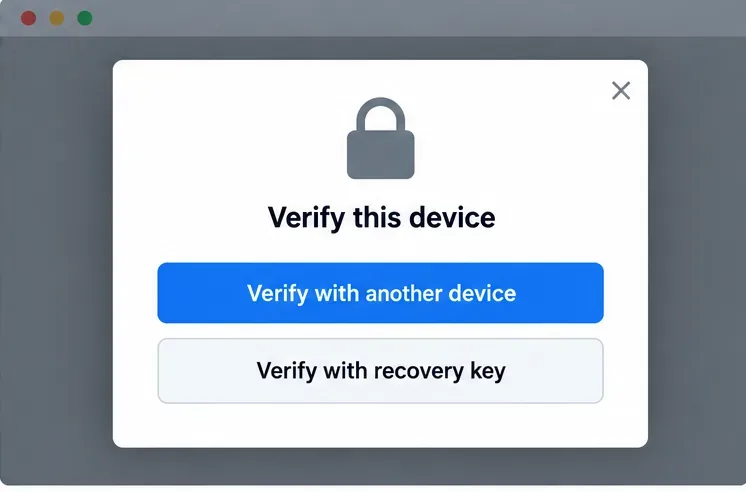
Als er geen ander vertrouwd apparaat beschikbaar is, selecteer dan 'Verifiëren met herstelsleutel' en voer de opgeslagen sleutel in. Bij succes wordt de nieuwe sessie als geverifieerd weergegeven, vaak met een groen schildje, en kan Element de back-up van de kamersleutels ophalen. Een groen schildje bevestigt de vertrouwensstatus van de sessie; het bewijst niet dat elke oude berichtsleutel in de back-up aanwezig is.
Ga eerst terug naar de versleutelingsinstellingen en controleer of de back-up actief is. Een actie 'Herstelsleutel wijzigen' betekent meestal dat er een back-up is geconfigureerd; sommige clientversies tonen ook een bericht dat de sessie een back-up van de sleutels maakt. Test vervolgens de opgeslagen herstelsleutel in een apart Element Web-browserprofiel of op een ander apparaat, terwijl u ingelogd blijft met uw huidige geverifieerde sessie. Start een nieuwe aanmelding, kies het verificatiepad voor de herstelsleutel en controleer of Element de sleutel accepteert en de sessie als geverifieerd markeert. Controleer een bekend, ouder versleuteld bericht nadat het ophalen van de sleutel is voltooid.
Als een bericht nog steeds niet kan worden gedecodeerd, geef het apparaat dan de tijd om de sleutel op te halen en vraag de sleutel aan via een andere online, geverifieerde sessie als Element die optie biedt. Het apparaat van de afzender heeft de sleutel mogelijk niet meer, of de sleutel is mogelijk nooit in de back-up opgenomen. Reset de kruisondertekening niet en wis de beveiligde back-up niet als een snelle oplossing voor het probleem. Als u geen werkende herstelsleutel en geen andere geverifieerde sessie hebt, is het resetten van de identiteit mogelijk de enige manier om een bruikbare accountidentiteit terug te krijgen. Element waarschuwt echter dat oude versleutelde geschiedenis onleesbaar kan worden en dat contactpersonen de identiteitswijziging kunnen zien. Zorg ervoor dat u ten minste één geverifieerde sessie en een beveiligde herstelsleutel hebt, zodat u niet gedwongen wordt tot deze keuze.
Traceer M_FORBIDDEN naar het stroomniveau van de ruimte, het lidmaatschap of de Synapse-serverbeheerderstoegang en herstel vervolgens alleen de machtiging die de geblokkeerde actie nodig heeft.
Configureer Synapse discovery, HTTPS en proxy routing zodat andere Matrix homeservers uw server kunnen vinden en ermee in contact kunnen komen.
Configureer een Keycloak OIDC-client en een Synapse-provider zodat Element Web-gebruikers zich kunnen aanmelden via uw identiteitsserver zonder clientgeheimen prijs te geven.
Sla een herstelsleutel op, verifieer uw Element-sessies en controleer of versleutelde berichtsleutels kunnen worden hersteld zonder de back-up te verwarren met uw accountwachtwoord.
Diagnoseer geheugenproblemen bij Synapse tijdens synchronisatie, pas de caching veilig aan, identificeer achterstanden in aanvragen en controleer of het geheugengebruik stabiel is.
Traceer Matrix-federatiecertificaatfouten naar de juiste server, herstel de TLS-keten of het CA-vertrouwen en verifieer de oplossing zonder de beveiligingscontroles uit te schakelen.
Routeer Matrix-clients en federatie via Cloudflare op HTTPS 443, behoud Synapse-ontdekking en voorkom cachen van API-verkeer of problemen met media-uploads.
Maak een back-up van Synapse met pg_dump, bescherm de ondertekeningssleutel en de media, en herstel de back-up in een schone PostgreSQL-database zonder verouderde eenmalige sleutels opnieuw te gebruiken.
Configureer Mjölnir met een speciaal Matrix-account, een versleutelde beheerruimte, Docker Compose, een beleidslijst en toegangsrechtencontroles.
Sla de verouderde proxy over en configureer Synapse's ingebouwde Sliding Sync. Controleer de clientdetectie en meet vervolgens het laadgedrag van de kamerlijst en het herverbindingsgedrag op een compatibele telefoon.



