Verbind Seafile en Collabora met de juiste WOPI-URL.

Schakel veilige documentbewerking in Seafile in door de discovery-URL, HTTPS en WOPI-toegang van Collabora voor uw implementatie te configureren.
Als Collabora Online CODE de melding "Unauthorized WOPI host" geeft, voeg dan de daadwerkelijke host van de bestandsopslag – meestal uw Nextcloud-origin – toe aan de WOPI-host-whitelist van CODE. De host moet overeenkomen met de origin die CODE ontvangt in het WOPI-verzoek, niet met de openbare URL van de Collabora-server. In Docker wordt dit doorgaans geconfigureerd met een aliasgroup1omgevingsvariabele.
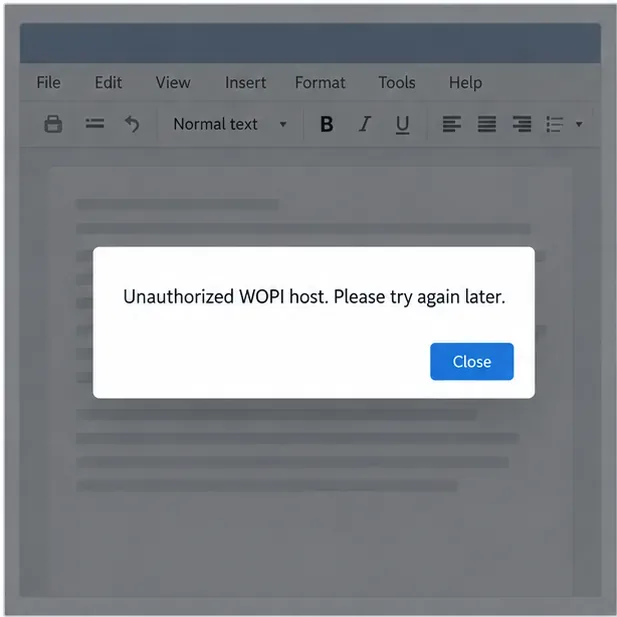
WOPI staat voor Web Application Open Platform Interface, het protocol dat een kantoorserver gebruikt om bestanden te openen en op te slaan via een opslagplatform. De WOPI-host is dat opslagplatform, zoals Nextcloud. CODE controleert de host die in het WOPI-verzoek wordt genoemd aan de hand van de hosts die het vertrouwt. Als het verzoek een host noemt die niet is toegestaan, cloud.example.commaar CODE is geconfigureerd om alleen die host te vertrouwen office.example.com, kan de editor de sessie weigeren voordat deze wordt geopend.
Bij een zelfgehoste configuratie kan de hostnaam in het verzoek een interne Docker-naam zijn, in plaats nextcloudvan de hostnaam die de browser te zien krijgt. Een reverse proxy, een andere poort of aparte openbare en interne URL's kunnen er ook voor zorgen dat de oorsprong verschilt. Configureer wat het verzoek daadwerkelijk gebruikt, niet wat de "hoofdservernaam" lijkt te zijn.
docker compose logs --since=10m collabora, waarbij u vervangt collaboradoor de naam van uw service.No acceptable WOPI hosts found matching the target host [cloud.example.com] in config. Noteer de doelhost die tussen haakjes wordt weergegeven. Kopieer of deel geen volledige WOPI-URL: deze kan een kortstondig toegangstoken bevatten.WOPISrchost, indien beschikbaar in uw integratielogboeken, maar houd eventuele query-string-tokens privé.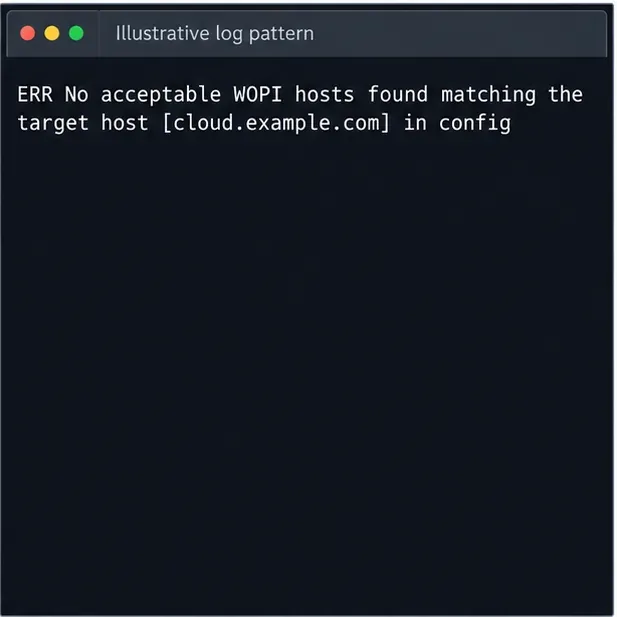
Voor de officiële CODE Docker-image moet u aliasgroup1de exacte vertrouwde WOPI-origin instellen. Voor een enkele Nextcloud-installatie kan een Compose-service het volgende bevatten:
services:
  collabora:
    image: collabora/code
    environment:
      aliasgroup1: "https://cloud.example.com:443"
Vervang het voorbeeld door uw echte Nextcloud-host en het schema en de poort die de WOPI-aanvraag gebruikt. Behoud de bestaande imagetag, beheerdersinstellingen, netwerk en andere serviceopties in uw Compose-bestand. Het voorbeeld gebruikt een HTTPS-origin met poort 443; een andere implementatie kan een andere poort of een interne origin gebruiken.

Nadat je het Compose-bestand hebt bewerkt, maak je de CODE-container opnieuw aan, zodat deze de bijgewerkte omgeving ontvangt:
docker compose up -d --force-recreate collaboraGebruik de daadwerkelijke naam van uw Compose-service in plaats van collabora. Een simpele herstart laadt mogelijk niet de gewijzigde omgevingswaarden van de container; het opnieuw aanmaken van de service past de bijgewerkte configuratie toe. Als u CODE configureert via het XML-bestand, controleer storage.wopidan de aliasgroepen in de geldende configuratie. De officiële Collabora SDK-handleiding beschrijft Docker-aliasgroepen en WOPI-hostaliassen; volg de syntaxis voor de CODE-versie die u gebruikt.
Collabora en Nextcloud kunnen beide een WOPI-gerelateerde beperking afdwingen, maar ze beantwoorden verschillende vragen:
| Instelling | Wat het controleert | Typische correctie |
|---|---|---|
CODE WOPI host allow-list ( aliasgroup1) | Welke opslaghostnaam CODE accepteert in een WOPI-verzoek? | Sta toe dat de daadwerkelijke Nextcloud-bron naar CODE wordt verzonden. |
| Nextcloud “Toegestane lijst voor WOPI-verzoeken” | Welke bron-IP-adressen mogen WOPI-verzoeken naar Nextcloud verzenden? | Sta het adres toe dat Nextcloud ziet voor de CODE-container of proxy. |
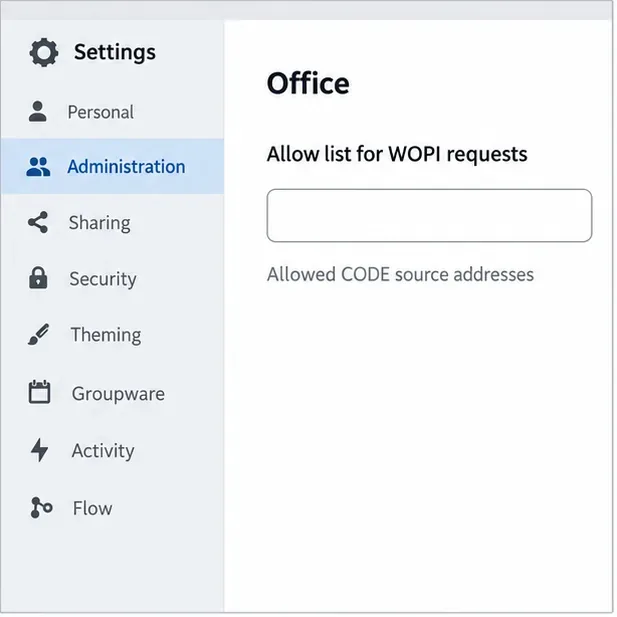
Het wijzigen van de IP-adreslijst van Nextcloud lost het probleem niet op dat CODE een hostnaam weigert. Omgekeerd autoriseert het toevoegen van een hostnaam aan CODE het IP-adres van CODE niet bij Nextcloud. De documentatie van Nextcloud raadt aan WOPI-verzoeken te beperken tot de IP-adressen van de Collabora-server; gebruik het adres dat Nextcloud detecteert, dat kan afwijken wanneer containers of een reverse proxy betrokken zijn.
cloud.example.com: sta die Nextcloud-host en de juiste oorsprong toe in CODE.nextcloud: CODE ontvangt waarschijnlijk een Docker-netwerkhostnaam; bepaal of die interne oorsprong de bedoeling is, configureer vervolgens de bijbehorende vertrouwde host en zorg voor DNS/netwerkbereikbaarheid.Los een mismatch niet op door elke host te vertrouwen of een onbeperkte wildcard te gebruiken in een productieomgeving. Beperk de whitelist tot bekende opslagbronnen. Als meerdere opslaghosts gewenst zijn, configureer dan de gedocumenteerde aliasgroepen voor uw geïnstalleerde CODE-versie in plaats van te gokken op het gedrag van wildcards.
Open een document via dezelfde Nextcloud-integratie die eerder mislukte. Controleer vervolgens de nieuwe CODE-logboeken: de foutmelding "Geen acceptabele WOPI-hosts" zou verdwenen moeten zijn. Controleer of het document laadt en kan worden opgeslagen; als er een nieuwe fout optreedt, gebruik dan de foutmelding om de volgende stap te bepalen. Raadpleeg voor de twee hostcontroles en de Nextcloud-probleemoplossingsprocedure de handleidingen voor probleemoplossing bij Nextcloud Office en de configuratie van Nextcloud Office . Zie voor CODE Docker-aliasgroepen de handleiding van Collabora Online SDK 25.04 ; raadpleeg de documentatie die overeenkomt met uw geïnstalleerde versie als de configuratie afwijkt.
Schakel veilige documentbewerking in Seafile in door de discovery-URL, HTTPS en WOPI-toegang van Collabora voor uw implementatie te configureren.
Test het klembord van het systeem, pas de browserrechten aan en bepaal wanneer een ingebedde Collabora-integratie een wijziging van het iframe-beleid nodig heeft.
Koppel lettertypebestanden aan Docker en de systeemconfiguratie van Collabora, zodat aangepaste lettertypen in de editor verschijnen en correct worden weergegeven in documenten.
Maak een back-up van coolwsd.xml en de bijbehorende implementatiebronnen, herstel deze op een veilige manier en controleer de code voordat gebruikers verder kunnen bewerken.
Sta de exacte Nextcloud- of andere WOPI-bron toe in CODE, controleer vervolgens de actieve host-whitelist en onderscheid deze van de bron-IP-beperking van Nextcloud.
Traceer de browser-, WOPI- en WebSocket-verbindingen van Collabora om te achterhalen waarom een document niet opent, en pas vervolgens de oplossing toe die overeenkomt met uw Nextcloud-configuratie.
Implementeer Collabora CODE-replica's met Helm, bewaar elk document op één pod via WOPI-affiniteit en verifieer de ingress, de plaatsing van knooppunten en het bewerken in Nextcloud.
Traceer een mislukte socket-handshake van de browser naar coolwsd en koppel vervolgens de reverse-proxy-route aan uw Collabora-versie, inclusief de Apache-wijziging CODE 26.04.
Traceer Collabora WOPI-bewijsfouten naar niet-overeenkomende sleutels, verouderde ontdekkingsgegevens, klokafwijkingen of wijzigingen in proxy-URL's, zonder de validatie te verzwakken.
Stel de zoomfactor van de browser opnieuw in, test een schone sessie en bepaal wanneer een onjuist opgemaakt menu een update van de Collabora-server vereist.






