Home
» Hoe
»
Bouw eerst een ondersteund SLES 15 HA-cluster met Fencing.
Bouw eerst een ondersteund SLES 15 HA-cluster met Fencing.
Voor SLES 15 registreert u de SUSE Linux Enterprise High Availability-extensie en gebruikt u deze vervolgens crm cluster initom crm cluster joinde knooppunten op te starten. Voordat u services op het cluster plaatst, controleert u of redundante netwerken, node fencing (STONITH) en quorum aanwezig zijn.
Deze procedure volgt de SLE HA 15 SP7-documentatie zoals die geldig was in oktober 2026. Controleer uw geïnstalleerde servicepack en CPU-architectuur; registratie-ID's en ondersteuningsgegevens kunnen variëren.
1. Bereid de knooppunten en het netwerk voor.
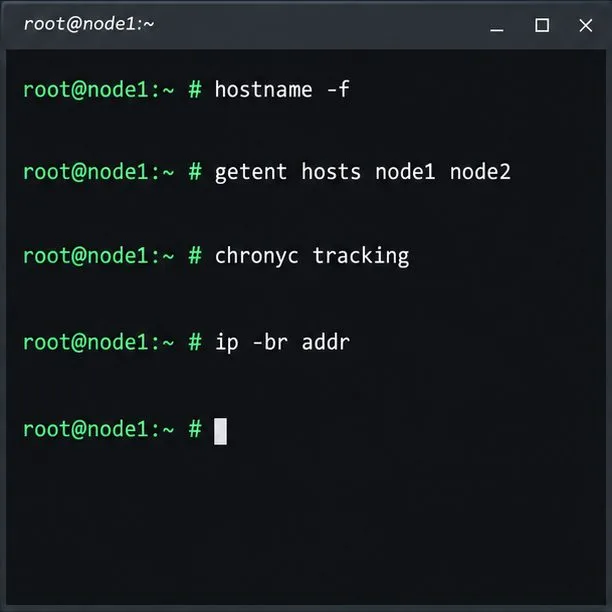
Controleer de hostnaamgeving, naamresolutie, tijdsynchronisatie en interfacestatus op elk knooppunt voordat u het cluster vormt.
Gebruik minimaal twee knooppunten met dezelfde ondersteunde processorarchitectuur, statische primaire IP-adressen, unieke namen die op elk knooppunt oplosbaar zijn en gesynchroniseerde klokken met behulp van een externe tijdbron. SUSE vereist twee redundante TCP/IP-communicatiepaden per knooppunt; interfacenamen moeten op alle knooppunten overeenkomen.
Voer de controles uit op beide knooppunten en bevestig dat de geselecteerde interfaces en namen correct zijn voordat u het bootstrapping-proces start.
2. Registreer en installeer de High Availability-extensie.
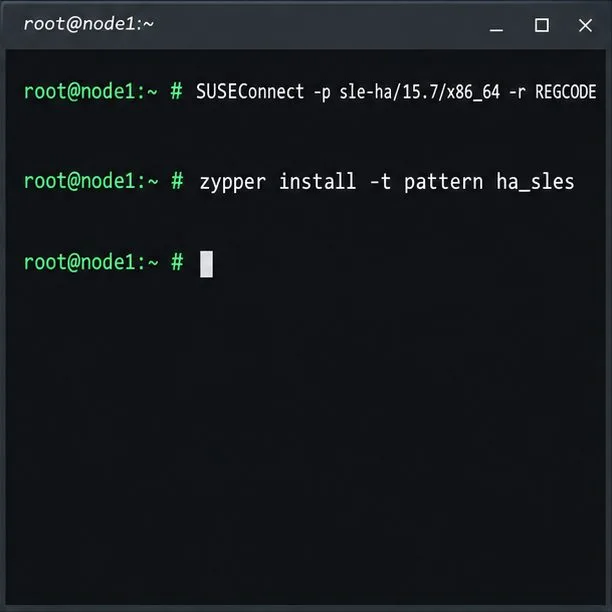
Registreer op elk knooppunt de SLE HA-extensie en installeer het bijbehorende clusterbeheerpatroon.
SLE HA is een afzonderlijk geregistreerde extensie; SLES zelf bevat niet het clusterpatroon. Voor geregistreerde SLES 15 SP7 x86_64-nodes moet u de extensie inschakelen en het patroon op elke node installeren:
Vervang dit ADDITIONAL_REGCODEdoor uw abonnementscode. De product-ID is voor x86_64; gebruik de bijbehorende ID van SUSE voor andere architecturen. Zorg ervoor dat alle knooppunten hetzelfde SLES SP- en SLE HA-niveau hebben. Raadpleeg de installatiehandleiding voor SLE HA 15 SP7 van SUSE .
3. Bepaal de afscherming en het quorum voordat u begint.
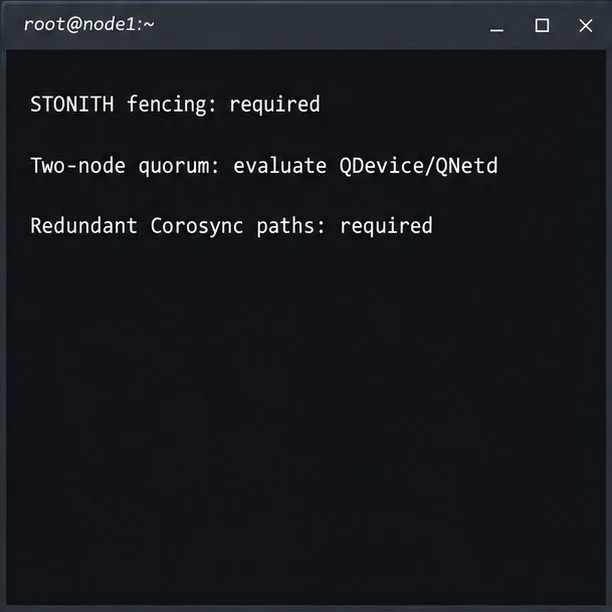
Fencing is een vereiste voor ondersteuning; een cluster met twee knooppunten moet ook ontworpen worden met quorumgedrag in gedachten.
Vereist voor ondersteunde clusters: node fencing (STONITH), met stonith-enableden startup-fencinglinks op true. Fencing isoleert een onzekere node om te voorkomen dat beide zijden van een partitie dezelfde service uitvoeren. Kies een ondersteund stroomregelapparaat of SBD met een geteste watchdog voor uw hardware of hypervisor.
Voor twee knooppunten: SUSE raadt QDevice/QNetd aan voor clusters met een even aantal knooppunten. Dit voegt een onafhankelijke quorumstem toe, geen fencing; configureer eerst de aparte QNetd-server als u QDevice tijdens het opstarten wilt gebruiken. Zie de QDevice- en QNetd-handleiding .
Een veelvoorkomende misvatting over opslag: gedeelde opslag is niet verplicht voor elk cluster, maar applicatiegegevens hebben wel een eigen gedeelde, gerepliceerde of herstelbare opslag nodig. Pacemaker verplaatst resources; het kopieert geen applicatiegegevens.
4. Initialiseer het eerste knooppunt
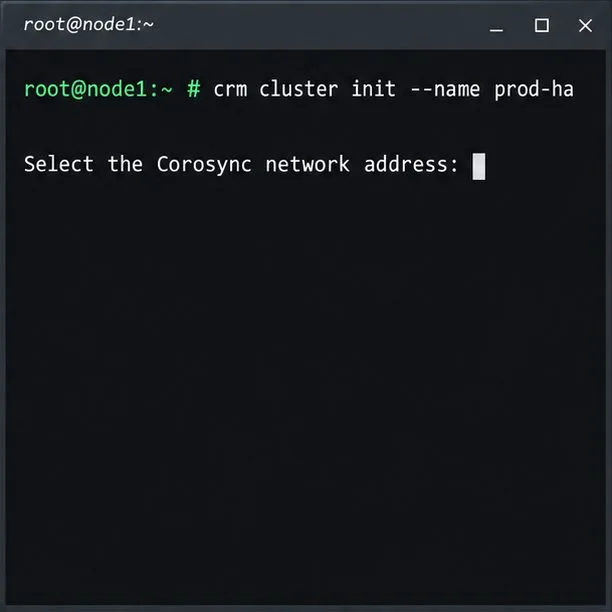
Het bootstrap-script start op node1 en vraagt om het netwerkadres dat Corosync moet gebruiken.
Start op node1 de CRM Shell bootstrap als root of via uw goedgekeurde sudo-gebruikersconfiguratie:
crm cluster init --name prod-ha
Volg de aanwijzingen en selecteer het gewenste Corosync-adres. Het script configureert Corosync, SSH, Csync2, clusterfirewallpoorten en Hawk2; het controleert de tijdsynchronisatie en biedt optioneel SBD en een Hawk2-beheer-IP-adres. Controleer /var/log/crmsh/crmsh.logde bootstrap-instellingen.
Stel de watchdog in op elk knooppunt voordat u SBD selecteert. Als u externe fencing gebruikt, configureer dan de ondersteunde STONITH-resource vóór de workloads. Schakel STONITH nooit uit om een ontbrekend apparaat te omzeilen. Bootstrap creëert een basiscluster, geen HA-applicatie.
5. Sluit je aan bij het tweede knooppunt.
Voer het join-commando uit op node2; gebruik dezelfde netwerkinterface-opties als tijdens de initialisatie.
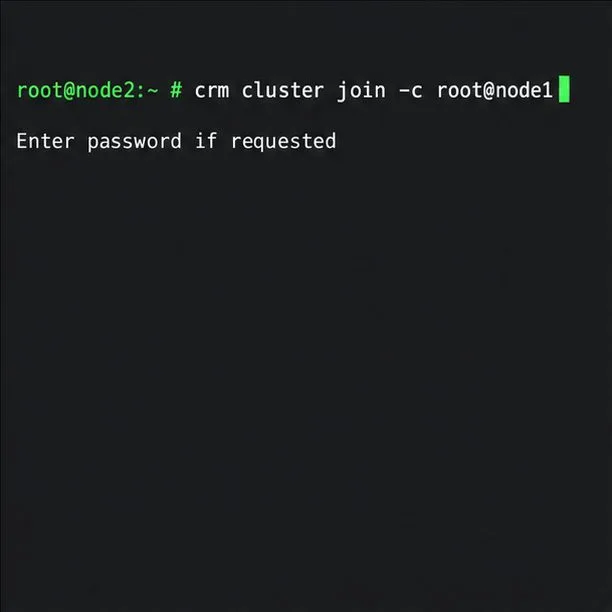
Installeer en registreer SLE HA op node2. Als u SBD gebruikt, bereid dan de watchdog daar voor voordat u zich aanmeldt. Voer vervolgens als root de volgende stappen uit:
crm cluster join -c root@node1
Voor een installatie met sudo-gebruiker, volg de procedure van SUSE USER@NODE1. Specificeer dezelfde twee interfaces als die tijdens de initialisatie zijn geconfigureerd. Het script kopieert de Corosync-instellingen, configureert SSH en Csync2 en brengt node2 online. Herhaal dit voor meer nodes; combineer de bootstrap- en YaST-installatiemethoden niet.
6. Bevestig het lidmaatschap en zorg voor een veilige administratie.
Controleer het lidmaatschap met de CRM-status en vervang het bootstrap hacluster-wachtwoord voordat u Hawk2 gebruikt.
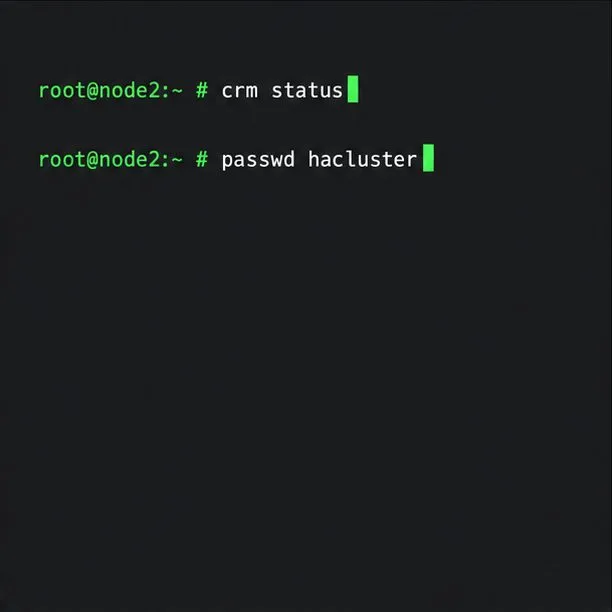
Controleer het lidmaatschap vanaf een clusterknooppunt:
crm status
Controleer of beide knooppunten online zijn en of er een quorum aanwezig is. De bootstrap wordt aangemaakt haclustermet het initiële wachtwoord linux; wijzig dit wachtwoord op elk geïnitialiseerd knooppunt.
passwd hacluster
Hawk2 gebruikt HTTPS op poort 7630. Controleer een zelfondertekend certificaat met uw beheerder voordat u het vertrouwt. Het beheer-IP-adres van Hawk2 is niet het clientadres van de applicatie.
7. Voeg resources toe voor de service die u daadwerkelijk moet beschermen.
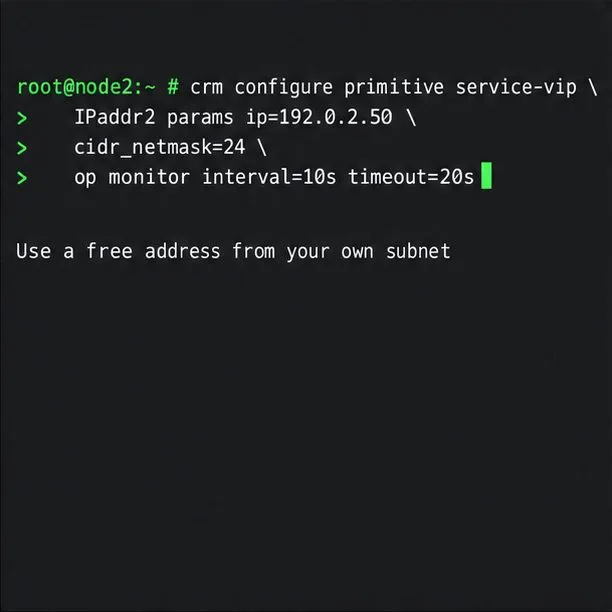
Het voorbeeld definieert alleen een zwevend IP-adres; vervang het adres in de documentatie door een ongebruikt adres uit uw subnet.
Pacemaker beheert services via resource agents. Installeer en configureer de workload op de juiste manier op de daarvoor geschikte knooppunten. Dit voorbeeld creëert alleen een floating IP-primitive:
192.0.2.50is gereserveerd voor documentatie. Vervang dit adres door een vrij adres en het juiste voorvoegsel uit uw subnet. Een IP-primitief start geen applicatie en repliceert geen gegevens. Voeg de door de applicatie ondersteunde agent toe, plus de voor de workload specifieke volgorde, colocatie en opslaginstellingen; volg de herstel- en fencing-richtlijnen van dat product.
8. Test de failover voordat u het cluster gereed verklaart.
Een geplande standby-test controleert of de resource verplaatst wordt en brengt het knooppunt vervolgens weer in bedrijf.
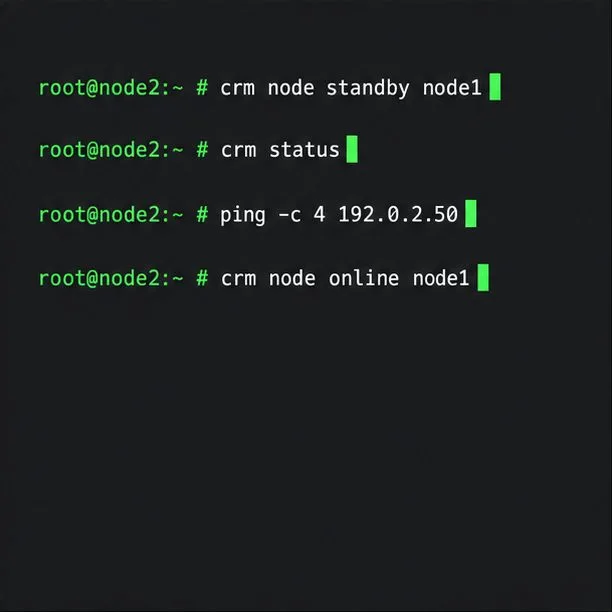
Nadat u de daadwerkelijke resources en fencing hebt geconfigureerd, plant u een gecontroleerde failover-test in. Zet node1 in standby en controleer de service vanaf node2:
Vervang dit SERVICE_VIPdoor het daadwerkelijke clientadres. Controleer of de applicatie reageert, of de resources naar verwachting worden verplaatst en of node1 zich opnieuw aanmeldt. Ping controleert alleen de netwerkbereikbaarheid. SUSE crm cluster crash_testverstoort opzettelijk componenten, dus gebruik dit in een geplande testomgeving. Lees de snelstartgids voor SLE HA-installatie en de handleiding voor fencing .
Controleer de beschikbaarheid van de service.
Controleer na het testen of beide knooppunten de verwachte status hebben, of de beveiliging ingeschakeld blijft en of de workload via het client-eindpunt reageert zodra knooppunt 1 weer online is. Een groene ledenweergave of een succesvolle ping is op zich geen bewijs van applicatieherstel.