Home
» Hoe
»
Configureer DM-Multipath op SLES 15 voor betrouwbare SAN-paden.
Configureer DM-Multipath op SLES 15 voor betrouwbare SAN-paden.
Voor SCSI- of DASD-opslag op SLES 15 gebruikt u Device Mapper Multipath (DM-Multipath): laat de array dezelfde LUN presenteren via meerdere ondersteunde paden, schakel DM-Multipath in multipathden controleer de resulterende toewijzing voordat u workloads ernaartoe laat wijzen. Begin met de door SUSE gedetecteerde hardware-standaardinstellingen en de compatibiliteitsrichtlijnen van uw opslagleverancier; een generieke multipath.conftoewijzing die van een andere array is gekopieerd, kan het padgedrag onjuist maken.
De vergelijking van de terminals laat zien dat SLES 15 DM-Multipath gebruikt voor SCSI of DASD, terwijl native NVMe-multipathing de standaard is voor NVMe.
Deze procedure volgt de SLES 15 SP7 Storage Administration Guide, gecontroleerd in oktober 2026. Stem de richtlijnen en array-instellingen af op het geïnstalleerde servicepack; er is geen enkele configuratie die geschikt is voor elke SAN.
1. Bevestig het opslag- en multipathing-model
DM-Multipath combineert meerdere paden aan de hostzijde naar één opslagapparaat in één kaart. Het kan I/O beschikbaar houden wanneer een verbindingspad uitvalt, maar het biedt geen bescherming tegen uitval van de onderliggende LUN of array. De SUSE SLES 15-richtlijnen geven aan dat native kernel-multipathing de standaard en aanbevolen methode is voor NVMe; gebruik deze DM-Multipath-handleiding voor SCSI of DASD, tenzij de arrayleverancier een andere ondersteunde configuratie documenteert.
Controleer voordat u de host wijzigt of de array dezelfde LUN via ten minste twee paden presenteert, waarbij zoning, LUN-maskering, hosttoegang en HBA-stuurprogramma's zijn geconfigureerd zoals de leverancier vereist. Elk pad moet dezelfde LUN-identiteit rapporteren.
Vergelijk de zichtbare SCSI-apparaten en WWN-waarden om te bevestigen dat de verschillende paden naar dezelfde LUN verwijzen.
Voer de volgende alleen-lezen inventarisopdracht uit om de apparaten te bekijken die Linux momenteel detecteert:
lsblk -o NAME,TYPE,HCTL,WWN,SIZE,MOUNTPOINTS
Capaciteit alleen bewijst niet dat apparaten een LUN delen. Als paden of WWN ontbreken, los dan eerst problemen op met de arraypresentatie, zoning, masking of HBA. Identificeer elk bestandssysteem, LVM-volume of applicatie die een raw- /dev/sdXpad gebruikt; het migreren van een actieve gebruiker vereist planning.
2. Installeer en start de multipath-service.
Installeer de multipath-tools van SUSE en het hulpprogramma voor partitietoewijzing, indien deze nog niet aanwezig zijn:
Het pakketcommando installeert de multipath-daemontools en het hulpprogramma voor partitietoewijzing.
sudo zypper install multipath-tools kpartx
Schakel de daemon in zodat deze bij het opstarten van de computer start, start hem nu en controleer de status:
Schakel dit in en start het programma multipathdzodat het multipath-kaarten kan detecteren en onderhouden.
multipathdBeheert gedetecteerde kaarten. Indien uitgeschakeld, worden kaarten mogelijk niet ingesteld bij het opstarten. Een actieve service bewijst op zich niet dat de array meerdere paden beschikbaar heeft gesteld; bekijk de onderstaande kaart.
3. Controleer de standaardinstellingen van SUSE voordat u de configuratie wijzigt.
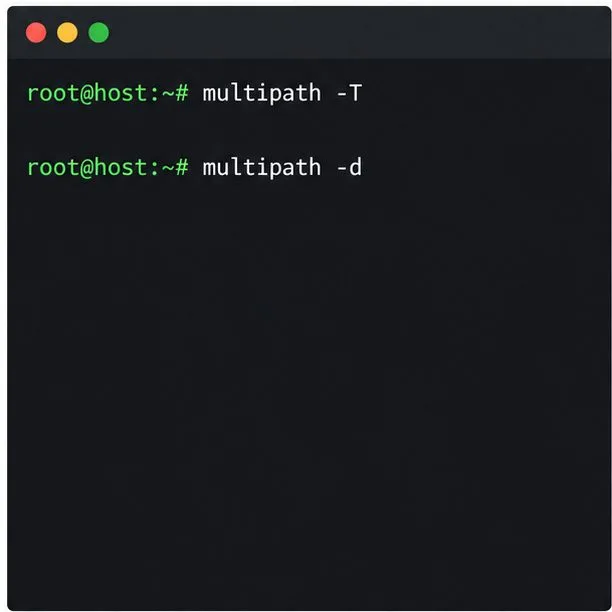
De meeste ondersteunde hardware kan de ingebouwde configuratie gebruiken, dus een beheerder hoeft deze vaak niet aan te maken /etc/multipath.conf. Vraag eerst aan de tools welk hardwareprofiel wordt gedetecteerd en voer een testrun uit:
Controleer de gedetecteerde hardware-instellingen en voer een test uit voordat u lokale overrides toevoegt.
Vermijd het toevoegen van algemene blacklistregels of gekopieerde apparaatsecties als eerste oplossing. Blacklisting kan een apparaat verbergen voor multipath, terwijl een apparaatspecifieke overschrijving het padcontrole-, groeperings- of failovergedrag kan wijzigen. Als SUSE en de arrayleverancier verschillende waarden opgeven, gebruik dan de door de leverancier ondersteunde combinatie voor het geïnstalleerde servicepack en meld de discrepantie in plaats van te gokken.
4. Voeg alleen een vereiste WWID-specifieke instelling toe.
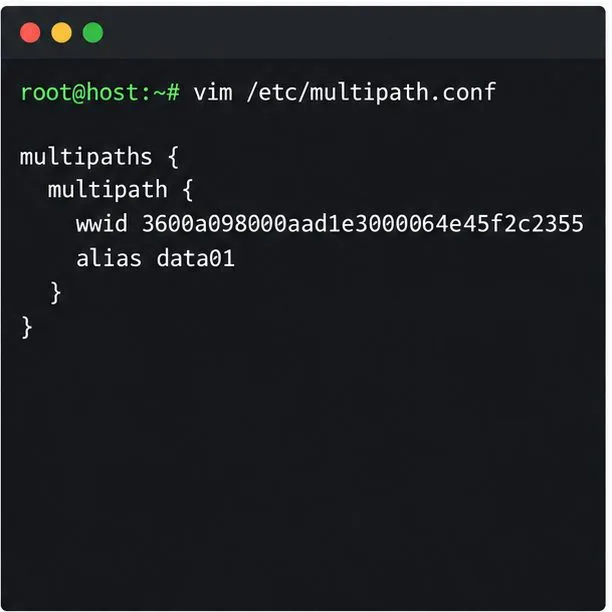
Als u alleen een stabiele, leesbare naam nodig hebt, voeg dan een alias toe voor de exacte LUN WWID. De onderstaande configuratie koppelt bijvoorbeeld een voorbeeld-WWID aan data01; vervang de voorbeeld-ID door de waarde voor uw LUN.
Een minimale configuratie wijst een leesbare alias toe aan één expliciet geïdentificeerde LUN.
multipaths {
    multipath {
        wwid 3600a098000aad1e3000064e45f2c2355
        alias data01
    }
}
Sla de strofe op in /etc/multipath.conf. De WWID is de apparaatidentiteit; de alias wijzigt de leesbare naam van de kaart. Een alias is optioneel en is geen vervanging voor het matchen van de juiste WWID. Zorg er in een cluster voor dat relevante aliassen en multipath-configuratie consistent zijn op elk knooppunt, zodat resource-definities hetzelfde opslagapparaat weergeven.
Stel geen opties in zoals path_checker, path_grouping_policy, failback, of no_path_retryop basis van een irrelevant voorbeeld. De keuze om I/O in een wachtrij te plaatsen of fouten te retourneren wanneer alle paden niet beschikbaar zijn, is afhankelijk van de toepassing en de array: in de wachtrij plaatsen kan lopende I/O behouden tijdens een korte onderbreking, maar langdurig in de wachtrij plaatsen kan processen blokkeren en geheugen verbruiken. Volg het beleid van de leverancier van de opslag en de toepassing.
5. Pas de configuratie toe en vernieuw de opstartimage.
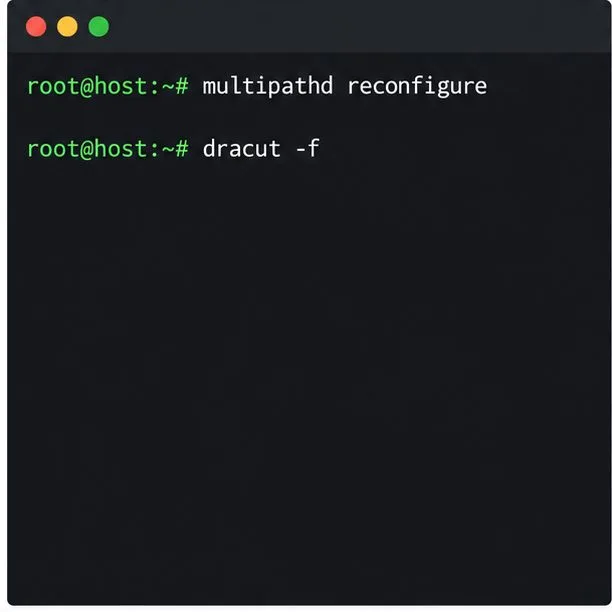
Nadat je een configuratiewijziging hebt opgeslagen, vraag je de actieve daemon om deze opnieuw te laden en vervolgens de initramfs opnieuw op te bouwen:
Herlaad de daemon en genereer de initramfs opnieuw, zodat de multipath-instellingen tijdens het opstarten correct blijven.
sudo multipathd reconfigure
sudo dracut -f
SUSE waarschuwt dat de initramfs gesynchroniseerd moet blijven met de multipath-configuratie en de bijbehorende statusbestanden. Een mismatch kan ervoor zorgen dat een systeem niet normaal opstart of dat het in een noodshell terechtkomt. Dit is vooral belangrijk wanneer het root-bestandssysteem zich op SAN-opslag bevindt: voer de wijziging uit tijdens een gecontroleerd onderhoudsvenster, behoud de console- of hersteltoegang en volg de bijbehorende SUSE-instructies voor root-bestanden op multipath-systemen voordat u opnieuw opstart.
6. Controleer de kaart en gebruik het permanente pad.
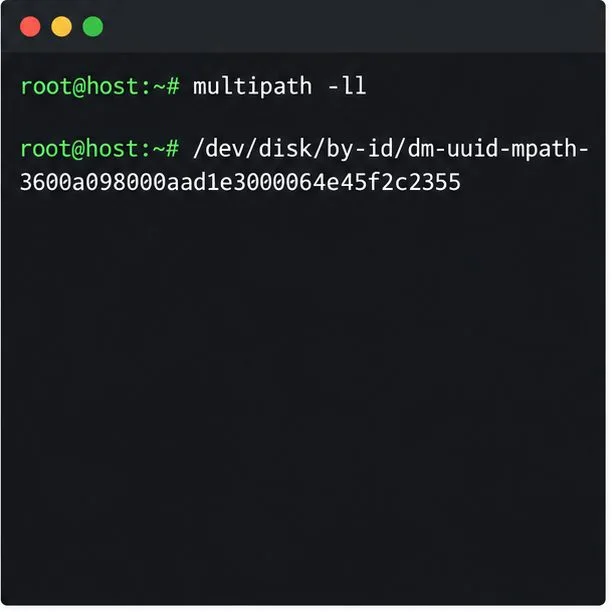
Controleer de topologie en bevestig dat de verwachte LUN één keer verschijnt als een multipath-kaart met alle verwachte paden eronder:
Controleer de WWID- en padstatus van de kaart en gebruik vervolgens de permanente, op WWID gebaseerde apparaatkoppeling voor consumenten.
sudo multipath -ll
sudo multipathd show topology
ls -l /dev/disk/by-id/dm-uuid-mpath-*
In dit geval multipath -llgeeft readyeen bruikbaar pad aan, faultyeen mislukt pad en ghostkan een passief pad in een actieve/passieve array beschrijven. Bevestig het verwachte aantal paden en interpreteer passieve statussen aan de hand van het array-ontwerp. Als de LUN actief is, configureer dan de gebruikers om het multipath-apparaat te gebruiken, bijvoorbeeld /dev/mapper/data01voor de alias of de persistente /dev/disk/by-id/dm-uuid-mpath-<WWID>link. Vermijd /dev/dm-N, waarvan het aantal kan veranderen, en vermijd het koppelen van workloads aan een individueel /dev/sdXpad.
Voor redundantie kunt u een door de leverancier ondersteunde failover-test met één pad plannen en controleren of de workload zonder I/O-fouten blijft werken. Controleer vervolgens of het pad weer beschikbaar is. Koppel productieverbindingen niet los als geïmproviseerde test. De configuratie is gereed wanneer de verwachte WWID naar één map verwijst, alle ontworpen paden de juiste status hebben, de opstartconfiguratie is gesynchroniseerd en de gebruikers de map gebruiken in plaats van een enkel pad.